
باينانس تكشف كيف حدث الاختراق بقيمة 6.34 مليار دولار!
تحولت مقابلة عمل زائفة إلى واحدة من أكبر الحوادث الأمنية في تاريخ العملات الرقمية. 😳
كشفت باينانس عن تفاصيل جديدة بشأن الهجوم الإلكتروني المتطور الذي استهدف البنية التحتية لمحافظها في 29 أكتوبر.
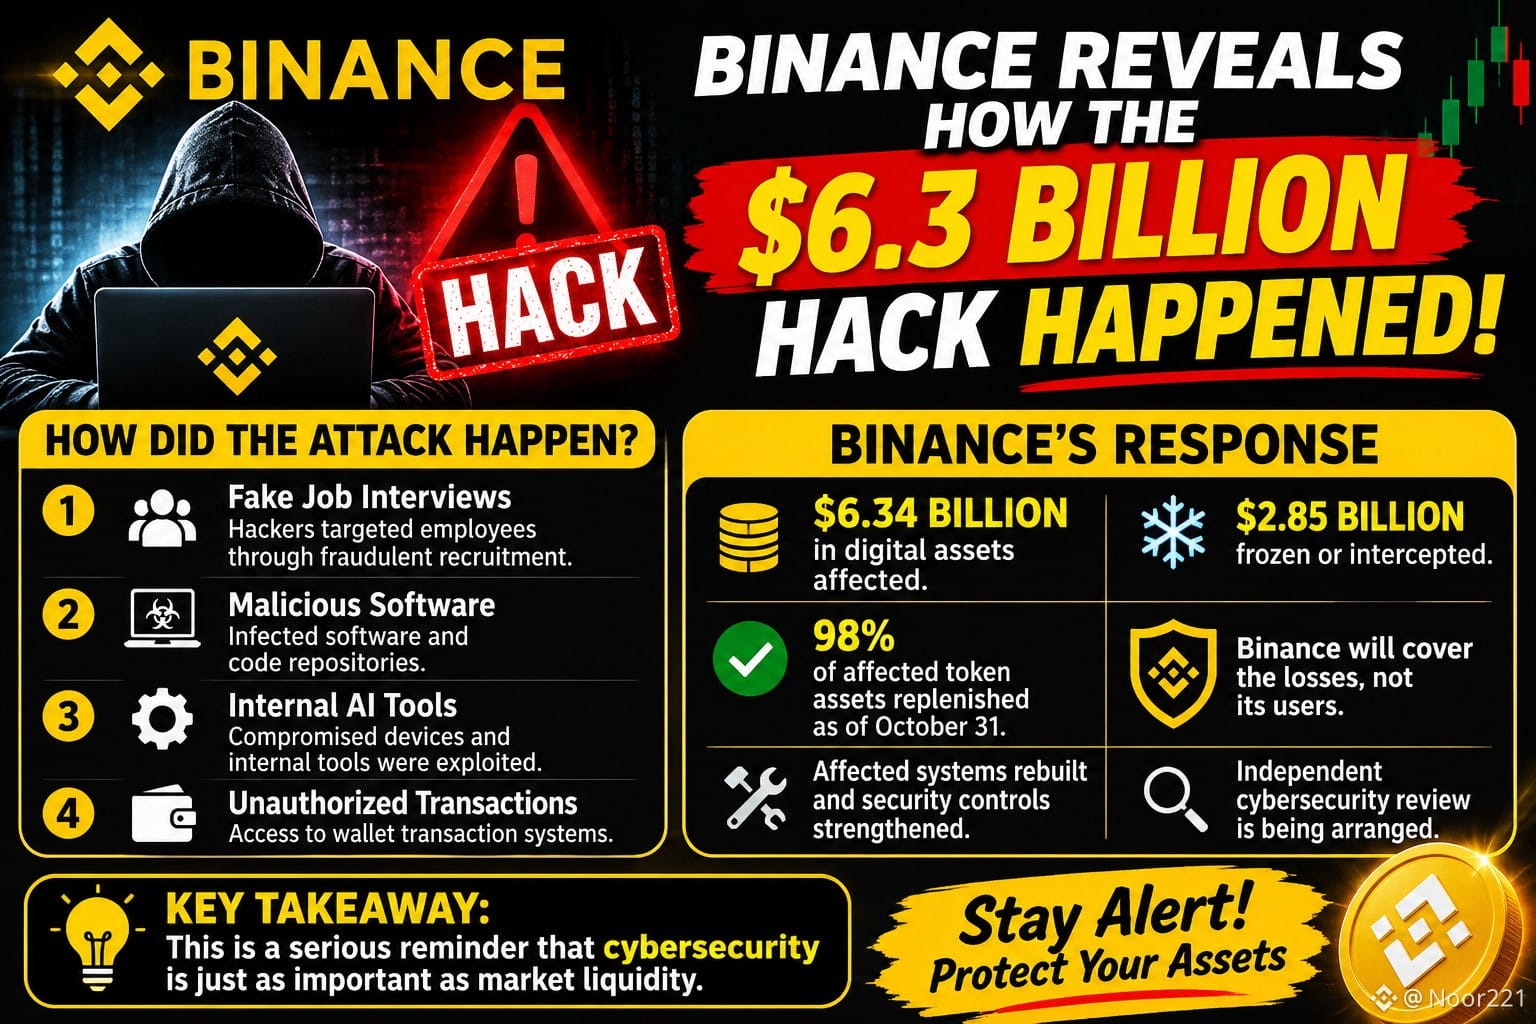
🔍 كيف حدث الهجوم؟
1️⃣ مقابلات عمل زائفة: أفادت التقارير بأن المخترقين استهدفوا الموظفين عبر حملات توظيف احتيالية.
2️⃣ برمجيات خبيثة: خُدع الموظفون لتنزيل برمجيات ومستودعات أكواد مصابة.
3️⃣ أدوات ذكاء اصطناعي داخلية: استغل المهاجمون الأجهزة المخترقة وأدوات الذكاء الاصطناعي الداخلية للحصول على وصول أعمق إلى أنظمة الشركة.
4️⃣ معاملات غير مصرح بها: تمكن المهاجمون في نهاية المطاف من الوصول إلى الأنظمة المشاركة في التصريح بمعاملات المحافظ.
🛡️ استجابة باينانس
- تأثرت أصول رقمية بقيمة تقارب 6.34 مليار دولار.
- جُمّد أو جرى اعتراض ما يقارب 2.85 مليار دولار.
- جرى تعويض 98% من أصول الرموز المتأثرة حتى 31 أكتوبر.
- تقول باينانس إنها ستغطي الخسائر، لا مستخدميها.
- أُعيد بناء الأنظمة المتأثرة وتعزيز ضوابط الأمان.
- يجري الترتيب لمراجعة مستقلة للأمن السيبراني.
💡 رأيي:
تشكل هذه الحادثة تذكيرًا جادًا بأن الأمن السيبراني لا يقل أهمية عن السيولة والبنية التحتية للسوق.
حتى منصات العملات الرقمية الكبرى يجب أن تواصل تعزيز أمنها.
السؤال الأهم الآن هو: ما التدابير الأمنية الإضافية التي سيعتمدها القطاع لمنع هجمات كهذه مستقبلًا؟
ابقَ متيقظًا. احمِ أصولك. تحقق دائمًا قبل النقر أو تنزيل أي شيء.
polo #BinanceHack j #Blockchain #CryptoNews #SAFU #BinanceSquare
المصدر: تحديث باينانس بشأن الحادثة الأمنية الصادر في 3 نوفمبر. أجرِ بحثك الخاص.
تحولت مقابلة عمل زائفة إلى واحدة من أكبر الحوادث الأمنية في تاريخ العملات الرقمية. 😳
كشفت باينانس عن تفاصيل جديدة بشأن الهجوم الإلكتروني المتطور الذي استهدف البنية التحتية لمحافظها في 29 أكتوبر.
🔍 كيف حدث الهجوم؟
1️⃣ مقابلات عمل زائفة: أفادت التقارير بأن المخترقين استهدفوا الموظفين عبر حملات توظيف احتيالية.
2️⃣ برمجيات خبيثة: خُدع الموظفون لتنزيل برمجيات ومستودعات أكواد مصابة.
3️⃣ أدوات ذكاء اصطناعي داخلية: استغل المهاجمون الأجهزة المخترقة وأدوات الذكاء الاصطناعي الداخلية للحصول على وصول أعمق إلى أنظمة الشركة.
4️⃣ معاملات غير مصرح بها: تمكن المهاجمون في نهاية المطاف من الوصول إلى الأنظمة المشاركة في التصريح بمعاملات المحافظ.
🛡️ استجابة باينانس
- تأثرت أصول رقمية بقيمة تقارب 6.34 مليار دولار.
- جُمّد أو جرى اعتراض ما يقارب 2.85 مليار دولار.
- جرى تعويض 98% من أصول الرموز المتأثرة حتى 31 أكتوبر.
- تقول باينانس إنها ستغطي الخسائر، لا مستخدميها.
- أُعيد بناء الأنظمة المتأثرة وتعزيز ضوابط الأمان.
- يجري الترتيب لمراجعة مستقلة للأمن السيبراني.
💡 رأيي:
تشكل هذه الحادثة تذكيرًا جادًا بأن الأمن السيبراني لا يقل أهمية عن السيولة والبنية التحتية للسوق.
حتى منصات العملات الرقمية الكبرى يجب أن تواصل تعزيز أمنها.
السؤال الأهم الآن هو: ما التدابير الأمنية الإضافية التي سيعتمدها القطاع لمنع هجمات كهذه مستقبلًا؟
ابقَ متيقظًا. احمِ أصولك. تحقق دائمًا قبل النقر أو تنزيل أي شيء.
polo #BinanceHack j #Blockchain #CryptoNews #SAFU #BinanceSquare
المصدر: تحديث باينانس بشأن الحادثة الأمنية الصادر في 3 نوفمبر. أجرِ بحثك الخاص.