
كشفت Binance كيف وقع هجوم 29 أكتوبر. والتفاصيل بمثابة جرس إنذار لقطاع العملات المشفرة بأكمله.
كشف آخر تحديث للتحقيق الذي أجرته Binance في 3 نوفمبر أن الأمر لم يكن مجرد اختراق تقليدي للعملات المشفرة.
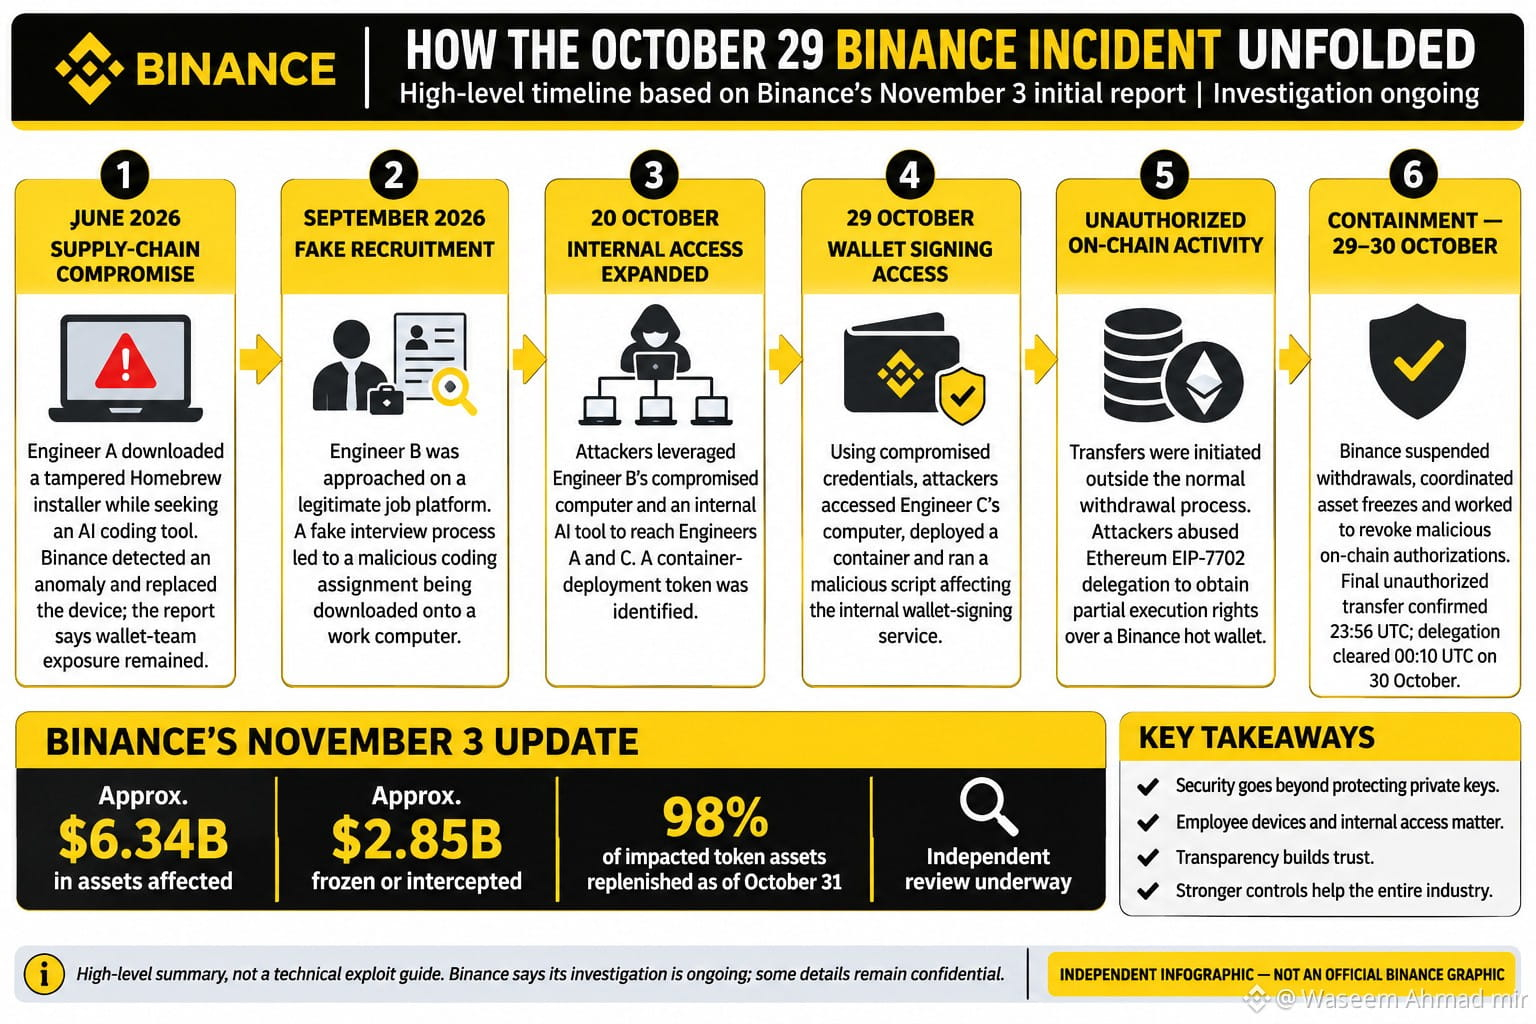
ووفقًا للتقرير، استخدم المهاجمون مقابلات توظيف وهمية وبرامج ضارة، واستغلوا وصول الموظفين المخترق، للتسلل إلى الأنظمة الداخلية.
إليك ما توصلنا إليه:
1. كيف بدأ الأمر
يُقال إن المهاجمين استهدفوا الموظفين عبر برامج ضارة ومقابلات عمل وهمية، وتمكنوا في نهاية المطاف من اختراق أجهزة الموظفين وبيانات اعتمادهم الداخلية.
2. كيف وصل المهاجمون إلى عمليات المحافظ
استغلوا صلاحيات الوصول الداخلية المخترقة وأساءوا استخدام آلية التفويض EIP-7702 الخاصة بإيثيريوم للحصول على صلاحيات تنفيذ غير مصرّح بها على محفظة Binance الساخنة.
3. ما الذي تأثر
أفادت Binance بتأثر أصول رقمية تبلغ قيمتها نحو 6.34 مليار دولار، بما في ذلك XRP وSOL وOP وBTC وETH.
4. جهود Binance للتعافي
حتى 31 أكتوبر، أفادت Binance بأنه تم تجميد أو اعتراض أصول بقيمة تقارب 2.85 مليار دولار، كما أُعيد توفير 98% من أصول الرموز المتأثرة.
5. من يقف وراء الهجوم؟
أفادت Binance بأن مكتب التحقيقات الفيدرالي الأمريكي نسب الحادثة إلى كوريا الشمالية (DPRK).
6. ما الذي يحدث الآن؟
تقول Binance إنها أعادت بناء أنظمة المحافظ المتأثرة، واستبدلت الأجهزة المخترقة، وعززت ضوابط الوصول، وبدأت مراجعة مستقلة للأمن السيبراني.
رأيي:
أهم درس هنا هو أن أمن العملات المشفرة يتجاوز بكثير مجرد حماية المفاتيح الخاصة.
فمقابلة عمل وهمية أو تنزيل ملف ضار واحد أو اختراق بيانات اعتماد موظف قد يتحول إلى تهديد خطير لمنظومة مالية بأكملها.
أرى أن أهم الأمور الآن هي الشفافية والتحقق المستقل وتعزيز البنية التحتية الأمنية ومواصلة حماية أصول المستخدمين.
ينبغي لحادثة كهذه أن تدفع كل منصة تداول إلى مراجعة أمنها من الداخل إلى الخارج.
ما أكثر ما يقلقك: أمن الموظفين، أم الثغرات المرتبطة بالذكاء الاصطناعي، أم حماية المحافظ الساخنة؟
لنتناقش. #BinanceIncidentReport
كشف آخر تحديث للتحقيق الذي أجرته Binance في 3 نوفمبر أن الأمر لم يكن مجرد اختراق تقليدي للعملات المشفرة.
ووفقًا للتقرير، استخدم المهاجمون مقابلات توظيف وهمية وبرامج ضارة، واستغلوا وصول الموظفين المخترق، للتسلل إلى الأنظمة الداخلية.
إليك ما توصلنا إليه:
1. كيف بدأ الأمر
يُقال إن المهاجمين استهدفوا الموظفين عبر برامج ضارة ومقابلات عمل وهمية، وتمكنوا في نهاية المطاف من اختراق أجهزة الموظفين وبيانات اعتمادهم الداخلية.
2. كيف وصل المهاجمون إلى عمليات المحافظ
استغلوا صلاحيات الوصول الداخلية المخترقة وأساءوا استخدام آلية التفويض EIP-7702 الخاصة بإيثيريوم للحصول على صلاحيات تنفيذ غير مصرّح بها على محفظة Binance الساخنة.
3. ما الذي تأثر
أفادت Binance بتأثر أصول رقمية تبلغ قيمتها نحو 6.34 مليار دولار، بما في ذلك XRP وSOL وOP وBTC وETH.
4. جهود Binance للتعافي
حتى 31 أكتوبر، أفادت Binance بأنه تم تجميد أو اعتراض أصول بقيمة تقارب 2.85 مليار دولار، كما أُعيد توفير 98% من أصول الرموز المتأثرة.
5. من يقف وراء الهجوم؟
أفادت Binance بأن مكتب التحقيقات الفيدرالي الأمريكي نسب الحادثة إلى كوريا الشمالية (DPRK).
6. ما الذي يحدث الآن؟
تقول Binance إنها أعادت بناء أنظمة المحافظ المتأثرة، واستبدلت الأجهزة المخترقة، وعززت ضوابط الوصول، وبدأت مراجعة مستقلة للأمن السيبراني.
رأيي:
أهم درس هنا هو أن أمن العملات المشفرة يتجاوز بكثير مجرد حماية المفاتيح الخاصة.
فمقابلة عمل وهمية أو تنزيل ملف ضار واحد أو اختراق بيانات اعتماد موظف قد يتحول إلى تهديد خطير لمنظومة مالية بأكملها.
أرى أن أهم الأمور الآن هي الشفافية والتحقق المستقل وتعزيز البنية التحتية الأمنية ومواصلة حماية أصول المستخدمين.
ينبغي لحادثة كهذه أن تدفع كل منصة تداول إلى مراجعة أمنها من الداخل إلى الخارج.
ما أكثر ما يقلقك: أمن الموظفين، أم الثغرات المرتبطة بالذكاء الاصطناعي، أم حماية المحافظ الساخنة؟
لنتناقش. #BinanceIncidentReport