🚨 اختراق باينانس بقيمة 6.3 مليارات دولار: مقابلة عمل مزيفة أشعلت كل شيء!
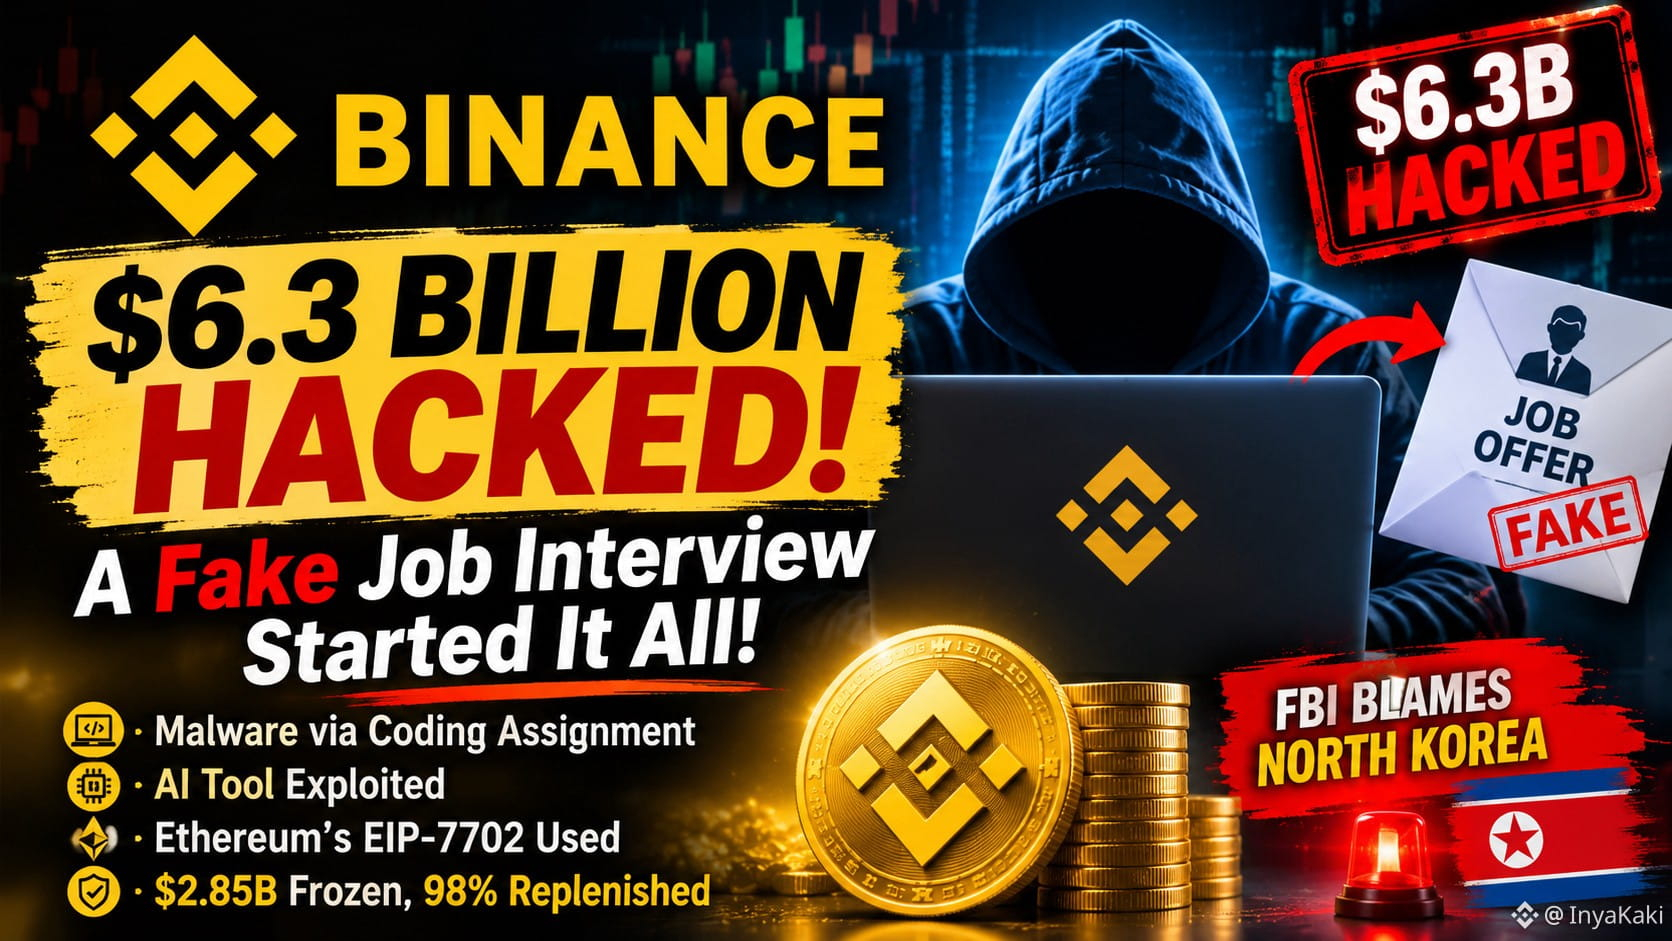
بدأ هجوم إلكتروني متطور استهدف باينانس، بحسب التقارير، بمقابلة عمل مزيفة. ويُزعم أن المهاجمين انتحلوا صفة مسؤولي توظيف وخدعوا مهندسًا لتنزيل مهمة برمجية مصابة ببرمجية خبيثة على حاسوب العمل.
🔴 كيف حدث الهجوم:
- استخدم المخترقون عملية توظيف مزيفة لإصابة حاسوب مهندس.
- يُقال إنهم استغلوا أداة ذكاء اصطناعي داخلية للوصول إلى أنظمة مهندسين اثنين للمحافظ.
- استُخدمت بيانات اعتماد مسروقة لتشغيل نص برمجي خبيث في 29 أكتوبر.
- استغل المهاجمون ميزة EIP-7702 في إيثيريوم للسيطرة على محفظة ساخنة.
- استغرقت باينانس، بحسب التقارير، نحو أربع ساعات لاحتواء الحادثة.
💰 استجابة باينانس:
- تجميد ما يُقدّر بـ 2.85 مليار دولار.
- تعويض 98% من الرموز المتأثرة باستخدام أموال الشركة.
- تقول باينانس إن المستخدمين لن يتحملوا الخسائر.
🇰🇵 نسب مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
⚠️ تذكير أمني مهم: قد تتحول عروض العمل المزيفة والمهام البرمجية الخبيثة وبيانات الاعتماد المسروقة إلى منافذ رئيسية للهجمات الإلكترونية. تحقّق دائمًا من مسؤولي التوظيف، ولا تشغّل أبدًا شيفرات مجهولة على أجهزة العمل.
#Binance #أمن_العملات_المشفرة #هجوم_إلكتروني #إيثيريوم #ETH #بلوكتشين #كوريا_الشمالية #أخبار_العملات_المشفرة #BinanceIncidentReport
بدأ هجوم إلكتروني متطور استهدف باينانس، بحسب التقارير، بمقابلة عمل مزيفة. ويُزعم أن المهاجمين انتحلوا صفة مسؤولي توظيف وخدعوا مهندسًا لتنزيل مهمة برمجية مصابة ببرمجية خبيثة على حاسوب العمل.
🔴 كيف حدث الهجوم:
- استخدم المخترقون عملية توظيف مزيفة لإصابة حاسوب مهندس.
- يُقال إنهم استغلوا أداة ذكاء اصطناعي داخلية للوصول إلى أنظمة مهندسين اثنين للمحافظ.
- استُخدمت بيانات اعتماد مسروقة لتشغيل نص برمجي خبيث في 29 أكتوبر.
- استغل المهاجمون ميزة EIP-7702 في إيثيريوم للسيطرة على محفظة ساخنة.
- استغرقت باينانس، بحسب التقارير، نحو أربع ساعات لاحتواء الحادثة.
💰 استجابة باينانس:
- تجميد ما يُقدّر بـ 2.85 مليار دولار.
- تعويض 98% من الرموز المتأثرة باستخدام أموال الشركة.
- تقول باينانس إن المستخدمين لن يتحملوا الخسائر.
🇰🇵 نسب مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
⚠️ تذكير أمني مهم: قد تتحول عروض العمل المزيفة والمهام البرمجية الخبيثة وبيانات الاعتماد المسروقة إلى منافذ رئيسية للهجمات الإلكترونية. تحقّق دائمًا من مسؤولي التوظيف، ولا تشغّل أبدًا شيفرات مجهولة على أجهزة العمل.
#Binance #أمن_العملات_المشفرة #هجوم_إلكتروني #إيثيريوم #ETH #بلوكتشين #كوريا_الشمالية #أخبار_العملات_المشفرة #BinanceIncidentReport