#BinanceIncidentReport 🚨 اختراق باينانس بقيمة 6.3 مليار دولار: كشف المقابلة الوظيفية المزيفة باعتبارها نقطة الدخول
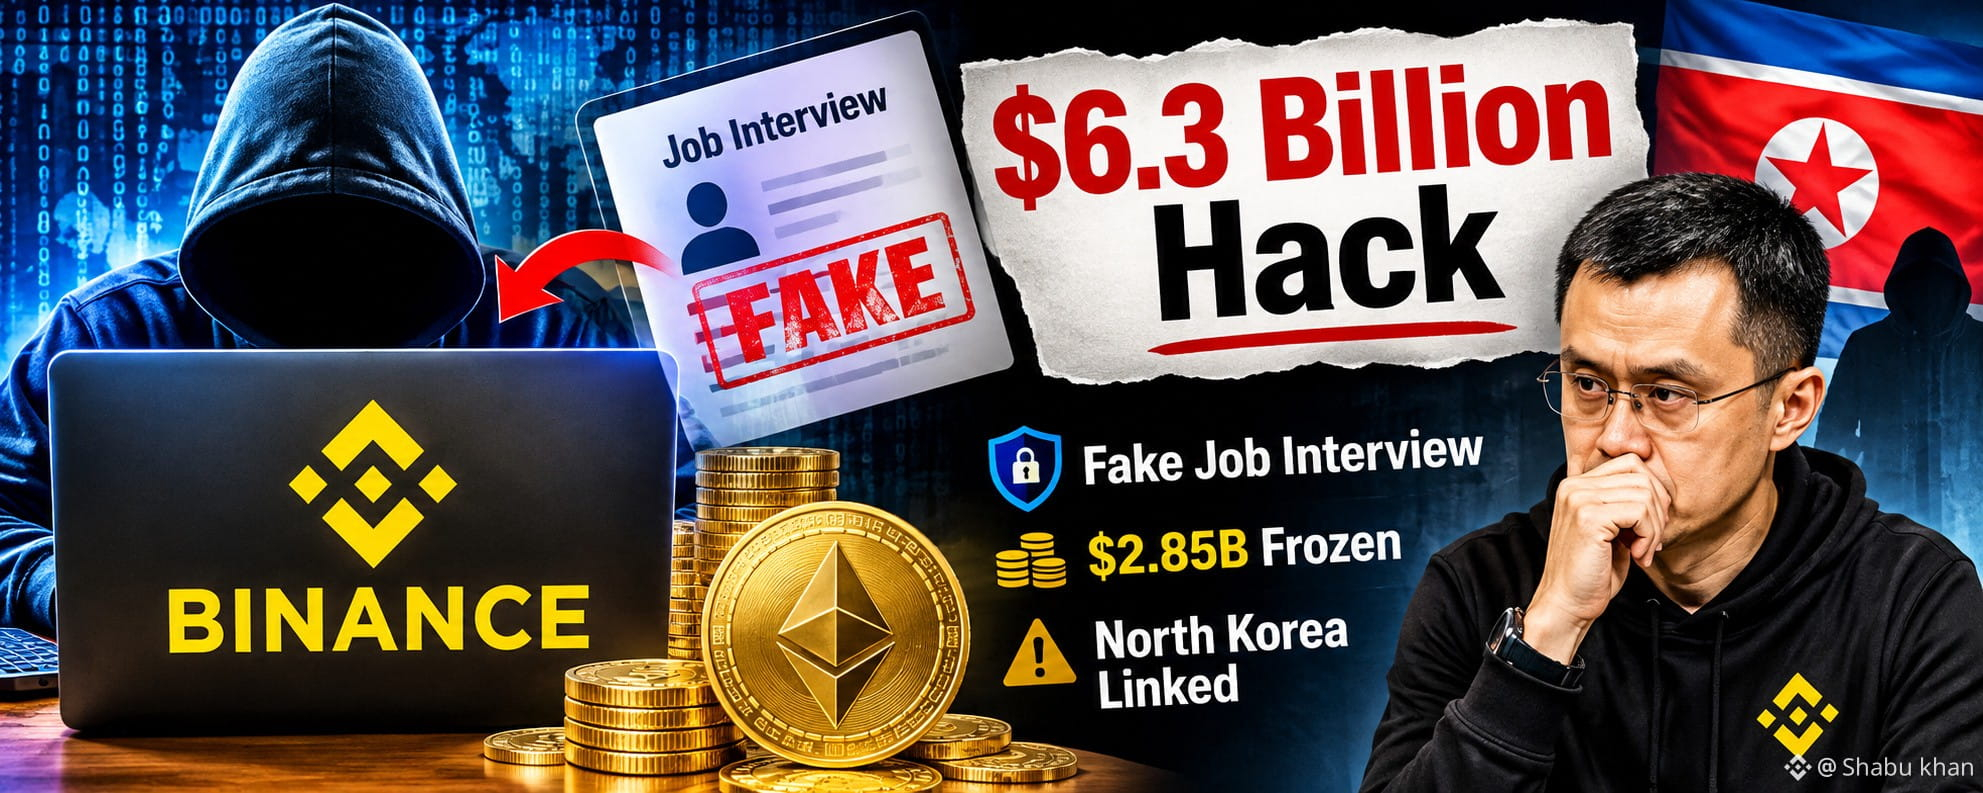
ظهر تطور مهم في الاختراق الأمني المزعوم لمنصة باينانس. ووفقًا لموقع كوين ديسك، يُزعم أن القراصنة تمكنوا من الوصول إلى جهاز كمبيوتر العمل الخاص بأحد المهندسين عبر مقابلة وظيفية مزيفة، باستخدام مهمة برمجية خبيثة أُخفيت في هيئة مهمة توظيف.
🔍 كيف تمكن القراصنة من الوصول
- يُقال إن المهاجمين استخدموا هوية مسؤول توظيف مزيفة لتوصيل برمجيات خبيثة.
- يُزعم استغلال أداة ذكاء اصطناعي داخلية للوصول إلى جهازي كمبيوتر لمهندسين يعملان على المحافظ.
- ساعدت بيانات اعتماد مسروقة على تنفيذ نص برمجي خبيث في 29 أكتوبر.
- يُقال إن القراصنة استغلوا ميزة EIP-7702 في إيثيريوم للوصول إلى محفظة ساخنة.
يُقال إن باينانس احتوت الحادثة في غضون أربع ساعات تقريبًا.
💰 آخر مستجدات استرداد باينانس
تقول باينانس إن أصولًا بقيمة 2.85 مليار دولار قد جُمّدت، وإن 98% من الرموز المتأثرة قد أُعيدت باستخدام أموال الشركة. وتؤكد المنصة أن المستخدمين لن يتحملوا الخسائر.
🇰🇵 الاشتباه بكوريا الشمالية
نسب مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية، مسلطًا الضوء على تزايد تهديدات الأمن السيبراني التي تواجه صناعة العملات الرقمية.
أفكار ختامية: توضح هذه الحادثة كيف يمكن لحملات التوظيف المزيفة وحسابات الموظفين المخترقة أن تعرّض حتى منصات العملات الرقمية الكبرى للخطر. ويظل الأمن ضروريًا لحماية الأصول الرقمية وثقة المستثمرين.
ظهر تطور مهم في الاختراق الأمني المزعوم لمنصة باينانس. ووفقًا لموقع كوين ديسك، يُزعم أن القراصنة تمكنوا من الوصول إلى جهاز كمبيوتر العمل الخاص بأحد المهندسين عبر مقابلة وظيفية مزيفة، باستخدام مهمة برمجية خبيثة أُخفيت في هيئة مهمة توظيف.
🔍 كيف تمكن القراصنة من الوصول
- يُقال إن المهاجمين استخدموا هوية مسؤول توظيف مزيفة لتوصيل برمجيات خبيثة.
- يُزعم استغلال أداة ذكاء اصطناعي داخلية للوصول إلى جهازي كمبيوتر لمهندسين يعملان على المحافظ.
- ساعدت بيانات اعتماد مسروقة على تنفيذ نص برمجي خبيث في 29 أكتوبر.
- يُقال إن القراصنة استغلوا ميزة EIP-7702 في إيثيريوم للوصول إلى محفظة ساخنة.
يُقال إن باينانس احتوت الحادثة في غضون أربع ساعات تقريبًا.
💰 آخر مستجدات استرداد باينانس
تقول باينانس إن أصولًا بقيمة 2.85 مليار دولار قد جُمّدت، وإن 98% من الرموز المتأثرة قد أُعيدت باستخدام أموال الشركة. وتؤكد المنصة أن المستخدمين لن يتحملوا الخسائر.
🇰🇵 الاشتباه بكوريا الشمالية
نسب مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية، مسلطًا الضوء على تزايد تهديدات الأمن السيبراني التي تواجه صناعة العملات الرقمية.
أفكار ختامية: توضح هذه الحادثة كيف يمكن لحملات التوظيف المزيفة وحسابات الموظفين المخترقة أن تعرّض حتى منصات العملات الرقمية الكبرى للخطر. ويظل الأمن ضروريًا لحماية الأصول الرقمية وثقة المستثمرين.