
#BinanceIncidentReport
لم يتمكن تجميد عمليات السحب في Binance من إلغاء صلاحية على السلسلة كانت لا تزال تتيح نقل الأموال.
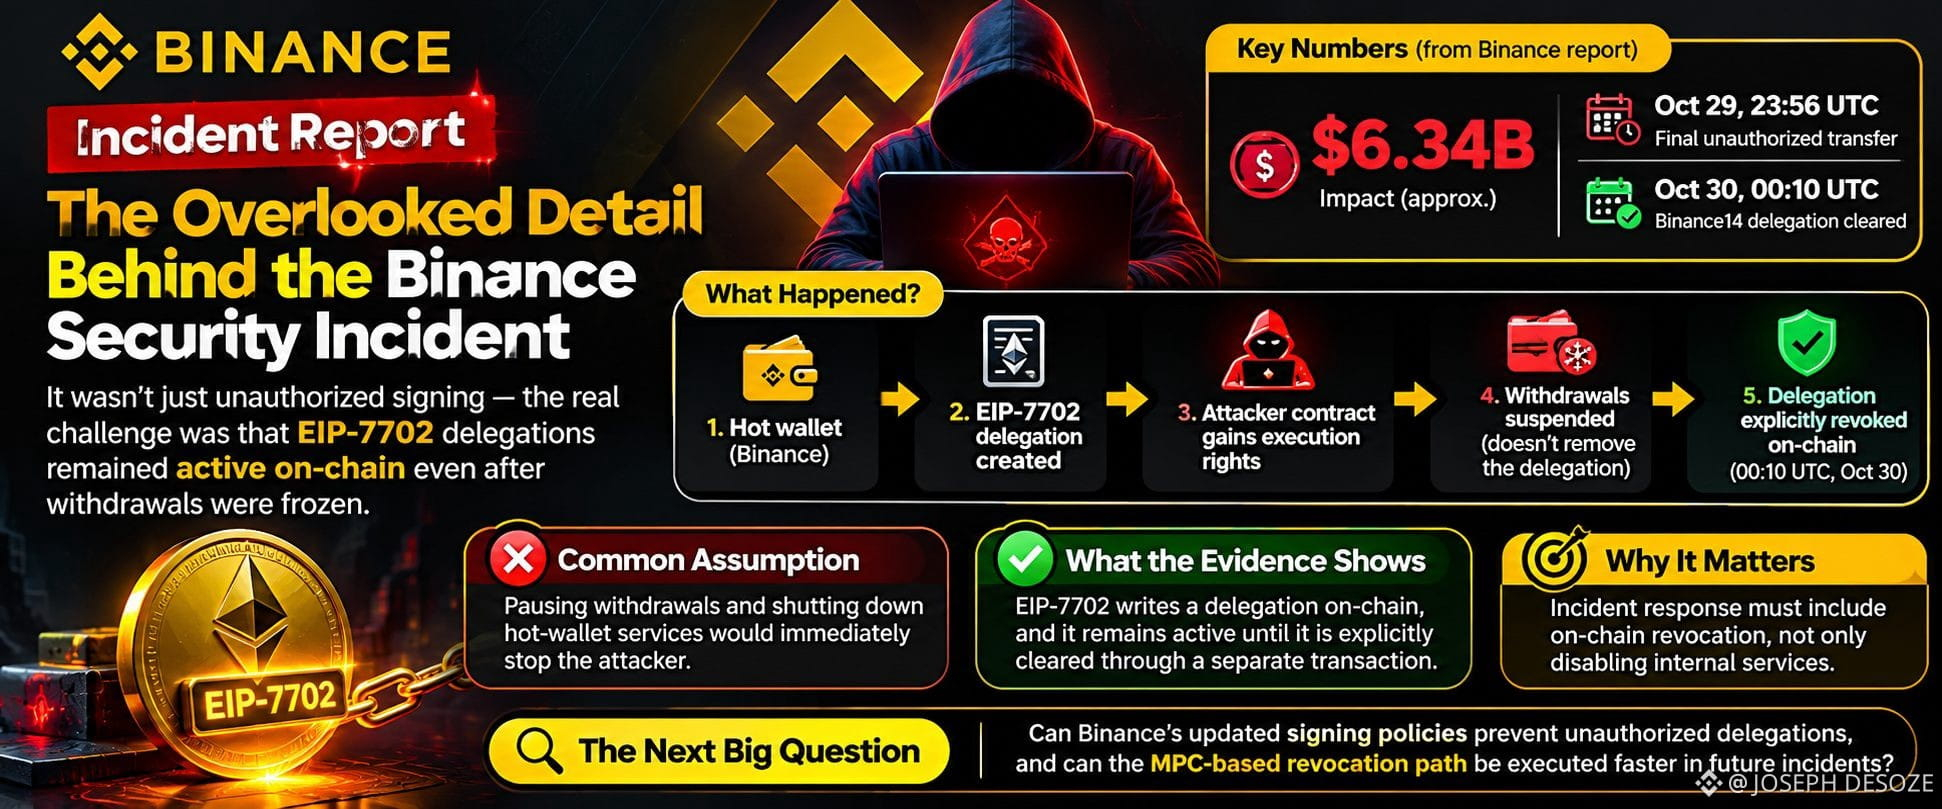
التفصيل الأهم في التقرير الأولي الذي أصدرته Binance في 3 نوفمبر ليس حجم التأثير البالغ 6.34 مليار دولار، بل أن المهاجمين استخدموا EIP-7702 لتفويض صلاحيات التنفيذ من محفظة Binance الساخنة إلى عقد يتحكمون فيه. وتقول Binance إن ذلك حدث عبر خدمة التوقيع الداخلية لديها، خارج المسار المعتاد لعمليات السحب.
هذا التمييز مهم. فالإيقاف المؤقت لعمليات السحب المعتادة يوقف مسار التحويلات العادي للمنصة. لكن EIP-7702 يكتب مؤشر تفويض ضمن الشيفرة على السلسلة الخاصة بالحساب، وتنص مواصفات Ethereum على أن هذا التفويض يظل ساريًا إلى أن يُمحى صراحةً. لذلك، فإن إيقاف خدمة المحفظة لا يزيل، بحد ذاته، الصلاحية المسجلة بالفعل على السلسلة.
وتقول Binance إنها احتاجت إلى معاملات إضافية لإلغاء تلك الصلاحيات. وكانت المحفظة الساخنة تستخدم الحوسبة متعددة الأطراف (MPC)، لذلك لم يكن هناك مفتاح خاص واحد متاح لإجراء عكس فوري؛ بل تطلب الأمر اتباع إجراء متخصص للإلغاء. ويسجل التقرير آخر تحويل غير مصرّح به عند الساعة 23:56 بالتوقيت العالمي المنسق يوم 29 أكتوبر، مع محو التفويض الخاص بـ Binance14 عند الساعة 00:10 بالتوقيت العالمي المنسق يوم 30 أكتوبر.
لا يعني هذا أن EIP-7702 غير آمن بطبيعته؛ فالمعيار يتيح وظائف مفيدة للحسابات. إنما تكمن المسألة التي جرى إغفالها في الجانب التشغيلي: فبمجرد تثبيت صلاحية قوية على السلسلة، يجب أن تشمل الاستجابة للحوادث إلغاءها على مستوى البروتوكول، لا الاكتفاء بتعطيل الخدمات الداخلية.
والاختبار الذي لم يُحسم بعد في المراجعة المستقلة لـ Binance هو ما إذا كانت سياسات التوقيع لديها قادرة على منع التفويض غير المصرّح به، وما إذا كان بالإمكان تنفيذ مسار إلغاء صلاحيات MPC بسرعة تحت الضغط.
لم يتمكن تجميد عمليات السحب في Binance من إلغاء صلاحية على السلسلة كانت لا تزال تتيح نقل الأموال.
التفصيل الأهم في التقرير الأولي الذي أصدرته Binance في 3 نوفمبر ليس حجم التأثير البالغ 6.34 مليار دولار، بل أن المهاجمين استخدموا EIP-7702 لتفويض صلاحيات التنفيذ من محفظة Binance الساخنة إلى عقد يتحكمون فيه. وتقول Binance إن ذلك حدث عبر خدمة التوقيع الداخلية لديها، خارج المسار المعتاد لعمليات السحب.
هذا التمييز مهم. فالإيقاف المؤقت لعمليات السحب المعتادة يوقف مسار التحويلات العادي للمنصة. لكن EIP-7702 يكتب مؤشر تفويض ضمن الشيفرة على السلسلة الخاصة بالحساب، وتنص مواصفات Ethereum على أن هذا التفويض يظل ساريًا إلى أن يُمحى صراحةً. لذلك، فإن إيقاف خدمة المحفظة لا يزيل، بحد ذاته، الصلاحية المسجلة بالفعل على السلسلة.
وتقول Binance إنها احتاجت إلى معاملات إضافية لإلغاء تلك الصلاحيات. وكانت المحفظة الساخنة تستخدم الحوسبة متعددة الأطراف (MPC)، لذلك لم يكن هناك مفتاح خاص واحد متاح لإجراء عكس فوري؛ بل تطلب الأمر اتباع إجراء متخصص للإلغاء. ويسجل التقرير آخر تحويل غير مصرّح به عند الساعة 23:56 بالتوقيت العالمي المنسق يوم 29 أكتوبر، مع محو التفويض الخاص بـ Binance14 عند الساعة 00:10 بالتوقيت العالمي المنسق يوم 30 أكتوبر.
لا يعني هذا أن EIP-7702 غير آمن بطبيعته؛ فالمعيار يتيح وظائف مفيدة للحسابات. إنما تكمن المسألة التي جرى إغفالها في الجانب التشغيلي: فبمجرد تثبيت صلاحية قوية على السلسلة، يجب أن تشمل الاستجابة للحوادث إلغاءها على مستوى البروتوكول، لا الاكتفاء بتعطيل الخدمات الداخلية.
والاختبار الذي لم يُحسم بعد في المراجعة المستقلة لـ Binance هو ما إذا كانت سياسات التوقيع لديها قادرة على منع التفويض غير المصرّح به، وما إذا كان بالإمكان تنفيذ مسار إلغاء صلاحيات MPC بسرعة تحت الضغط.