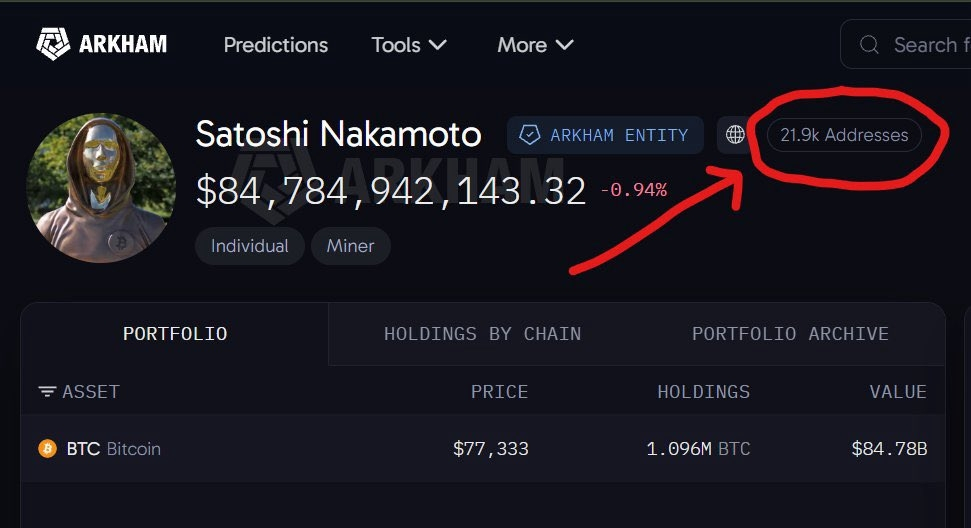
1.096 مليون BTC. 84.78 مليار دولار. لم تُمس منذ أكثر من 15 عامًا.
الثروة القابعة في أقدم محافظ بيتكوين هي أكبر رصيد خامل من الثروات في عالم العملات المشفرة—ولا تزال بعيدة المنال اليوم كما كانت في عام 2009. إليكم السبب الحقيقي.
أسطورة كلمة المرور الرئيسية
يتخيل معظم الناس أن كنز ساتوشي محمي بكلمة مرور واحدة يستحيل اختراقها—عبارة سحرية واحدة، إذا خُمّنت، فتحت كل شيء.
لكن الأمر لا يجري هكذا. والحقيقة أكثر إثارة للاهتمام.
21,900 مفتاح مستقل—لا مفتاح واحد
تعتمد المحافظ الحديثة على مجموعة واحدة من 12 أو 24 كلمة تذكّرية. تتحكم عبارة الاسترداد الواحدة في كل عنوان وكل عملة. إذا فقدتها، ضاع كل شيء؛ وإذا اخترقها أحد، انكشف كل شيء.
لكن هذا النظام لم يكن موجودًا بعد في عام 2009. كان ساتوشي يُعدّن باستخدام عميل بيتكوين 0.1 الأصلي، الذي أنشأ مفتاحًا خاصًا جديدًا تمامًا وغير مرتبط بكل مكافأة كتلة قدرها 50 BTC.
والنتيجة: إن نحو 1.096 مليون BTC التي يملكها ساتوشي مبعثرة على ما يقارب 21,900 مفتاح خاص مستقل. لا يوجد مفتاح رئيسي. ولا عبارة استرداد. ولا نقطة فشل واحدة.
حتى لو تمكّن أحدهم، بمعجزة، من اختراق مفتاح واحد، فسيحصل على 50 BTC—ولن يحصل على أي دليل بشأن المفاتيح الـ21,899 الأخرى.
لكن عدد المفاتيح ليس وسيلة الحماية الحقيقية
هنا تصبح الرواية الشائعة غير دقيقة. صحيح أن التفاصيل المتعلقة بـ«21,900 مفتاح» صحيحة—لكنها ليست ما يجعل المحفظة آمنة.
الحاجز الحقيقي أبسط بكثير وأكثر حسمًا: كل مفتاح على حدة هو مفتاح خاص ECDSA بطول 256 بت.
إن التخمين الشامل حتى لمفتاح واحد من تلك المفاتيح غير ممكن حسابيًا باستخدام أي تقنية موجودة اليوم. لا تحتاج إلى 21,900 مفتاح لتكون آمنًا. مفتاح واحد يكفي بالفعل. يضيف العدد الهائل من المحافظ سهولةً للمالك وتعقيدًا للمهاجم—لكن العبء الأكبر يقع على عاتق الرياضيات التشفيرية.
ما الذي يعرفه المهاجمون فعلًا؟
ومن الجدير أيضًا تصحيح افتراض آخر: محافظ ساتوشي ليست مخفية.
العناوين علنية على سلسلة الكتل. ويمكن لأي شخص يستخدم مستكشف كتل الاطلاع على أرصدتها. كما أن المفاتيح العامة المرتبطة بالمخرجات التي صُرفت ظاهرة أيضًا. وما يبقى سريًا هو المفاتيح الخاصة وحدها—وهي المعلومة الوحيدة التي لا يمكن استنتاجها مما هو مسجل على السلسلة.
إذًا، ليست المسألة «انعدام الأدلة». فالأدلة كلها موجودة. لكن لا يمكن فتح القفل.
ماذا عن الذكاء الاصطناعي؟ وماذا عن الحوسبة الكمومية؟
من الادعاءات الشائعة أن الذكاء الاصطناعي أو قوة الحوسبة المستخدمة في التخمين الشامل قد «يحالفهما الحظ» في نهاية المطاف ويخترقان مفتاحًا.
هذا فهم خاطئ للمشكلة. فالذكاء الاصطناعي لا يغير رياضيات مسألة اللوغاريتم المتقطع على المنحنيات الإهليلجية. لا توجد خوارزمية كلاسيكية معروفة—ولا طريقة حالية للذكاء الاصطناعي—تستطيع كسر secp256k1 بهذا الحجم. إن زيادة القدرة الحاسوبية لا تجلب الحظ؛ بل تجعل الأمر المستحيل حسابيًا أسرع فحسب.
التهديد النظري الحقيقي الوحيد هو حاسوب كمومي مستقبلي يشغّل خوارزمية شور، ويمكنه من حيث المبدأ اشتقاق مفتاح خاص من مفتاح عام. لكن هذا نموذج تهديد مختلف تمامًا—فليس الأمر «حظًا للذكاء الاصطناعي»، ولا تقنية متاحة اليوم.
الخلاصة
تُصيب المنشورات المنتشرة في وصف البنية: لا كلمة مرور رئيسية، وآلاف المفاتيح المستقلة، وثروة مجزأة بحيث لا توجد نقطة فشل واحدة. هذا التجزؤ حقيقي ومهم.
لكن السبب الحاسم الذي يجعل محفظة ساتوشي بعيدة عن متناول الجميع أكثر جوهرية: فالمفاتيح الخاصة ذات الـ256 بت تتجاوز ببساطة قدرة التخمين الشامل. وتوزيع الثروة على 21,900 مفتاح طبقة حماية إضافية—وليس هو الحاجز بحد ذاته.
في الوقت الراهن، لا يزال مبلغ 84.78 مليار دولار في المكان الذي وُضع فيه تمامًا: مرئيًا للعالم، ولا يستطيع أحد الوصول إليه.