🚨 اختراق BINANCE: كيف حصل المهاجم على إمكانية الوصول؟
يا جماعة، تكشف التفاصيل على السلسلة عن أمر خطير بشأن استغلال المحفظة الساخنة لـ Binance. 👀
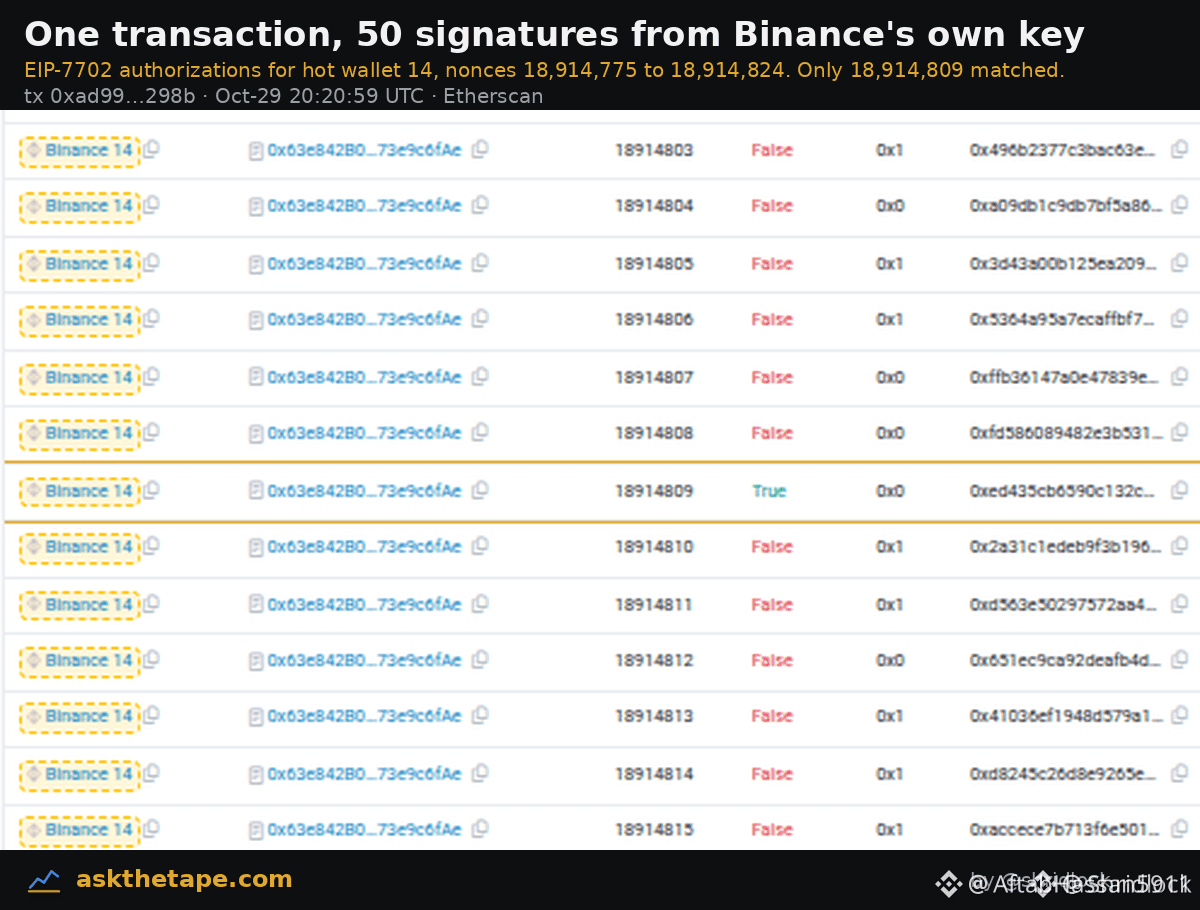
في الساعة 20:21 بالتوقيت العالمي المنسق، منحت معاملةٌ المهاجمَ إمكانية الوصول إلى صلاحية التوقيع الخاصة بالمحفظة الساخنة 14.
إليكم ما يجعل هذه الحادثة مثيرة للاهتمام:
🔴 50 تفويضًا: تضمنت المعاملة 50 تفويضًا، وجرى توقيعها جميعًا باستخدام المفتاح الخاص بالمحفظة...
🔴 أرقام Nonce متتالية: شملت هذه التوقيعات أرقام Nonce من 18,914,775 إلى 18,914,824. ولم يُنفَّذ سوى التفويض المطابق لرقم Nonce التالي للمحفظة...
🔴 عنوان المهاجم: أصبح المرسِل "0x7c86…5ca0" مُدرجًا الآن على Etherscan باسم "مستغل المحفظة الساخنة لـ Binance"...
🔴 صلة بـ Tornado Cash: جاء جزء من تمويل رسوم الغاز للمهاجم عبر ثلاث عمليات سحب من مجمع Tornado Cash البالغ 0.1 ETH. حدثت أول عملية سحب في 28 أكتوبر، أي قبل الهجوم بنحو 37 ساعة.
⚠️ مصدر القلق الأكبر:
يبدو أن المهاجم تمكّن من تفعيل توقيعات باستخدام مفتاح محفظة Binance نفسها، ما يجعل هذه الحادثة أكثر إثارة للقلق بكثير من تحويل عادي من محفظة...
📊 يُقال إن نحو 94% من الأموال المقوّمة بالإيثيريوم لا تزال مجمّدة أو محجوزة.
لا يزال التحقيق على السلسلة جديرًا بالمتابعة عن كثب.
ما رأيكم يا جماعة؟ هل كان هذا إخفاقًا في إدارة المفاتيح أم أن الأمر أكثر تعقيدًا؟
تابعوني للمزيد من التحديثات حول اختراق Binance والتحقيق على السلسلة.
#Binance #CryptoSecurity #Blockchain #Ethereum #CryptoNews $BTC
يا جماعة، تكشف التفاصيل على السلسلة عن أمر خطير بشأن استغلال المحفظة الساخنة لـ Binance. 👀
في الساعة 20:21 بالتوقيت العالمي المنسق، منحت معاملةٌ المهاجمَ إمكانية الوصول إلى صلاحية التوقيع الخاصة بالمحفظة الساخنة 14.
إليكم ما يجعل هذه الحادثة مثيرة للاهتمام:
🔴 50 تفويضًا: تضمنت المعاملة 50 تفويضًا، وجرى توقيعها جميعًا باستخدام المفتاح الخاص بالمحفظة...
🔴 أرقام Nonce متتالية: شملت هذه التوقيعات أرقام Nonce من 18,914,775 إلى 18,914,824. ولم يُنفَّذ سوى التفويض المطابق لرقم Nonce التالي للمحفظة...
🔴 عنوان المهاجم: أصبح المرسِل "0x7c86…5ca0" مُدرجًا الآن على Etherscan باسم "مستغل المحفظة الساخنة لـ Binance"...
🔴 صلة بـ Tornado Cash: جاء جزء من تمويل رسوم الغاز للمهاجم عبر ثلاث عمليات سحب من مجمع Tornado Cash البالغ 0.1 ETH. حدثت أول عملية سحب في 28 أكتوبر، أي قبل الهجوم بنحو 37 ساعة.
⚠️ مصدر القلق الأكبر:
يبدو أن المهاجم تمكّن من تفعيل توقيعات باستخدام مفتاح محفظة Binance نفسها، ما يجعل هذه الحادثة أكثر إثارة للقلق بكثير من تحويل عادي من محفظة...
📊 يُقال إن نحو 94% من الأموال المقوّمة بالإيثيريوم لا تزال مجمّدة أو محجوزة.
لا يزال التحقيق على السلسلة جديرًا بالمتابعة عن كثب.
ما رأيكم يا جماعة؟ هل كان هذا إخفاقًا في إدارة المفاتيح أم أن الأمر أكثر تعقيدًا؟
تابعوني للمزيد من التحديثات حول اختراق Binance والتحقيق على السلسلة.
#Binance #CryptoSecurity #Blockchain #Ethereum #CryptoNews $BTC