


في مساء 29 أكتوبر 2026، نحو الساعة 20:05 بالتوقيت العالمي المنسق، أجازت أنظمة التوقيع الخاصة ببورصة Binance تحويلات بقيمة تقارب 6.3 مليارات دولار من محافظها الساخنة عبر عشر سلاسل كتل. غادرت معظم الأموال في غضون نحو 20 دقيقة. وهذا يعادل أربعة أضعاف الرقم القياسي السابق الذي سجلته Bybit في فبراير 2025، ويُعد، وفقًا لشركة Elliptic، على الأرجح الشديد أكبر عملية سرقة من أي نوع مسجلة حتى الآن.
أوقفت Binance عمليات السحب، وأعلنت أن أموال المستخدمين آمنة، وخصصت 6.34 مليارات دولار من موارد الشركة لتغطية الخسائر. وتعزو شركتا TRM Labs وChainalysis الهجوم، بدرجة ثقة عالية، إلى مجموعة TraderTraitor، وهي وحدة كورية شمالية مرتبطة بمجموعة Lazarus. ولم تؤكد أي حكومة هذه النسبة حتى الآن.
ماذا حدث؟ شرح مبسّط
المحفظة الساخنة هي محفظة متصلة بالإنترنت تستخدمها المنصة لمعالجة عمليات السحب. أفرغ المهاجم المحافظ الساخنة لباينانس على إيثيريوم وبيتكوين وترون ودفتر XRP وسولانا وسلاسل أخرى. وتقول باينانس إنها لم تعثر على أي دليل على تسرّب المفاتيح الخاصة. وجعل المهاجم نظام التوقيع الخاص بباينانس—الآلية التي توافق على كل دفعة—يوقّع التحويلات.
على إيثيريوم، استخدم المهاجم EIP-7702 (ترقية أُجريت في مايو 2025) مع 50 تفويضًا موقّعًا مسبقًا لتحويل محفظة ساخنة إلى محفظة سحب آلي يسيطر عليها المهاجم. أما على السلاسل الأخرى، فكانت التحويلات معاملات موقّعة عادية. وتشير كل الدلائل إلى اختراق البنية التحتية للتوقيع، لا إلى سرقة تقليدية للمفاتيح الخاصة.
أشار التحقيق الأولي لباينانس إلى حاسوب محمول لمهندس DevOps مخترق، أتاح الوصول إلى حاوية خدمات. وتحدثت الشركة لاحقًا عن «نقاط اختراق إضافية» وهجوم أكثر تعقيدًا. ولم تنشر بعدُ تقريرًا تقنيًا كاملًا بعد الحادثة.
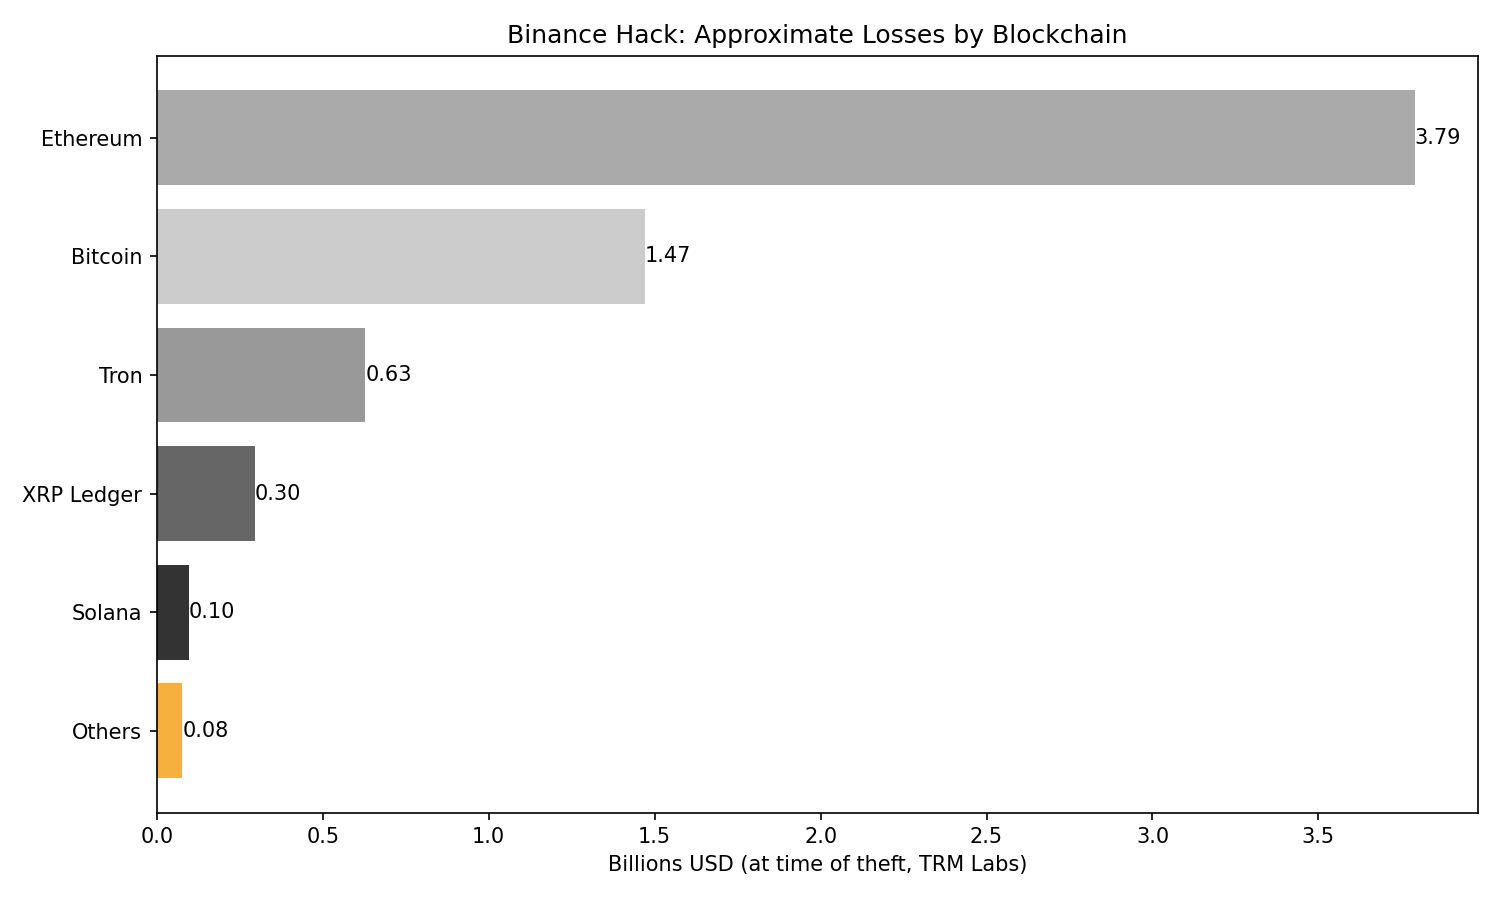 الخسائر التقديرية حسب سلسلة البلوك تشين (TRM Labs، القيمة وقت السرقة)
وفقًا لـTRM Labs (القيمة وقت كل تحويل): إيثيريوم نحو 3.79 مليارات دولار (200,630 ETH بالإضافة إلى رموز، من بينها كميات كبيرة من USDT وUSDC)، وبيتكوين 18,270 BTC (نحو 1.47 مليار دولار)، وترون نحو 628 مليون دولار، ودفتر XRP نحو 296 مليون دولار، وسولانا نحو 96 مليون دولار، والباقي على سلاسل أخرى. الإجمالي نحو 6.36 مليارات دولار. وتقدّر Elliptic المبلغ بـ6.43 مليارات دولار.
زر التجميد وحدوده
للعملة القابلة للتجميد جهة إصدار يمكنها قفل المحفظة (مثل Tether لعملة USDT وCircle لعملة USDC). أما العملة غير القابلة للتجميد، مثل بيتكوين أو إيثر الأصليتين، فلا تتضمن مثل هذا المفتاح.
جمّدت Tether وCircle وRipple وWorld Liberty Financial ومجلس الأمن في Arbitrum أو صادرت نحو 2.7 مليار دولار خلال ساعات قليلة، وفقًا لـTRM. وتتحدث باينانس عن تجميد نحو 3 مليارات دولار. وكانت جميع الأصول التي أُوقفت تقريبًا صادرة عن جهة مُصدرة. ولم يُوقف بهذه الطريقة أي بيتكوين مسروق.
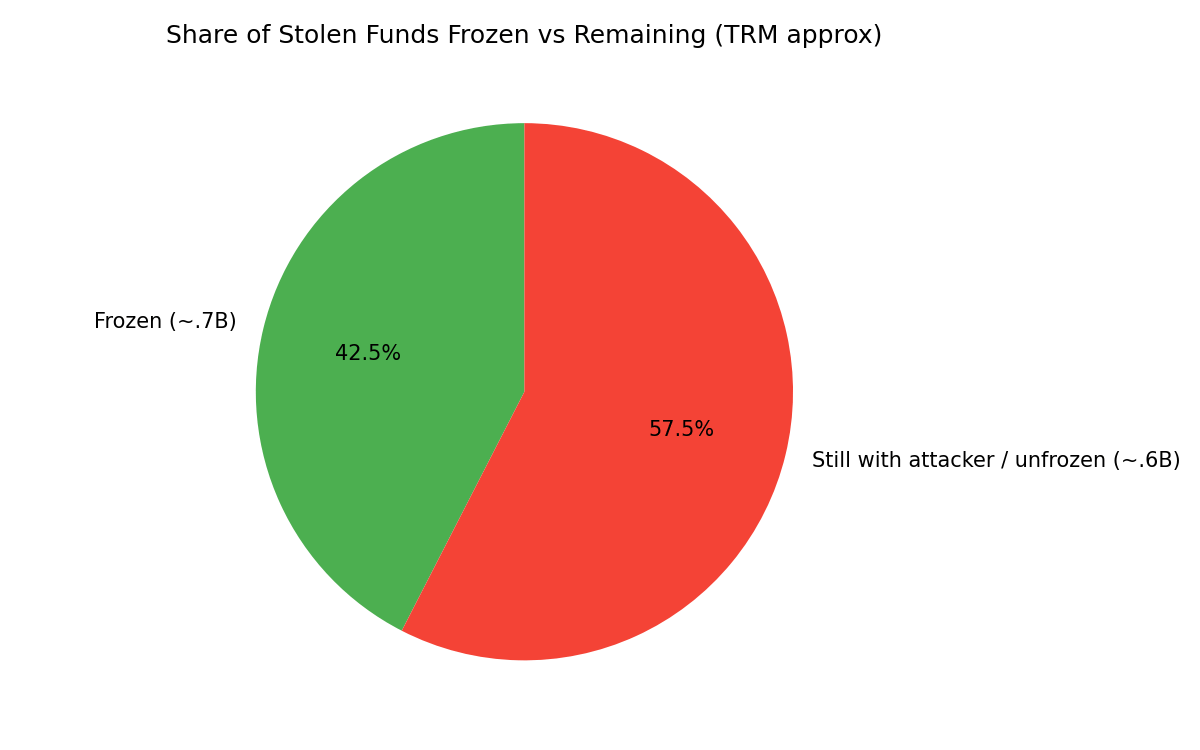 النسبة التقديرية للأموال المسروقة التي جُمّدت مقارنةً بما تبقى
حاول المهاجم أن يسبق عمليات التجميد: فباع مئات الملايين من USDT مقابل ETH وTRX، وأودع USDT في Aave لاقتراض ETH. لكن التجميد لا يعني استرداد الأموال. فاستعادتها تتطلب إجراءً قانونيًا منفصلًا.
صمد تشفير المفاتيح. أما ما أخفق فهو البيئة التشغيلية المحيطة بها. وقد أوقف زر التجميد—الذي لا يستسيغه كثير من المتشددين—ما يقرب من نصف الغنيمة خلال ساعات.
هل تستطيع باينانس تغطية الخسائر؟
نعم، بحسب الشركة. فقد خصصت أكثر من 6.34 مليارات دولار من أموالها الخاصة. وكان نحو 5 مليارات دولار منها محفوظًا بالفعل بالرموز المتأثرة نفسها؛ أما الباقي فيُشترى من السوق المفتوحة ومن خلال التداول خارج المنصات. ولديها أيضًا صندوق SAFU (صندوق الأصول الآمنة للمستخدمين)، الذي بلغت قيمته تاريخيًا نحو مليار دولار من BTC.
وقالت الرئيسة التنفيذية المشاركة يي هي إن المبلغ المتأثر يعادل نحو 2% من أصول المستخدمين والاحتياطيات المعلنة. وقدّرت بيانات موقع باينانس وإثبات الاحتياطيات الصادر في 1 أكتوبر أصول العملاء بنحو 129.4 مليار دولار، مع نسب احتياطيات لا تقل عن 100% للأصول الرئيسية.
أُوقفت عمليات السحب مع استهداف استئنافها بحلول يوم الأحد 1 نوفمبر، ووُعد بنشر إثبات احتياطيات محدّث يوم الاثنين. وظلت عمليات الإيداع متاحة. وتؤكد الشركة أن أموال المستخدمين آمنة وأنها ستغطي كل الخسائر.
ما الذي يعزز أمن منصات التداول أو يضعفه؟
ما يعزز الثقة هو اجتماع ثلاث طبقات: ضوابط تشغيلية متينة تحيط بالمفاتيح، وقدرة على الاستجابة السريعة (التجميد والتأمين والاحتياطيات)، والشفافية (إثبات احتياطيات متكرر ومدقَّق). في هذه الحالة أخفقت الطبقة التشغيلية، لكن طبقة الاستجابة عملت على نحو أفضل مما توقعه كثيرون.
ما يضعف الأمن هو الاعتماد على محافظ ساخنة تحتفظ بأرصدة كبيرة، وتعقيد أنظمة التوقيع متعددة السلاسل، ومخاطر اختراق الحواسيب المحمولة أو إساءة استخدام صلاحيات الوصول المميزة. وتمتلك الجهات الحكومية (المشتبه بها هنا) موارد وقدرة على الصبر تفوقان ما لدى معظم جماعات الجريمة العادية. وعدم تسرّب المفاتيح الخاصة أمر إيجابي، لكنه يبيّن أيضًا أن نقطة الضعف انتقلت إلى البنية التحتية والأشخاص.
مؤشرات تجدر مراقبتها في الأيام المقبلة
ما إذا كانت باينانس ستنشر تقريرًا تقنيًا مفصلًا بعد الحادثة وإثبات احتياطيات محدّثًا يؤكد تغطية بنسبة 1:1.
مقدار الأموال المجمّدة التي سيُسترد فعلًا، والمدة التي سيستغرقها ذلك.
ما إذا كان المهاجم سيبدأ بتحريك نحو 2.4–3.2 مليارات دولار لا تزال تحت سيطرته (معظمها BTC وETH) باتجاه الجسور أو منصات التداول خارج المنصات أو أدوات خلط العملات.
ما إذا كانت منصات تداول أو جهات حفظ أخرى ستعلن مراجعة أنظمة التوقيع والمحافظ الساخنة لديها.
أي تأكيد رسمي (من مكتب التحقيقات الفيدرالي أو غيره) لنسبة الهجوم إلى مجموعة TraderTraitor.
ما الذي ينبغي أن تسأل عنه منصتك، وجهة إصدار عملتك المستقرة، ومجلس إدارتك هذا الأسبوع؟
ما الحد الأقصى للأرصدة المحفوظة في المحافظ الساخنة، وكيف تُقسّم؟
ما الضوابط المحيطة بنظام التوقيع؟ هل توجد حدود لكل معاملة، وموافقات فورية متعددة الأشخاص، أو آليات لكشف الحالات الشاذة؟
متى أُجري آخر اختبار اختراق أو تمرين للفريق الأحمر على آلية السحب؟
ما نسبة الأصول القابلة للتجميد، ومع أي جهات إصدار لديكم اتفاقيات للاستجابة السريعة؟
كم مرة تنشرون إثبات الاحتياطيات، وأي مدقق خارجي يتحقق منه؟
هل يغطي صندوق التأمين (SAFU أو ما يعادله) حدثًا بهذا الحجم، وهل تموّله الأصول نفسها؟
للمستخدمين: يقلل التنويع بين المنصات، واستخدام الحفظ الذاتي للمبالغ الكبيرة، وتفضيل الأصول ذات السيولة الجيدة في منصات تداول متعددة، من مخاطر نقطة الفشل الوحيدة.
الخلاصة
لم تكن أكبر عملية سرقة للعملات المشفرة في التاريخ إخفاقًا في التشفير، بل إخفاقًا في الآليات البشرية والتشغيلية المحيطة بالمفاتيح. وفي الوقت نفسه، أظهرت أن قدرة الجهات المُصدرة للعملات المستقرة على تجميد الأموال يمكن أن تحدّ من الأضرار بسرعة وبشكل ملموس. وتقول باينانس إنها ستعوض كل شيء من مواردها الخاصة، وإن المستخدمين سيستعيدون أموالهم كاملة. وستراقب الأسواق والجهات التنظيمية ما إذا كان التنفيذ والشفافية يواكبان هذه التصريحات.
تطرح الحادثة سؤالًا عمليًا على القطاع بأكمله: ما مقدار تعرضك للمخاطر الذي يعتمد على إحكام منصة التداول سيطرتها على نظام التوقيع لديها، وما المقدار الذي يعتمد على قدرة جهة الإصدار على الضغط على زر الإيقاف المؤقت؟
إذا كنت ترغب في تلقي تحليلات كهذه بانتظام، فاشترك هنا: https://cryptopress.substack.com/subscribe
نُشر مقال «اختراق باينانس بقيمة 6.3 مليارات دولار: المفاتيح بقيت آمنة، ونظام التوقيع أخفق، وزر التجميد أنقذ ما يقرب من النصف» أولًا على Cryptopress.