استغلّ مخترق آلية EIP-7702 في إيثيريوم لتنفيذ اختراق باينانس
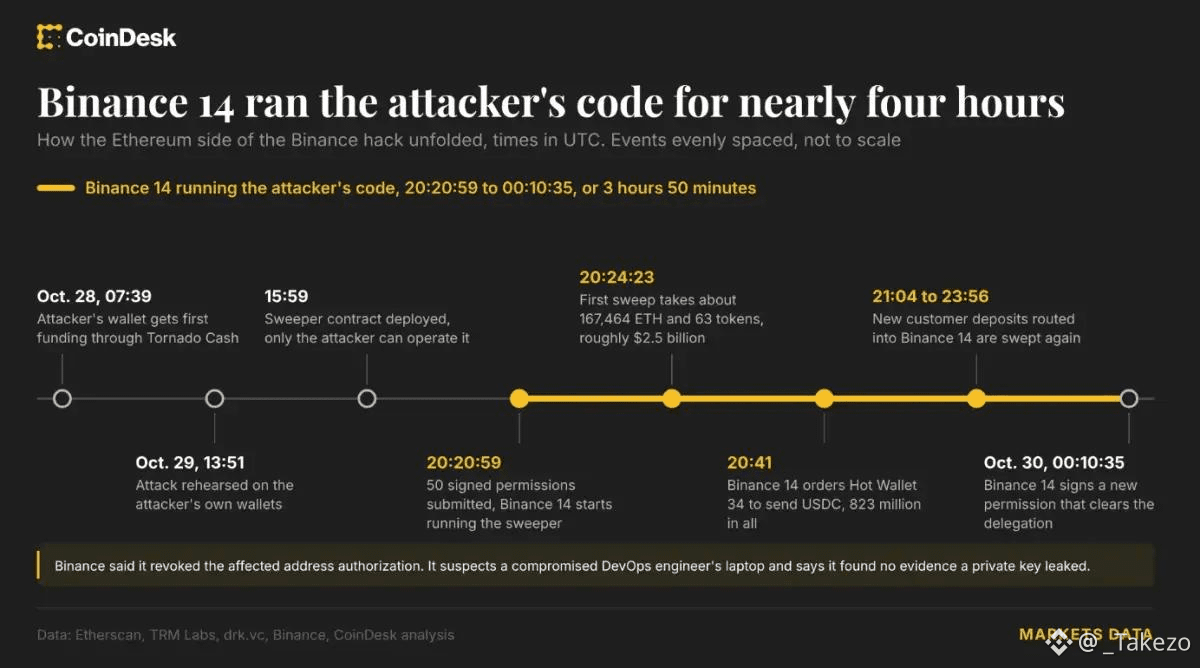
استفاد المهاجم في حادثة باينانس الأمنية من ميزة EIP-7702 التي جاء بها تحديث Pectra على إيثيريوم، وسحب 2,5 مليار دولار في أقل من 4 دقائق:
• حوّل محفظة المنصة إلى عقد لسحب الأموال: تتيح EIP-7702 للمحافظ العادية استعارة شيفرة تنفيذ العقد الذكي عبر توقيع تفويض قصير. نشر المهاجم عقدًا خبيثًا، وحوّل محفظة باينانس الكبيرة رقم 14 إلى أداة لتشغيل هذه الشيفرة، ما منحه السيطرة الكاملة على الأصول.
• جهّز 50 توقيعًا مسبقًا لمواكبة أرقام المعاملات التسلسلية: نظرًا إلى أن المحفظة الساخنة لباينانس تعالج الأوامر باستمرار، ويتغير رقم nonce كل ثانية، جمع المخترق مسبقًا 50 توقيعًا صالحًا تغطي الأرقام من 18.914.775 إلى 18.914.824، لضمان تنفيذ معاملة الاستيلاء فور ظهور رقم nonce التالي.
• استنزف 2,5 مليار دولار وسيطر على المحافظ المرتبطة: حوّل المخترق 167.464 ETH و1,6 مليار USDT في معاملة واحدة، واستخدم صلاحية التفويض هذه لإصدار أوامر إلى محفظة ساخنة أخرى لسحب 823 مليون USDC، وواصل استنزاف كل إيداعات المستخدمين الجديدة لنحو 4 ساعات قبل أن تتمكن باينانس من إلغاء الصلاحية.
اتضح أن هذا هو سبب استغراق باينانس كل هذا الوقت لتعقّب الاختراق واحتوائه. فكلما زادت الخدمات التي توفرها التكنولوجيا للمستخدمين، ازدادت مخاطرها الأمنية.
هذه المرة، يتعين على باينانس والمنصات الأخرى إعادة هيكلة أنظمة المحافظ لديها، أو أن تحتاج إيثيريوم إلى تحديث جديد.
استفاد المهاجم في حادثة باينانس الأمنية من ميزة EIP-7702 التي جاء بها تحديث Pectra على إيثيريوم، وسحب 2,5 مليار دولار في أقل من 4 دقائق:
• حوّل محفظة المنصة إلى عقد لسحب الأموال: تتيح EIP-7702 للمحافظ العادية استعارة شيفرة تنفيذ العقد الذكي عبر توقيع تفويض قصير. نشر المهاجم عقدًا خبيثًا، وحوّل محفظة باينانس الكبيرة رقم 14 إلى أداة لتشغيل هذه الشيفرة، ما منحه السيطرة الكاملة على الأصول.
• جهّز 50 توقيعًا مسبقًا لمواكبة أرقام المعاملات التسلسلية: نظرًا إلى أن المحفظة الساخنة لباينانس تعالج الأوامر باستمرار، ويتغير رقم nonce كل ثانية، جمع المخترق مسبقًا 50 توقيعًا صالحًا تغطي الأرقام من 18.914.775 إلى 18.914.824، لضمان تنفيذ معاملة الاستيلاء فور ظهور رقم nonce التالي.
• استنزف 2,5 مليار دولار وسيطر على المحافظ المرتبطة: حوّل المخترق 167.464 ETH و1,6 مليار USDT في معاملة واحدة، واستخدم صلاحية التفويض هذه لإصدار أوامر إلى محفظة ساخنة أخرى لسحب 823 مليون USDC، وواصل استنزاف كل إيداعات المستخدمين الجديدة لنحو 4 ساعات قبل أن تتمكن باينانس من إلغاء الصلاحية.
اتضح أن هذا هو سبب استغراق باينانس كل هذا الوقت لتعقّب الاختراق واحتوائه. فكلما زادت الخدمات التي توفرها التكنولوجيا للمستخدمين، ازدادت مخاطرها الأمنية.
هذه المرة، يتعين على باينانس والمنصات الأخرى إعادة هيكلة أنظمة المحافظ لديها، أو أن تحتاج إيثيريوم إلى تحديث جديد.