



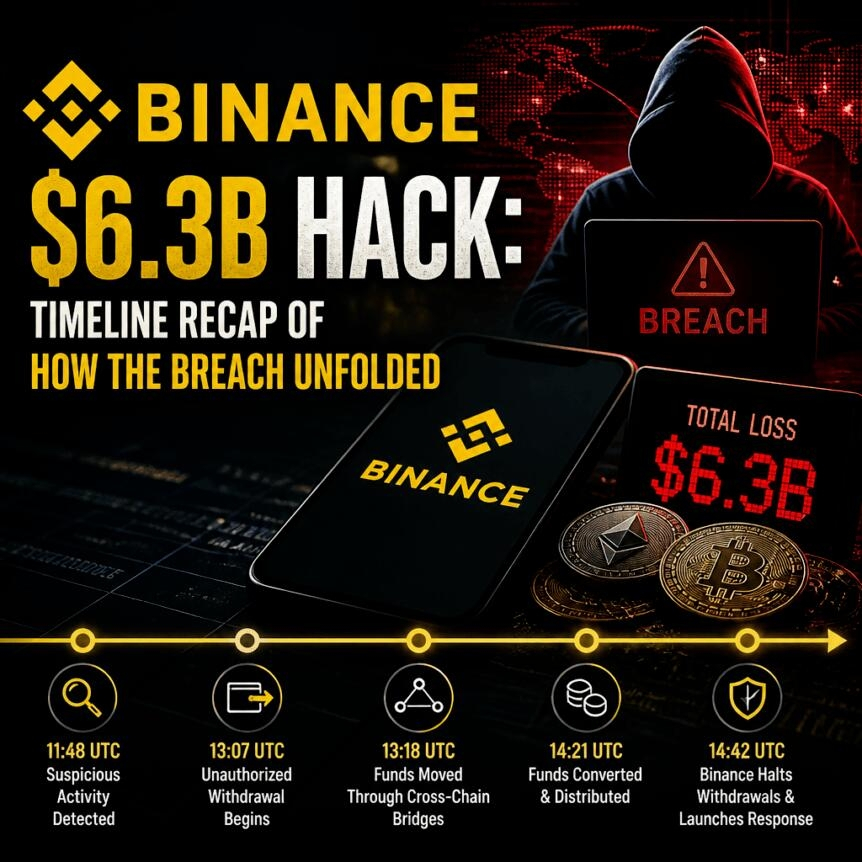
تقول Binance إنها خصصت أكثر من 6.34 مليار دولار من أموال الشركة لتغطية الخسائر، بعدما سرق قراصنة نحو 6.3 مليار دولار من المنصة يوم الخميس، في ما وصفته TRM Labs بأنه أكبر سرقة للعملات المشفرة مسجلة على الإطلاق. وجمّد شركاء في القطاع أصولًا تُقدّر بنحو 3 مليارات دولار يُعتقد أنها مرتبطة بالحادثة، لكن العملاء ما زالوا ينتظرون إعادة فتح المنصة لعمليات السحب.
لا يزال التحقيق الذي تجريه المنصة مستمرًا، ولم تؤكد Binance علنًا هوية منفذي الهجوم. ومع ذلك، ربط تحليل جنائي لسلسلة الكتل أجرته TRM Labs أولى التحويلات غير المصرح بها بمجموعة TraderTraitor الكورية الشمالية، التي سبق لمكتب التحقيقات الفيدرالي الأمريكي (FBI) أن ربطها بسرقة 1.5 مليار دولار من منصة Bybit في فبراير 2025.
أبرز النقاط
تتبعت TRM Labs التحويلات غير المصرح بها الأولى من محافظ Binance، والتي بدأت قرابة الساعة 8:05 مساءً بالتوقيت العالمي المنسق يوم الخميس، وشملت عدة سلاسل كتل.
خصصت Binance أكثر من 6.34 مليار دولار لتغطية الخسائر، منها 5 مليارات دولار كانت بحوزتها بالفعل من الرموز المتأثرة، بينما تعتمد التغطية المتبقية على عمليات شراء عبر منصات التداول وصفقات خارج البورصة.
الأموال المجمدة ليست هي نفسها الأموال المستردة، ولم تكشف Binance عن مقدار العملات المشفرة المسروقة التي عادت بالفعل إلى سيطرتها.
يقع EIP-7702 الخاص بإيثيريوم في صميم التدقيق بعد استنزاف محافظ مرتبطة بـ Binance باستخدام تفويض EIP-7702.
لا تزال عمليات السحب معلقة؛ وتقول Binance إنها تخطط لإعادة فتحها تدريجيًا يوم الأحد، 1 نوفمبر، بعد إجراء الفحوص الأمنية.
تحقيقات الأدلة الرقمية تشير إلى مجموعة TraderTraitor مع إفراغ محافظ Binance
وفقًا لـ TRM Labs، رُصدت أولى التحويلات غير المصرح بها قرابة الساعة 8:05 مساءً بالتوقيت العالمي المنسق يوم الخميس. وتشير عمليات التتبع التي أجرتها إلى استنزاف محافظ Binance عبر شبكات متعددة، بدلًا من اقتصار الأمر على سلسلة كتل واحدة. وتصف TRM الحادثة بأنها استهدفت المحافظ الساخنة — وهي الأنظمة التي تُبقيها منصات التداول متصلة بالإنترنت لمعالجة عمليات السحب — ما قد يعزز الكفاءة التشغيلية، لكنه قد يوسع أيضًا نطاق الهجوم إذا تعرضت أنظمة التوقيع أو ضوابط الوصول للاختراق.
عزت TRM Labs الهجوم إلى مجموعة TraderTraitor الكورية الشمالية. ويتوافق هذا الإسناد مع ما أعلنته سابقًا علنًا مكتب التحقيقات الفيدرالي الأمريكي بشأن صلة TraderTraitor بسرقة Bybit البالغة 1.5 مليار دولار في فبراير 2025. ولم تؤكد Binance بشكل مستقل هوية المهاجمين، كما شدد رئيسها التنفيذي المشارك ريتشارد تنغ على أن الشركة لم تنسب المسؤولية إلى أي فرد.
وتطرقت Binance أيضًا إلى كيفية وقوع الاختراق، قائلة إنه لم يكن نتيجة إساءة استخدام بسيطة للصلاحيات «بنقرة واحدة» من جانب مهندس واحد. وبحسب تنغ، لا يزال المحققون يعملون على فهم النطاق الأوسع للاختراق، ولم تنسب المنصة المسؤولية إلى أي فرد.
Binance تخصص 6.34 مليار دولار، لكن التعافي لا يزال غير واضح
أعلنت Binance أنها خصصت أكثر من 6.34 مليار دولار من أموال الشركة لتغطية الخسائر. وقالت المنصة إن 5 مليارات دولار من هذا المبلغ كانت بحوزتها بالفعل من الرموز المتأثرة، فيما ستغطي بقية المبلغ العجز عبر شراء الرموز من خلال منصات التداول وترتيبات خارج البورصة.
أخبر متحدث باسم Binance موقع Cointelegraph أن مبلغ 5 مليارات دولار كان محفوظًا لدى الشركة، لكنه رفض تقديم عناوين المحافظ لأسباب أمنية. وقالت CertiK بدورها إنها بحاجة إلى معلومات إضافية للتحقق بشكل مستقل من الأصول. وهذا التمييز مهم للمشاركين في السوق: فمن دون رؤية مستقلة لأصول الحفظ وأرصدة الرموز، قد يصعب على الأطراف الخارجية التحقق سريعًا من بيانات إثبات الاحتياطيات، حتى لو كانت النوايا حسنة، أثناء وقوع حادث نشط.
يسلط بيان Binance الضوء أيضًا على نقطة مهمة للعملاء والأطراف المقابلة. فالأموال المجمدة ليست بالضرورة أموالًا مستردة. وعلى الرغم من تجميد أصول تُقدّر قيمتها بنحو 3 مليارات دولار من قبل شركاء في القطاع، لم توضح Binance بعد مقدار العملات المشفرة المسروقة التي عادت إلى سيطرتها.
EIP-7702 الخاص بإيثيريوم تحت الأضواء بعد استنزاف عبر التفويض
مع أن السرقة استهدفت محافظ Binance، فقد تحول الاهتمام التقني إلى EIP-7702 الخاص بإيثيريوم. وأفاد Cointelegraph سابقًا بأن التحديث خضع للتدقيق بعد استخدام المهاجمين له لاستنزاف محفظة تابعة لـ Binance. يتيح EIP-7702 للمحفظة تفويض برنامج للتصرف نيابة عنها، ما أثار تساؤلات حول كيفية تفاعل التفويضات مع إجراءات الموافقة والسلامة الخاصة بمنصات التداول.
قال الرئيس التنفيذي لشركة Blockaid، إيدو بن-ناتان، لموقع Cointelegraph إن أنظمة التوقيع المخترقة يُرجح أنها أدت دورًا محوريًا في تمكين السرقة. وأضاف أن المهاجمين ربما كانوا قادرين على سرقة الأموال من دون EIP-7702، لكن الآلية قد تكون ساعدتهم على تجاوز بعض وسائل الحماية وتنفيذ السرقة بطريقة أكثر تنسيقًا.
قال ريتشارد تنغ، الرئيس التنفيذي المشارك لـ Binance، إن المحققين توصلوا إلى أن المهاجم استخدم تفويض EIP-7702 لاكتساب صلاحية تنفيذ العمليات على محفظة ساخنة من دون المرور بضوابط الموافقة المعتادة لدى Binance. وأشار تنغ أيضًا إلى «آلية التدمير الذاتي» التي أتلفت الأدوات والآثار، وقال إنها عقدت التحقيق.
وذكرت Binance كذلك أن المحققين اكتشفوا اختراقات إضافية تتجاوز اختراق الحاسوب المحمول الذي اشتُبه به في البداية. وأفادت المنصة بعدم وجود أدلة على تسريب المفاتيح الخاصة للمحافظ، وقالت إنها تتوقع مشاركة مزيد من النتائج التقنية خلال نحو 48 ساعة.
وفي سياق منفصل، رصدت Chainalysis آلاف المعاملات المتتابعة بسرعة، وهو ما قد يشير إلى سلوك آلي لغسل الأموال. وقد لوحظ هذا النمط — انتقال الأموال بين العناوين وعودتها أحيانًا إلى محافظ سبق استخدامها — كثيرًا في محاولات إخفاء مصدر الأموال خلال عمليات الاختراق واسعة النطاق، مع أن التصنيف الدقيق للنية والمسار الكامل للأموال قد لا يتضحان إلا مع استمرار التتبع.
السحب وإجراءات السيولة: Aave تعيد فتح أسواقها وBinance تحدد موعدًا للعودة التدريجية
امتد أثر الاختراق إلى بنية السوق الأوسع. وشملت الإجراءات الاحترازية التي أعقبت السرقة تجميد الإيداعات الجديدة وأنشطة الاقتراض لدى المقرض اللامركزي Aave. وأفاد Cointelegraph بأن Aave أعادت فتح أسواقها بعد ظهر الجمعة، بينما ظلت عمليات السحب لدى Binance معلقة.
في تحديث نشرته على وسائل التواصل الاجتماعي يوم الجمعة، قالت Binance إنها تعتزم البدء بإعادة فتح عمليات السحب تدريجيًا يوم الأحد، 1 نوفمبر، رهناً بإكمال الفحوص الأمنية. وأشارت المنصة أيضًا إلى أن الإيداعات والخدمات الأخرى التي يُعتقد أنها لم تتأثر ستواصل العمل.
وبالتوازي مع خطة السحب، قالت Binance إنها ستأخذ لقطة أولية لإثبات الاحتياطيات خلال 12 ساعة من الإعلان، على أن تكون النتائج جاهزة بحلول يوم الاثنين. ويهدف التقرير إلى إظهار الأصول التي تحتفظ بها Binance وكيفية تغطيتها لأرصدة العملاء.
بالنسبة إلى المستخدمين والمتداولين، لا يقتصر السؤال العاجل على ما إذا كانت عمليات السحب ستعود في الموعد المحدد، بل يشمل أيضًا ما إذا كان بإمكان المنصة توفير شفافية موثوقة وقابلة للتحقق بالسرعة الكافية لاستعادة الثقة. ونظرًا إلى حجم السرقة، فمن المرجح أن تؤثر التحديثات التدريجية بشأن أصول الحفظ والتقدم في الاسترداد والدروس التقنية المتعلقة بضوابط المحافظ الساخنة والتنفيذ المفوض في سرعة تعافي ثقة السوق.
مع استكمال Binance فحوصها الأمنية ونشر مزيد من النتائج التقنية، ينبغي للقراء متابعة ثلاثة أمور: تأكيد الجدول الزمني لإعادة فتح عمليات السحب، والتحقق المستقل من إفصاحات الشركة عن احتياطياتها، والتفاصيل المحدثة بشأن مقدار العملات المشفرة المسروقة التي استُعيدت بالفعل أو ما زالت تتحرك عبر النظام.
نُشر هذا المقال في الأصل بعنوان «اختراق Binance بقيمة 6.3 مليار دولار: مراجعة زمنية لكيفية وقوع الاختراق» على موقع Crypto Breaking News — مصدركم الموثوق لأخبار العملات المشفرة والبيتكوين وتحديثات سلسلة الكتل.