

技委书记
500 منشورات
技委书记
إبلاغ
حظر المُستخدم
专注加密货币市场行情分析、热点赛道解读与价值标的挖掘,用专业视角拆解币圈涨跌逻辑,理性分析,专注实战。全网最高返佣48% X:@jwsj3x
حائز على BNCB
مُتداول مُتكرر
6.7 أشهر
127 تتابع
9.3K+ المتابعون
1.4K+ إعجاب
منشورات
الكل
اقتباسات
مقاطع فيديو
Live
PINNED
·
--
تمّ التحقق
مقالة
🌹هيا يا بينانس🌹في مواجهة الهجمات واسعة النطاق التي شنّها قراصنة كوريا الشمالية، لم تُلقِ بينانس اللوم على الآخرين، بل جمّدت الأصول بسرعة، وتعهدت بتغطية الخسائر بالكامل، وضمان أموال المستخدمين. هذا الإحساس بالمسؤولية يستحق الدعم. أما سرقة أموال الآخرين باستخدام قوة الدولة، كما تفعل كوريا الشمالية، فهي ما يستحق الإدانة حقًا.
$BNB
🌹هيا يا بينانس🌹
في مواجهة الهجمات واسعة النطاق التي شنّها قراصنة كوريا الشمالية، لم تُلقِ بينانس اللوم على الآخرين، بل جمّدت الأصول بسرعة، وتعهدت بتغطية الخسائر بالكامل، وضمان أموال المستخدمين. هذا الإحساس بالمسؤولية يستحق الدعم. أما سرقة أموال الآخرين باستخدام قوة الدولة، كما تفعل كوريا الشمالية، فهي ما يستحق الإدانة حقًا.
$BNB
$BNB
1.1k
29
67
1.1k
·
--
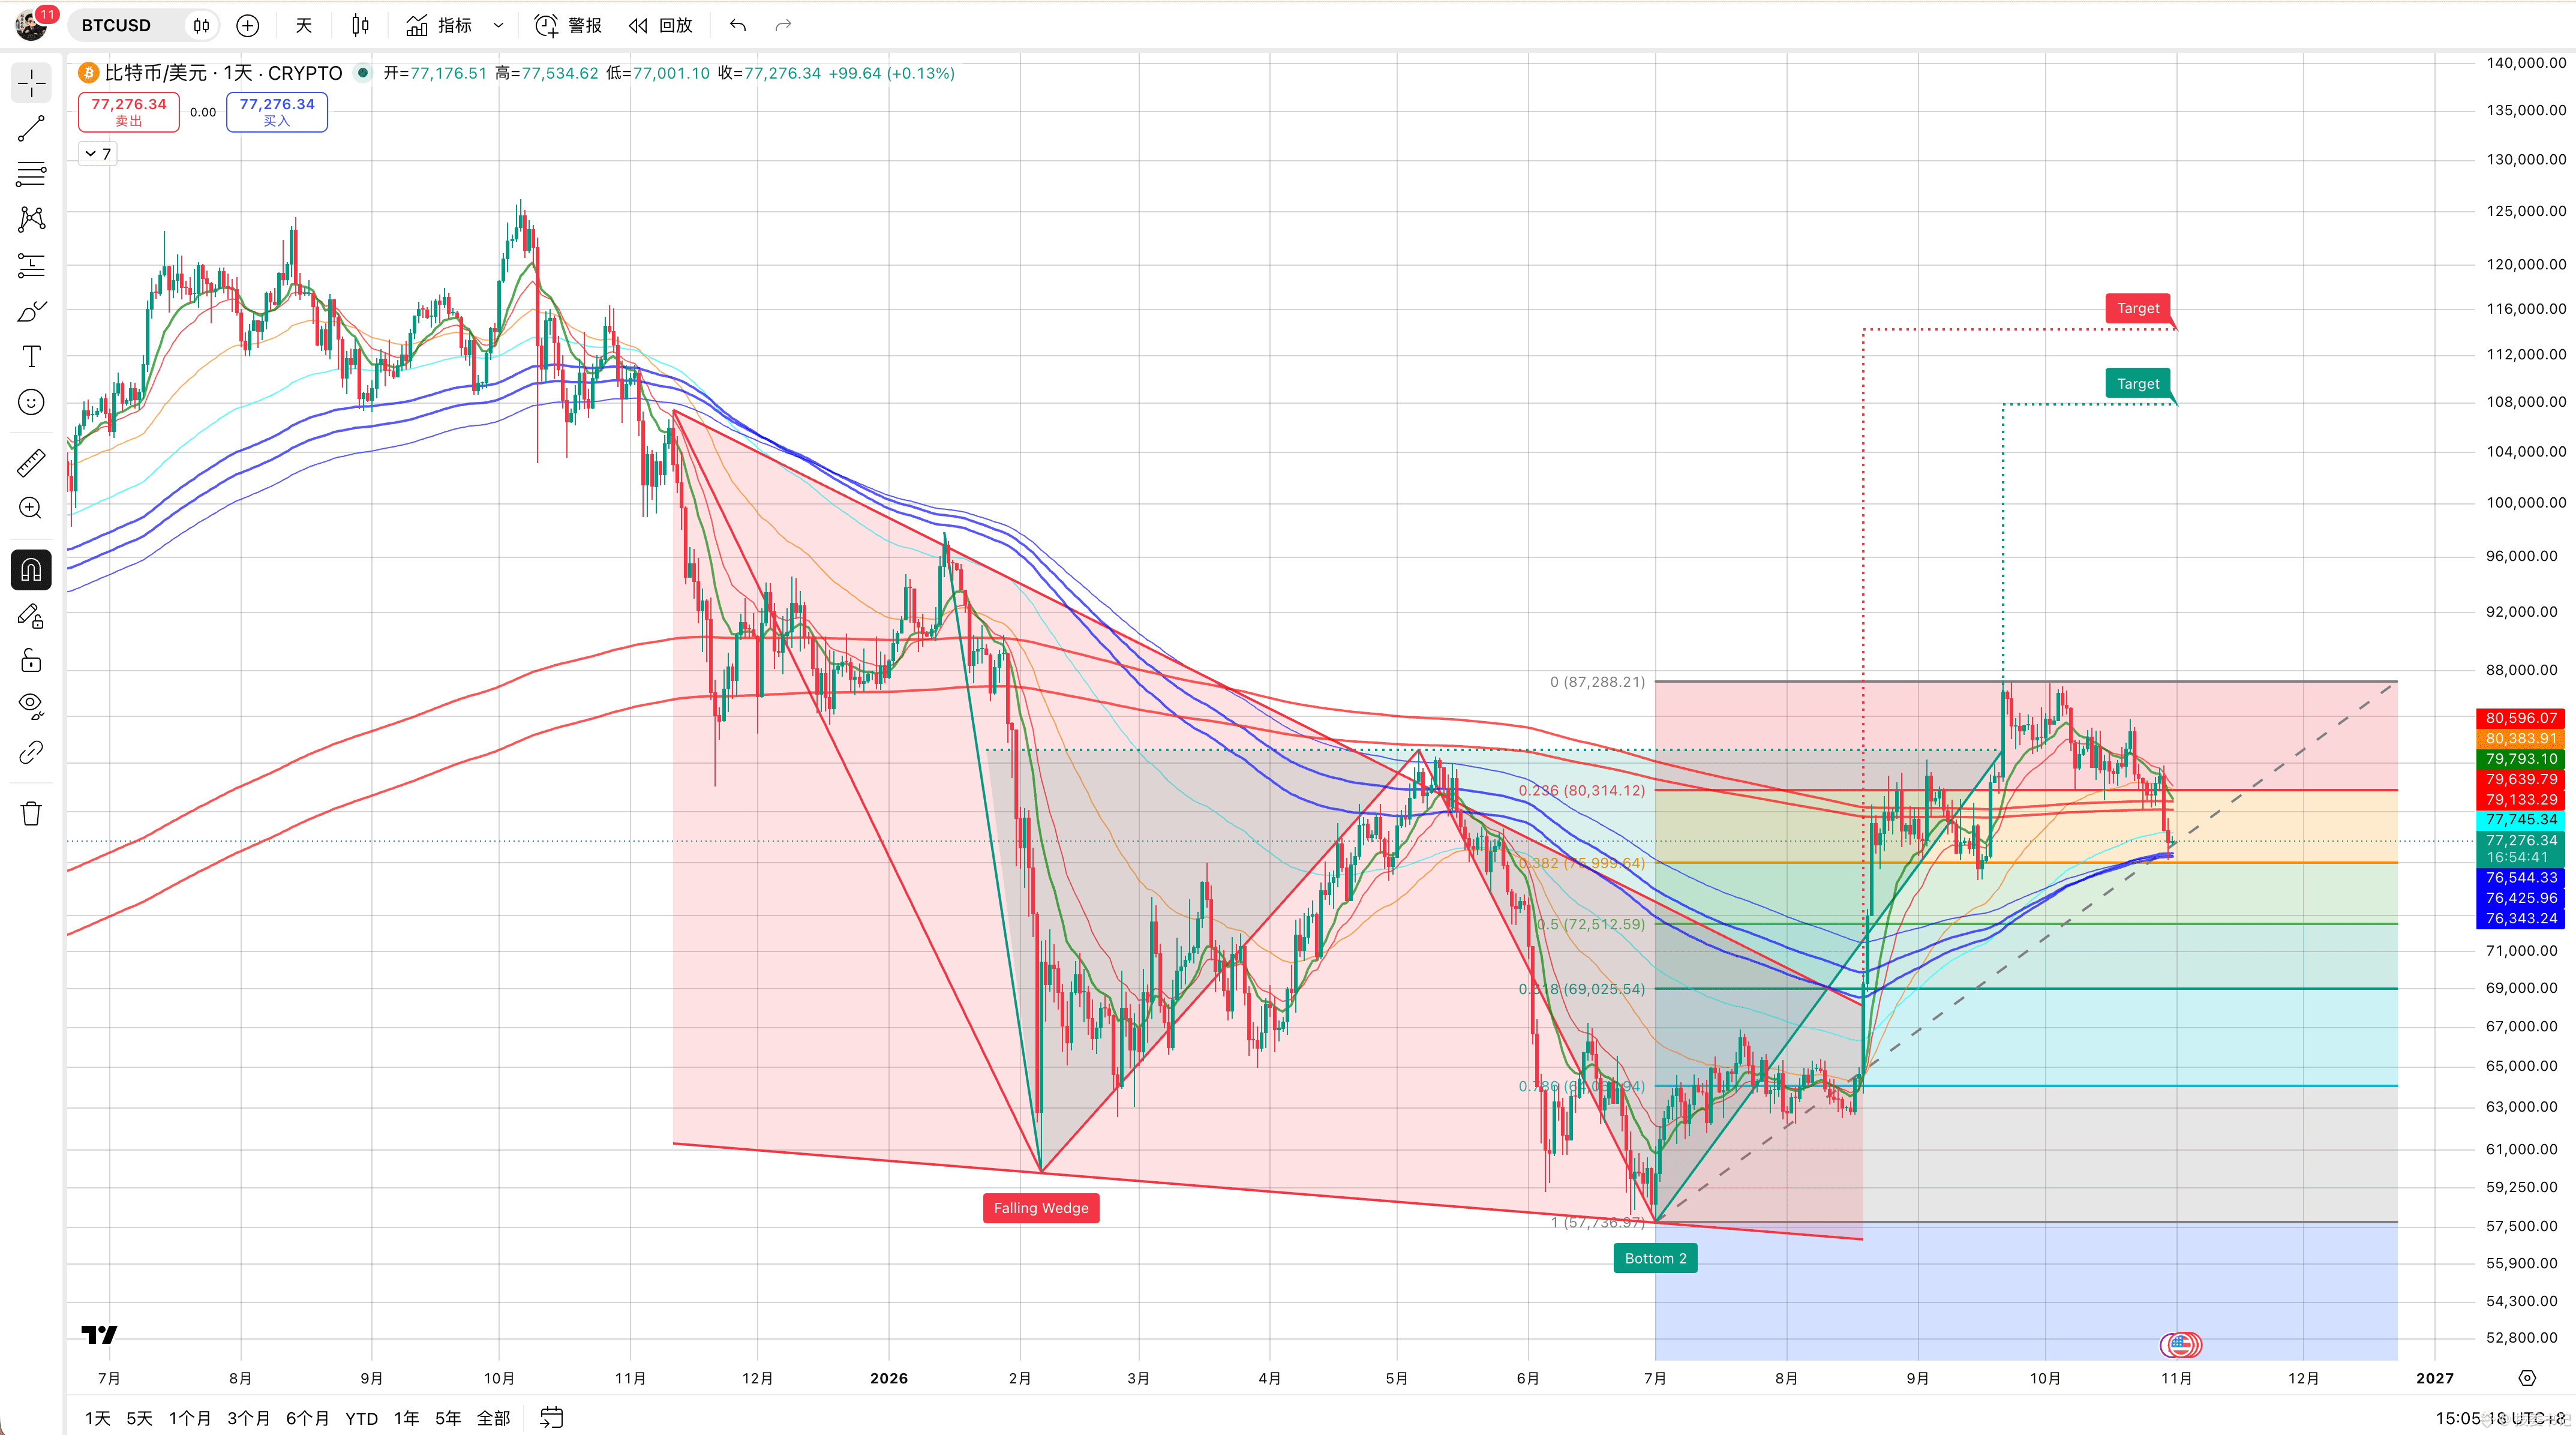
🔥 مستويات الدعم والمقاومة لبيتكوين BTC اليوم
🟢 الدعم الأول: $77000–$77765 بالقرب من منطقة دعم مهمة للتكلفة الأخيرة ومنطقة تتركز فيها أوامر الشراء. يختبر BTC هذه المنطقة حاليًا؛ راقب ما إذا كان سيشهد ارتدادًا مصحوبًا بزيادة في حجم التداول. وإذا كسرها بوضوح، فقد يواصل الهبوط على المدى القصير.
🟢 الدعم الثاني: $75800–$76540 تشمل مرجع تكلفة حاملي العملة على المدى القصير ومنطقة قريبة من متوسط EMA لـ200 يوم. إذا صمد الدعم الأول، فهذه هي منطقة المراقبة المهمة التالية.
🟢 الدعم الثالث: $73000–$75000 بالقرب من المتوسط المتحرك لـ200 يوم ومنطقة الدعم متوسط الأجل التي تحظى باهتمام المؤسسات البحثية. إذا كُسر الدعم الثاني بوضوح أيضًا، فينبغي التركيز على قوة الطلب عند هذا المستوى.
🔴 المقاومة الأولى: $79200–$80000 تحولت إلى مقاومة علوية بعد كسر الدعم السابق. ويتطلب أي ارتداد قصير الأجل أولًا استعادة هذا النطاق.
🔴 المقاومة الثانية: $81000–$82000 بالقرب من المتوسط المتحرك لـ50 يومًا والمنطقة المرجعية لتكلفة حيازات صناديق ETF. ولن يتحسن الهيكل على المدى القصير إلا إذا حدث اختراق مصحوب بزيادة في حجم التداول واستقر السعر فوقه.
🔴 المقاومة الثالثة: $84000–$85000 منطقة عرض كثيفة واجه السعر عندها مقاومة عدة مرات مؤخرًا، مع وجود عدد كبير من المراكز العالقة فوقها. ويتطلب تحديها استمرار تدفق الطلبات الشرائية.$BTC
{spot}(BTCUSDT)
🔥 مستويات الدعم والمقاومة لبيتكوين BTC اليوم
🟢 الدعم الأول: $77000–$77765 بالقرب من منطقة دعم مهمة للتكلفة الأخيرة ومنطقة تتركز فيها أوامر الشراء. يختبر BTC هذه المنطقة حاليًا؛ راقب ما إذا كان سيشهد ارتدادًا مصحوبًا بزيادة في حجم التداول. وإذا كسرها بوضوح، فقد يواصل الهبوط على المدى القصير.
🟢 الدعم الثاني: $75800–$76540 تشمل مرجع تكلفة حاملي العملة على المدى القصير ومنطقة قريبة من متوسط EMA لـ200 يوم. إذا صمد الدعم الأول، فهذه هي منطقة المراقبة المهمة التالية.
🟢 الدعم الثالث: $73000–$75000 بالقرب من المتوسط المتحرك لـ200 يوم ومنطقة الدعم متوسط الأجل التي تحظى باهتمام المؤسسات البحثية. إذا كُسر الدعم الثاني بوضوح أيضًا، فينبغي التركيز على قوة الطلب عند هذا المستوى.
🔴 المقاومة الأولى: $79200–$80000 تحولت إلى مقاومة علوية بعد كسر الدعم السابق. ويتطلب أي ارتداد قصير الأجل أولًا استعادة هذا النطاق.
🔴 المقاومة الثانية: $81000–$82000 بالقرب من المتوسط المتحرك لـ50 يومًا والمنطقة المرجعية لتكلفة حيازات صناديق ETF. ولن يتحسن الهيكل على المدى القصير إلا إذا حدث اختراق مصحوب بزيادة في حجم التداول واستقر السعر فوقه.
🔴 المقاومة الثالثة: $84000–$85000 منطقة عرض كثيفة واجه السعر عندها مقاومة عدة مرات مؤخرًا، مع وجود عدد كبير من المراكز العالقة فوقها. ويتطلب تحديها استمرار تدفق الطلبات الشرائية.$BTC
1
1
263
·
--
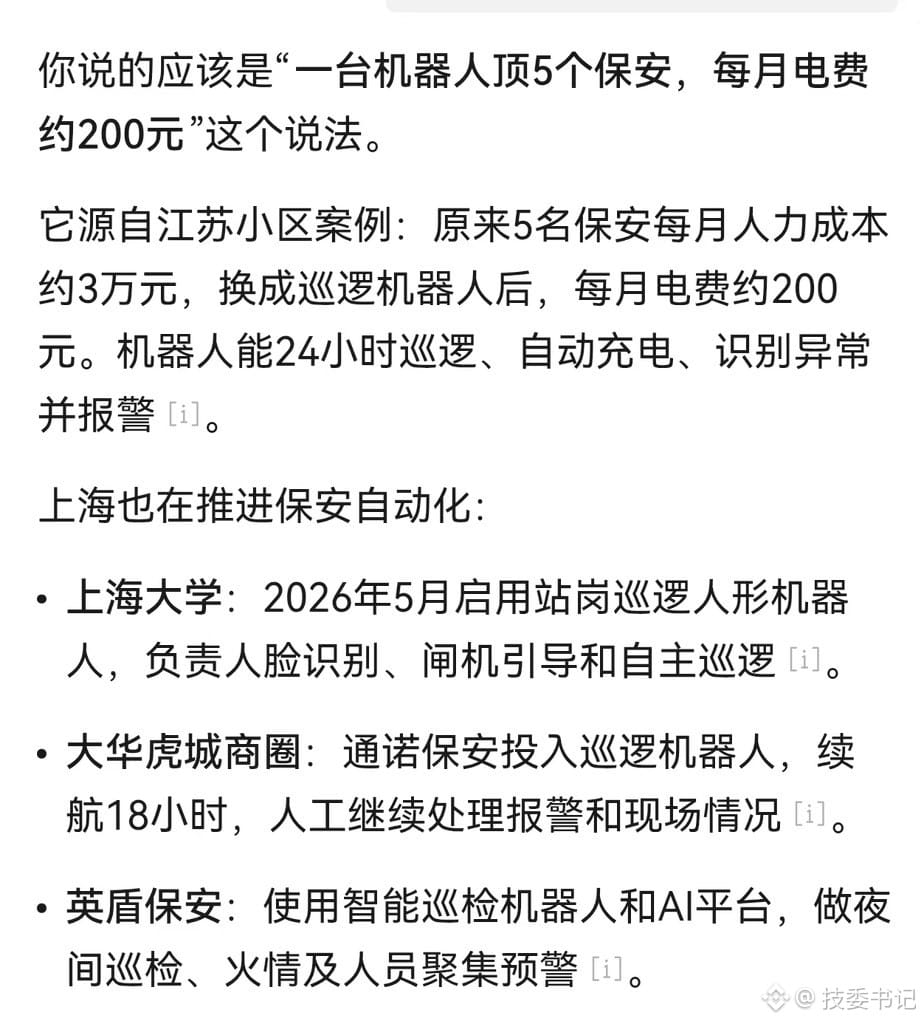
رأيت اليوم في الأخبار أن
كثيرًا من الأماكن لم تعد بحاجة إلى حراس أمن بشريين
لا حاجة لدفع اشتراكات الضمان الاجتماعي أو الرواتب، والتكلفة الوحيدة كل شهر هي 200 كيلوواط ساعة من الكهرباء.
$BNCB
{spot}(BNCBUSDT)
رأيت اليوم في الأخبار أن
كثيرًا من الأماكن لم تعد بحاجة إلى حراس أمن بشريين
لا حاجة لدفع اشتراكات الضمان الاجتماعي أو الرواتب، والتكلفة الوحيدة كل شهر هي 200 كيلوواط ساعة من الكهرباء.
$BNCB
كثيرًا من الأماكن لم تعد بحاجة إلى حراس أمن بشريين
لا حاجة لدفع اشتراكات الضمان الاجتماعي أو الرواتب، والتكلفة الوحيدة كل شهر هي 200 كيلوواط ساعة من الكهرباء.
$BNCB
6
3
3.4k
·
--
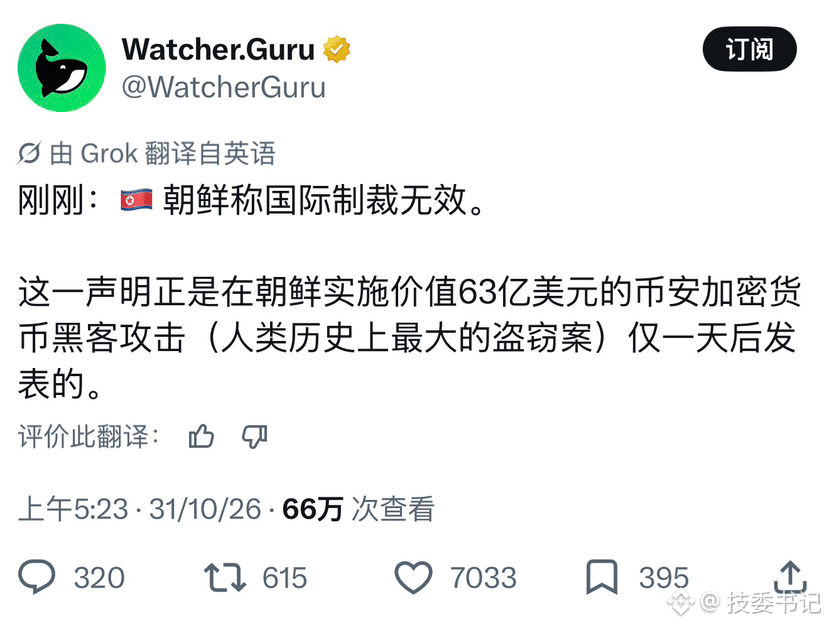
لقد أصبحت كوريا الشمالية معزولة بالفعل
$BNB
{spot}(BNBUSDT)
لقد أصبحت كوريا الشمالية معزولة بالفعل
$BNB
$BNB
1
1.6k
·
--
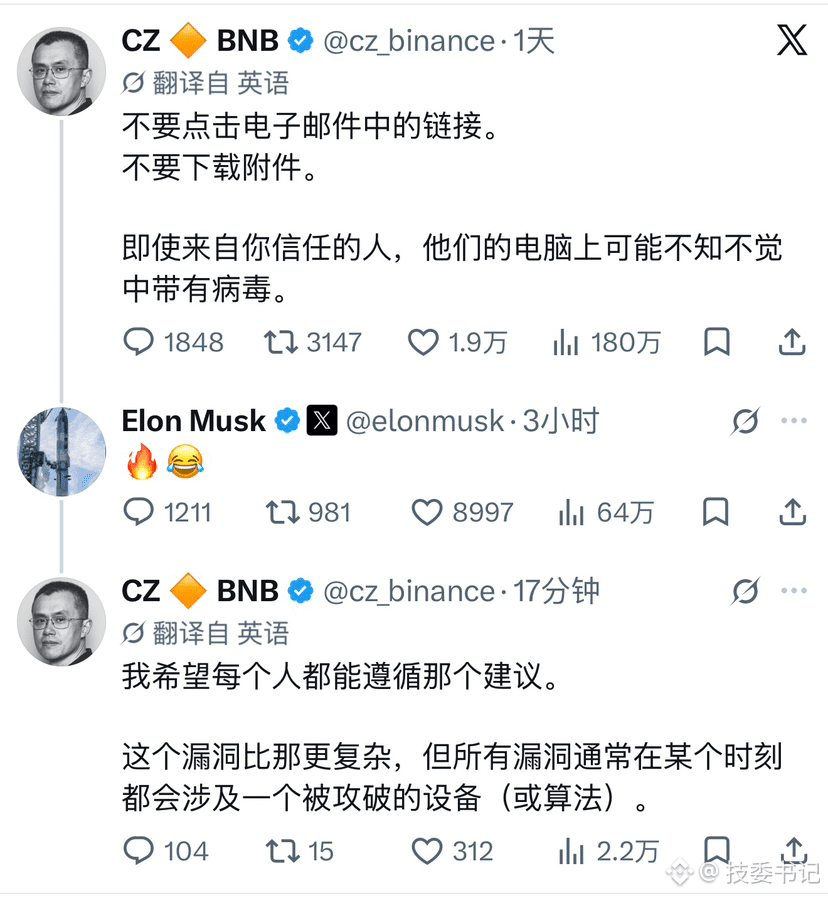
🔥 النار أمل
😂 الابتسامة المريرة تعبير عن العجز
أشجّع بينانس ⛽️
$BNB
🔥 النار أمل
😂 الابتسامة المريرة تعبير عن العجز
أشجّع بينانس ⛽️
$BNB
😂 الابتسامة المريرة تعبير عن العجز
أشجّع بينانس ⛽️
$BNB
1
2
3k
·
--
技委书记
·
--
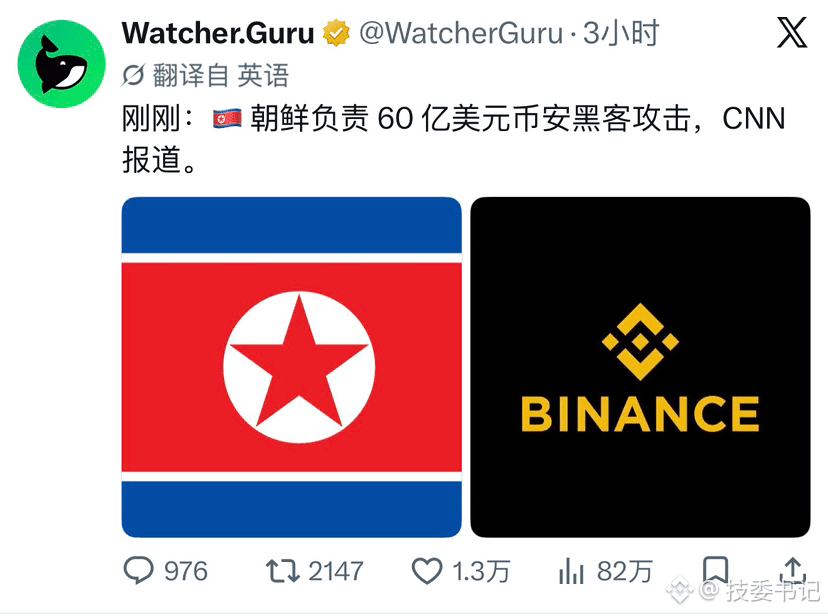
تعرّضت باينانس للاختراق، والفرق المرتبطة بكوريا الشمالية (مثل لازاروس وغيرها) هي المشتبه بها الأبرز.
قبل الحادثة بأيام، في 27 أكتوبر، أعلنت باينانس للتو أنها نجحت في إحباط عدة هجمات مرتبطة بكوريا الشمالية، واعتمدت أساسًا على أسلوب الهندسة الاجتماعية المعروف باسم «Contagious Interview» (مقابلات عمل وهمية، واختبارات برمجية، واستدراج الضحايا إلى تثبيت برمجيات خبيثة)، من دون وقوع خسائر. لطالما تعامل قراصنة كوريا الشمالية مع منصات تداول العملات المشفرة على أنها «أجهزة صرّاف آلي»، ولديهم قدرات متكاملة في الهندسة الاجتماعية واختراق سلاسل التوريد والتسلل الداخلي، وغالبًا ما تذهب الأموال في نهاية المطاف لتلبية احتياجات النظام. ويتوافق حجم الهجوم هذه المرة، واستخدام Tornado Cash، والاستهداف الدقيق للمحافظ الساخنة، إلى حد كبير مع أسلوبهم.
$BTC $BNB $ETH
$BTC $BNB $ETH
1
6
9.8k
·
--
بهذه السرعة، لقب الأول عالميًا ليس من فراغ.
بهذه السرعة، لقب الأول عالميًا ليس من فراغ.

币安Binance华语
·
--
تحديث الخدمة
لم تعد وظيفة الإيداع متأثرة، ويمكن للمستخدمين الآن إجراء عمليات الإيداع كالمعتاد.
لا تزال وظيفة السحب معطّلة مؤقتًا. ويعمل فريقنا على إجراء ترقية أمنية شاملة لخدمات السحب والعناوين المرتبطة بها. من المتوقع استئناف عمليات السحب خلال الـ 48 ساعة القادمة، وسنوافيكم بأي مستجدات فور توفرها.
نتج هذا الحادث عن مجموعة من العوامل. ونعمل حاليًا على تتبّع مسار الهجوم بالكامل من خلال جهاز الكمبيوتر المخترق، والذي قد يكون نقطة الدخول في هذا الحادث. وسننشر لاحقًا تقريرًا شاملًا يتضمن تحليلًا للأسباب الجذرية.
سنواصل مشاركة آخر المستجدات عبر قنوات بينانس الرسمية.
532
·
--
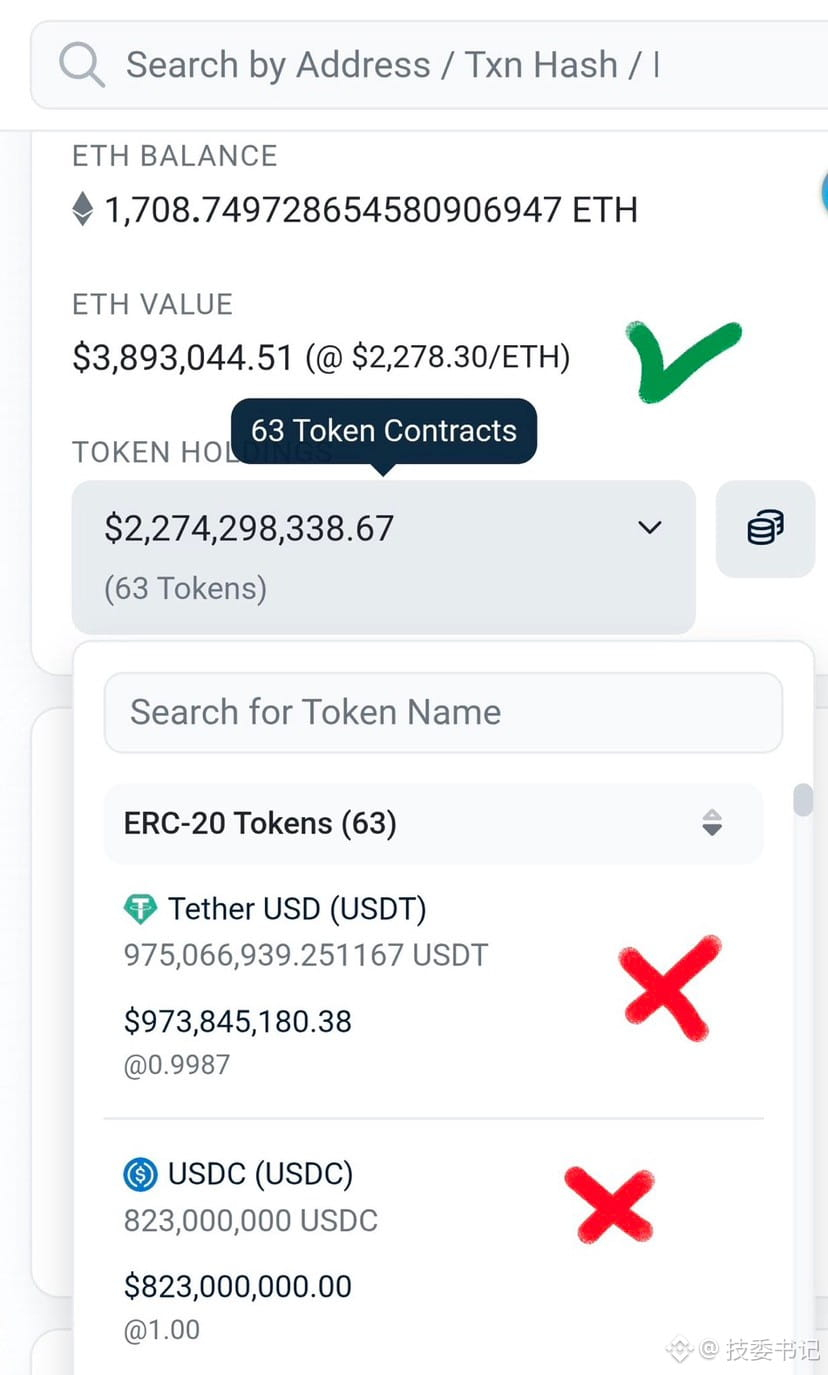
العملة الحقيقية الوحيدة التي يمكن للقراصنة التحكم بها هي ETH. سيتم تعليق USDT وUSDC.
$ETH
{spot}(ETHUSDT)
العملة الحقيقية الوحيدة التي يمكن للقراصنة التحكم بها هي ETH. سيتم تعليق USDT وUSDC.
$ETH
$ETH
1
1.2k
·
--
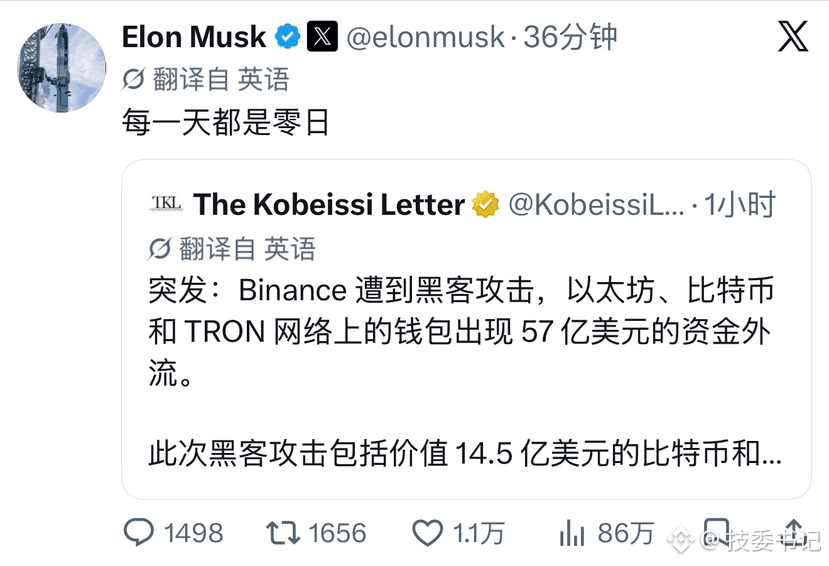
تعرّضت باينانس للاختراق، وماسك يردّ بروح الدعابة
كل يوم هو يوم ثغرة صفرية
التهديد يسبق التصحيح دائمًا بخطوة، وكل يوم تظهر مخاطر جديدة مجهولة.
$BTC $BNB $ETH
تعرّضت باينانس للاختراق، وماسك يردّ بروح الدعابة
كل يوم هو يوم ثغرة صفرية
التهديد يسبق التصحيح دائمًا بخطوة، وكل يوم تظهر مخاطر جديدة مجهولة.
$BTC $BNB $ETH
كل يوم هو يوم ثغرة صفرية
التهديد يسبق التصحيح دائمًا بخطوة، وكل يوم تظهر مخاطر جديدة مجهولة.
$BTC $BNB $ETH
1
1.6k
·
--
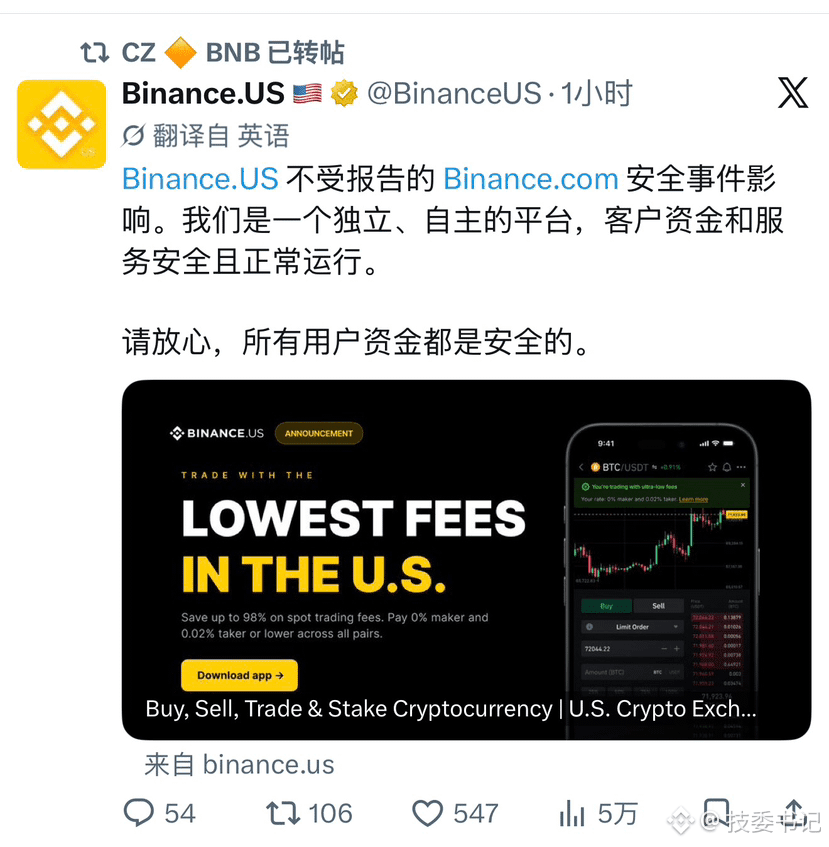
رأيي الشخصي في حادثة اختراق باينانس هذه
تُظهر هذه الحادثة مجددًا أن:
المحافظ الساخنة هي دائمًا أكبر نقطة خطر. فمهما بلغت احتياطيات المحافظ الباردة، إذا تعرضت مفاتيح المحافظ الساخنة الخاصة للاختراق، يمكن استنزافها بالكامل في لحظة.
توسّع ميزات إيثيريوم الجديدة (مثل EIP-7702) نطاق الهجوم؛ فهي تسهّل تجربة المستخدم، كما تسهّل عمل المهاجمين.
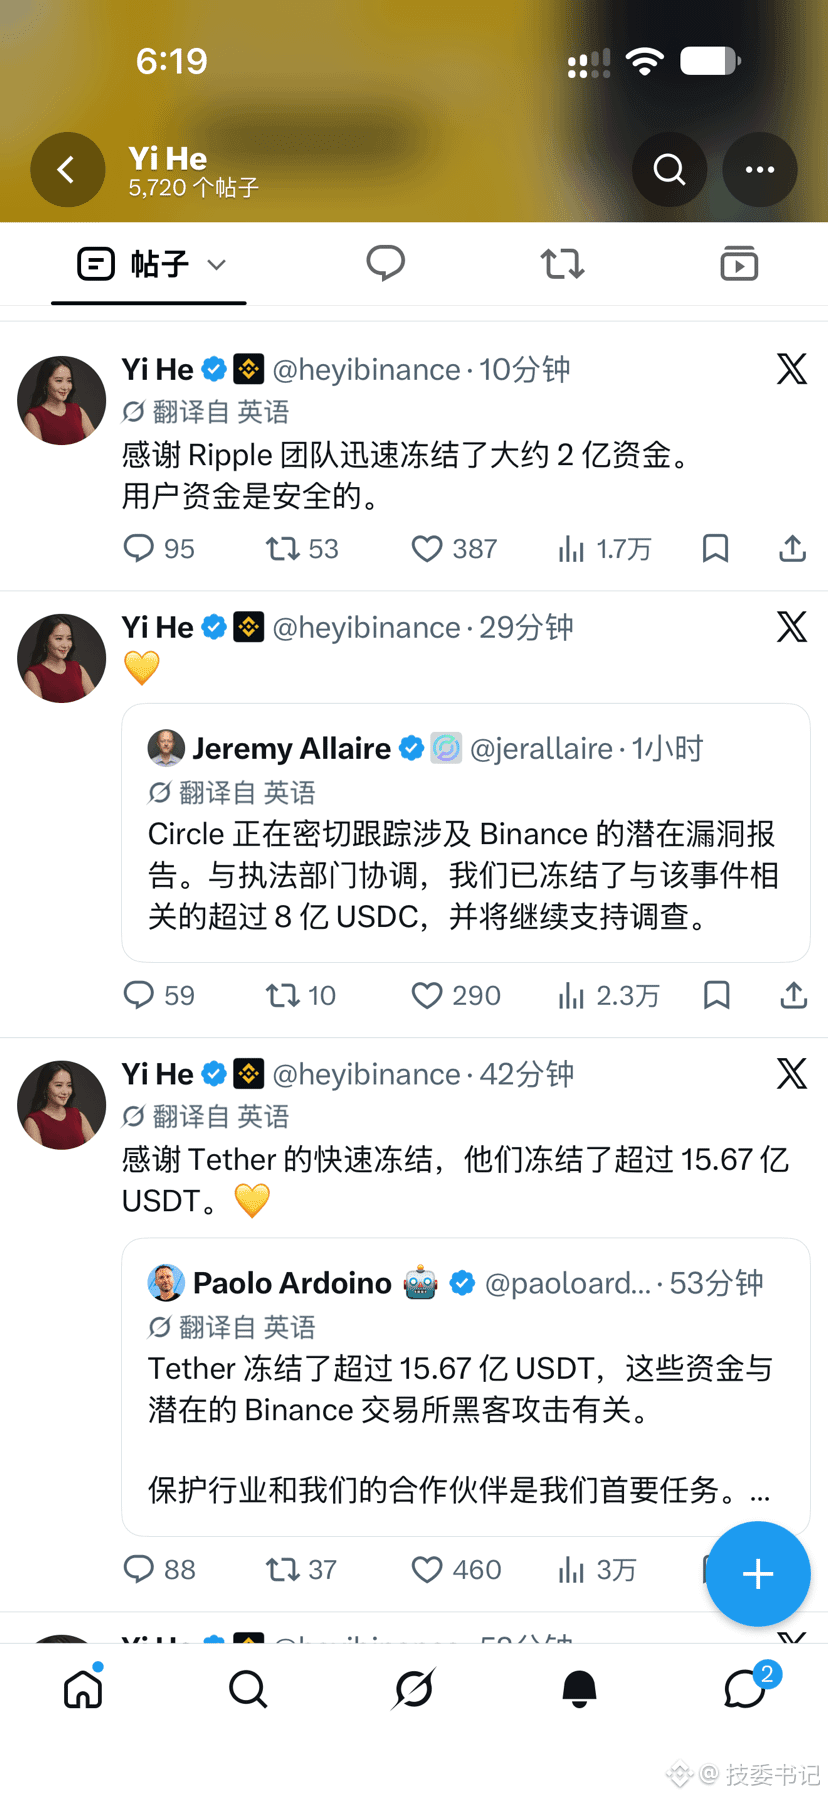
يشكّل التجميد السريع من مُصدري العملات المستقرة (تيثر وسيركل) خط دفاع فعالًا. وقد جُمّد قدر كبير من الأموال، وهذا تطور إيجابي مقارنة بالماضي.
تعتمد «سلامة» أموال المستخدمين حاليًا على احتياطيات باينانس وتغطية صندوق SAFU، وكذلك على تصريحات CZ. أما النتيجة النهائية، فستتوقف على التأكيدات الرسمية اللاحقة.
على المدى القصير، يشكل هذا اختبارًا كبيرًا لإجراءات باينانس الأمنية. وعلى المدى الطويل، تواصل كوريا الشمالية (أو جهات حكومية أخرى) التعامل مع قطاع العملات المشفرة بوصفه «آلة لطباعة العملات الأجنبية». وما دامت المحافظ الساخنة والعوامل البشرية موجودة، فستتكرر حوادث مماثلة. أنصح بمتابعة التحديثات الرسمية من باينانس والحذر من عمليات الاحتيال والتصيد الاحتيالي المرتبطة بالحادثة.
$ETH
{spot}(ETHUSDT)
رأيي الشخصي في حادثة اختراق باينانس هذه
تُظهر هذه الحادثة مجددًا أن:
المحافظ الساخنة هي دائمًا أكبر نقطة خطر. فمهما بلغت احتياطيات المحافظ الباردة، إذا تعرضت مفاتيح المحافظ الساخنة الخاصة للاختراق، يمكن استنزافها بالكامل في لحظة.
توسّع ميزات إيثيريوم الجديدة (مثل EIP-7702) نطاق الهجوم؛ فهي تسهّل تجربة المستخدم، كما تسهّل عمل المهاجمين.
يشكّل التجميد السريع من مُصدري العملات المستقرة (تيثر وسيركل) خط دفاع فعالًا. وقد جُمّد قدر كبير من الأموال، وهذا تطور إيجابي مقارنة بالماضي.
تعتمد «سلامة» أموال المستخدمين حاليًا على احتياطيات باينانس وتغطية صندوق SAFU، وكذلك على تصريحات CZ. أما النتيجة النهائية، فستتوقف على التأكيدات الرسمية اللاحقة.
على المدى القصير، يشكل هذا اختبارًا كبيرًا لإجراءات باينانس الأمنية. وعلى المدى الطويل، تواصل كوريا الشمالية (أو جهات حكومية أخرى) التعامل مع قطاع العملات المشفرة بوصفه «آلة لطباعة العملات الأجنبية». وما دامت المحافظ الساخنة والعوامل البشرية موجودة، فستتكرر حوادث مماثلة. أنصح بمتابعة التحديثات الرسمية من باينانس والحذر من عمليات الاحتيال والتصيد الاحتيالي المرتبطة بالحادثة.
$ETH
1
1
12k
·
--
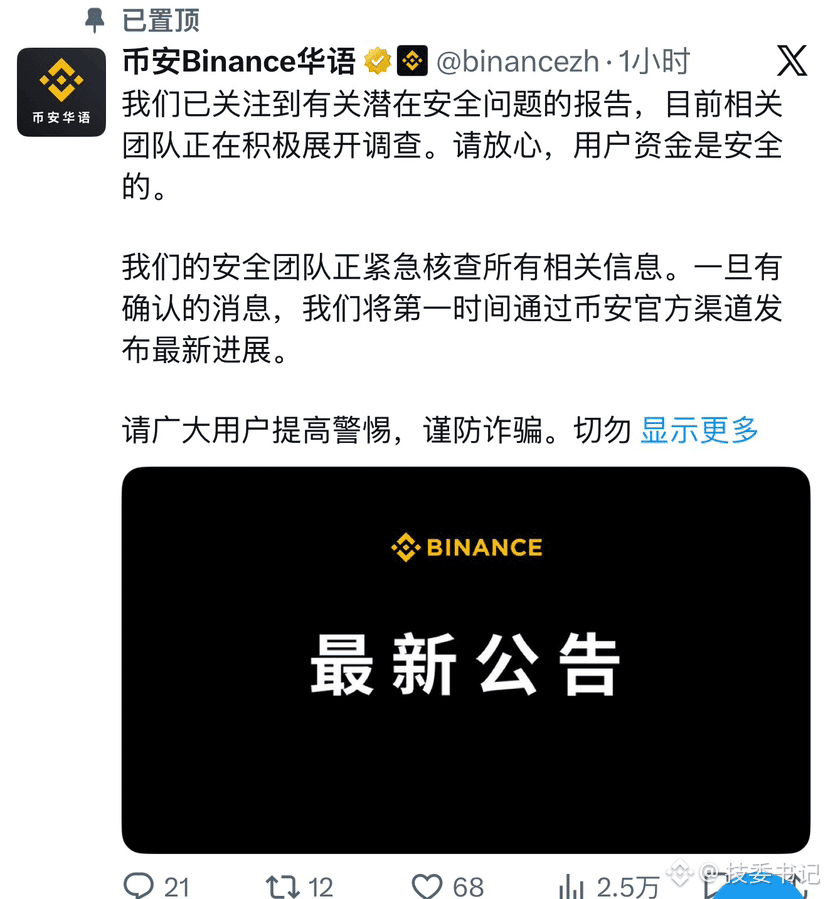
تعرّضت باينانس لهجوم قرصنة: مراجعة للمسار التقني
وفقًا لتحليلات السلسلة، تمحور الهجوم حول التفويض عبر EIP-7702:
حصل المهاجم أولًا على توقيع صالح لمحفظة باينانس الساخنة، ثم فوّض المحفظة إلى عقد «كنس» نشره بنفسه.
بعد ذلك، استخدم عنوان تشغيل لم يُموَّل إلا عبر Tornado Cash لاستدعاء العقد وسحب جميع الأصول دفعة واحدة.
وسبقت ذلك معاملات اختبارية صغيرة؛ نُفّذت العملية بسلاسة وسرعة وعبر سلاسل متعددة.
وهذا يعني أن المسألة الأساسية لم تكن «مجرد كتابة عقد ذكي عبقري»، بل الحصول أولًا على المفتاح الخاص للمحفظة الساخنة أو صلاحية التوقيع عنها. ويشبه ذلك نمط اختراق Bybit في عام 2025 (التلاعب بنظام التوقيع أو تسرّب المفتاح الخاص).
$BTC $BNB $SOL
1
2
3.2k
·
--
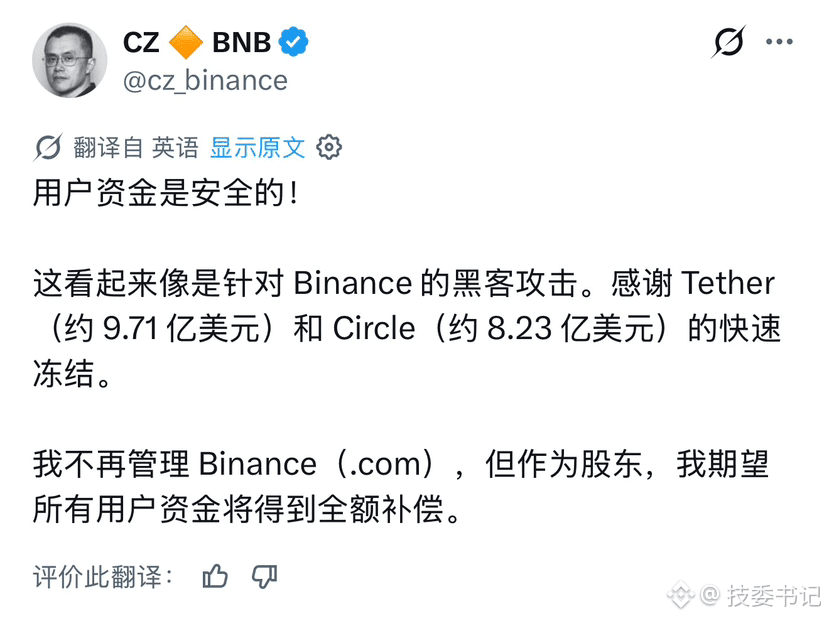
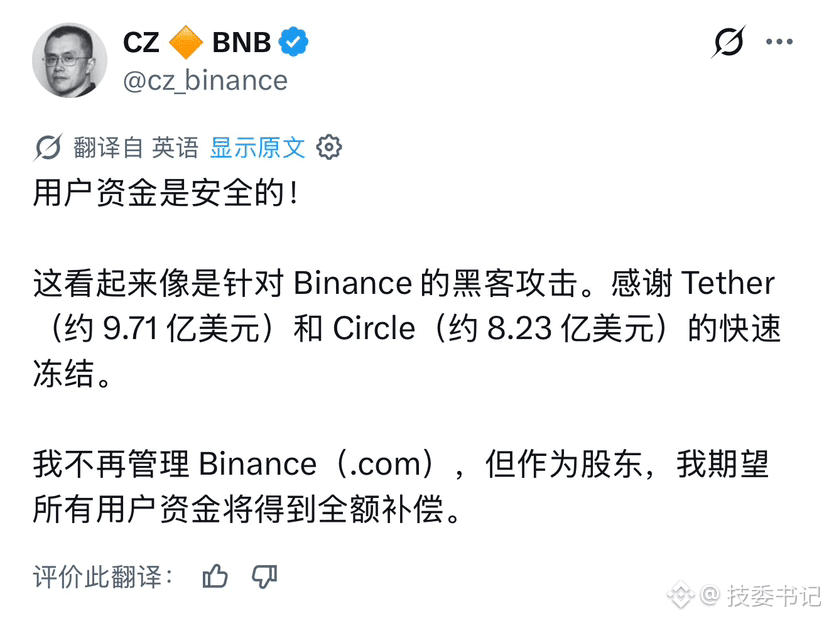
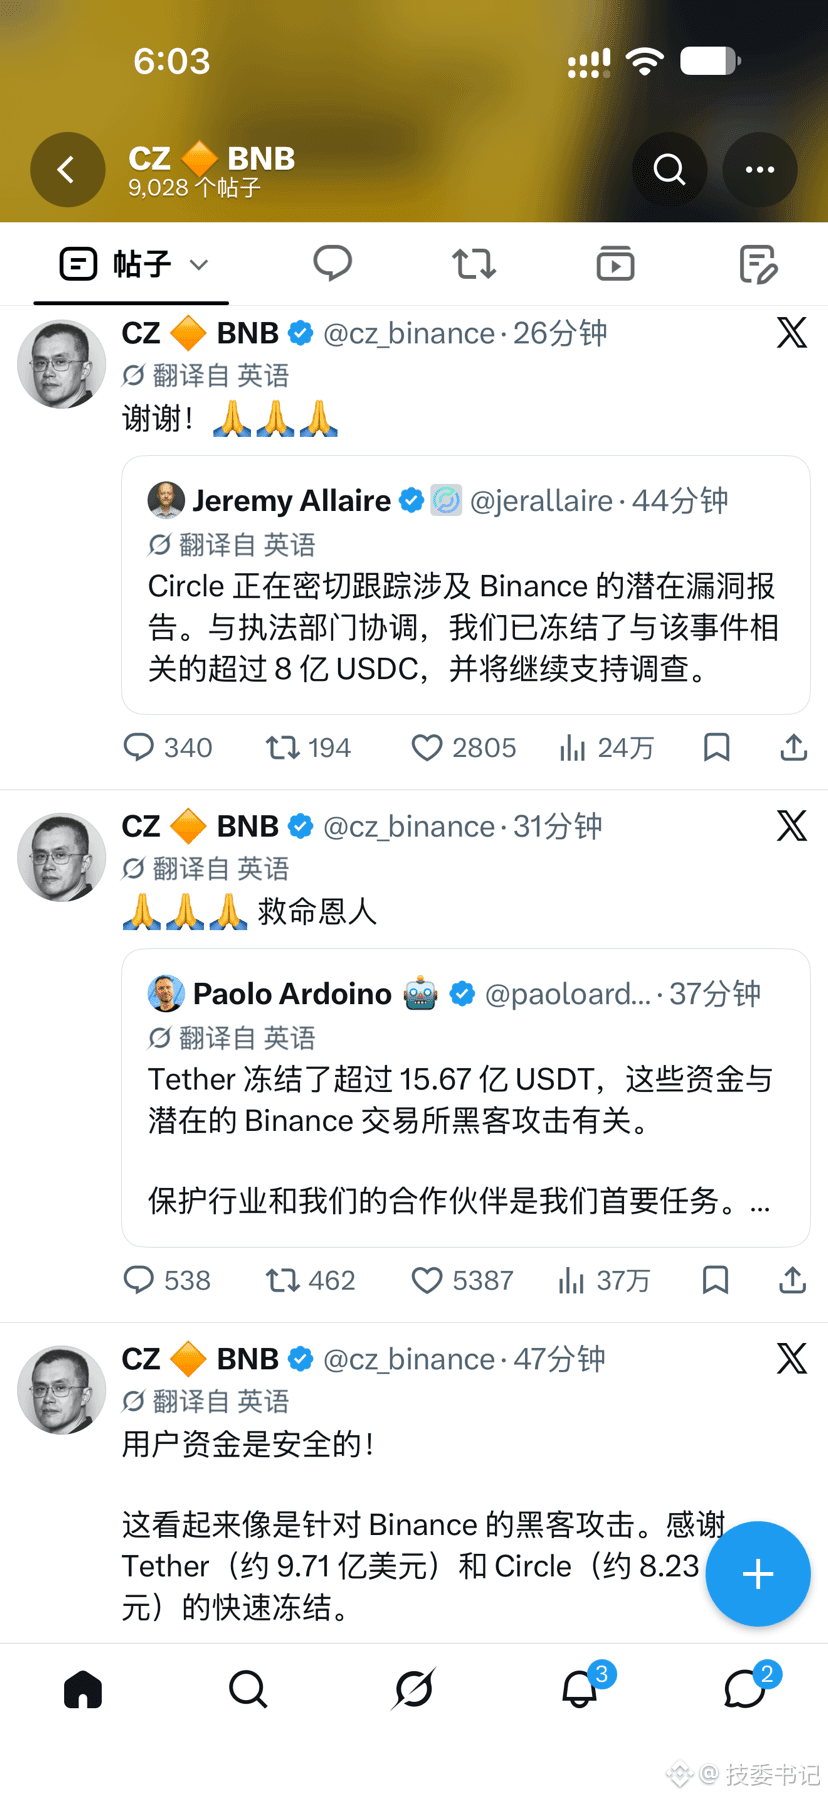
أكد CZ وقوع هجوم إلكتروني على منصة بينانس، وتُقدَّر الخسائر حاليًا بما يتراوح بين 3.5 و5 مليارات دولار.
وقال مؤسس بينانس إن أموال المستخدمين آمنة.
وأشاد بإجراءات التجميد التي اتخذتها تيثر وسيركل.
وأوضح أنه لم يعد يدير بينانس، لكنه يتوقع، بصفته «مساهمًا»، تعويض جميع الأموال بالكامل.
$BTC $ETH $BNB
أكد CZ وقوع هجوم إلكتروني على منصة بينانس، وتُقدَّر الخسائر حاليًا بما يتراوح بين 3.5 و5 مليارات دولار.
وقال مؤسس بينانس إن أموال المستخدمين آمنة.
وأشاد بإجراءات التجميد التي اتخذتها تيثر وسيركل.
وأوضح أنه لم يعد يدير بينانس، لكنه يتوقع، بصفته «مساهمًا»، تعويض جميع الأموال بالكامل.
$BTC $ETH $BNB
وقال مؤسس بينانس إن أموال المستخدمين آمنة.
وأشاد بإجراءات التجميد التي اتخذتها تيثر وسيركل.
وأوضح أنه لم يعد يدير بينانس، لكنه يتوقع، بصفته «مساهمًا»، تعويض جميع الأموال بالكامل.
$BTC $ETH $BNB
2.1k
·
--
هل يستطيع مخترق منفرد إنجاز ذلك وحده؟
من المستبعد للغاية أن يتمكن من إنجاز الأمر برمته بمفرده.
الجزء المتعلق بالتنفيذ على السلسلة: بمجرد الحصول على التوقيع أو المفتاح الخاص، يستطيع شخص متمرس تقنيًا أو فريق صغير تنفيذ عملية استنزاف باستخدام EIP-7702، بل وكتابة نصوص اختبارية. هذا الجزء ليس غامضًا.
الصعوبة الحقيقية هي «الحصول على الصلاحيات»: فباينانس، بوصفها إحدى أكبر منصات التداول، تحمي محفظتها الساخنة بطبقات متعددة من الحماية، وفصل الصلاحيات، والمراقبة، ووحدات أمان الأجهزة، وغيرها. وعادةً ما يتطلب اختراق هذه الحماية:
هندسة اجتماعية على مدى طويل (موظف مزيف، أو مورّد مزيف، أو تصيّد يستهدف مسؤولين تنفيذيين)
تعاون أشخاص من الداخل أو اختراقهم
هجومًا على سلسلة التوريد أو خدمات طرف ثالث
أو موارد بمستوى تهديد مستمر متقدم (APT)
هذه نقاط قوة الفرق المدعومة من دول أو المنظمات الإجرامية الكبيرة، وليست أمرًا يمكن «لشخص يكتب الشيفرات في قبو منزله» إنجازه بسهولة. تاريخيًا، كانت الجهات التي نفذت هجمات بهذا المستوى تقريبًا منظمات مثل لازاروس، لا أفرادًا.
$BTC $BNB $ETH
1
1
1.2k
·
--
تعرّضت باينانس للاختراق، والفرق المرتبطة بكوريا الشمالية (مثل لازاروس وغيرها) هي المشتبه بها الأبرز.
قبل الحادثة بأيام، في 27 أكتوبر، أعلنت باينانس للتو أنها نجحت في إحباط عدة هجمات مرتبطة بكوريا الشمالية، واعتمدت أساسًا على أسلوب الهندسة الاجتماعية المعروف باسم «Contagious Interview» (مقابلات عمل وهمية، واختبارات برمجية، واستدراج الضحايا إلى تثبيت برمجيات خبيثة)، من دون وقوع خسائر. لطالما تعامل قراصنة كوريا الشمالية مع منصات تداول العملات المشفرة على أنها «أجهزة صرّاف آلي»، ولديهم قدرات متكاملة في الهندسة الاجتماعية واختراق سلاسل التوريد والتسلل الداخلي، وغالبًا ما تذهب الأموال في نهاية المطاف لتلبية احتياجات النظام. ويتوافق حجم الهجوم هذه المرة، واستخدام Tornado Cash، والاستهداف الدقيق للمحافظ الساخنة، إلى حد كبير مع أسلوبهم.
$BTC $BNB $ETH
{spot}(ETHUSDT)
تعرّضت باينانس للاختراق، والفرق المرتبطة بكوريا الشمالية (مثل لازاروس وغيرها) هي المشتبه بها الأبرز.
قبل الحادثة بأيام، في 27 أكتوبر، أعلنت باينانس للتو أنها نجحت في إحباط عدة هجمات مرتبطة بكوريا الشمالية، واعتمدت أساسًا على أسلوب الهندسة الاجتماعية المعروف باسم «Contagious Interview» (مقابلات عمل وهمية، واختبارات برمجية، واستدراج الضحايا إلى تثبيت برمجيات خبيثة)، من دون وقوع خسائر. لطالما تعامل قراصنة كوريا الشمالية مع منصات تداول العملات المشفرة على أنها «أجهزة صرّاف آلي»، ولديهم قدرات متكاملة في الهندسة الاجتماعية واختراق سلاسل التوريد والتسلل الداخلي، وغالبًا ما تذهب الأموال في نهاية المطاف لتلبية احتياجات النظام. ويتوافق حجم الهجوم هذه المرة، واستخدام Tornado Cash، والاستهداف الدقيق للمحافظ الساخنة، إلى حد كبير مع أسلوبهم.
$BTC $BNB $ETH
$BTC $BNB $ETH
1
4
4.4k
·
--
تمّ التحقق
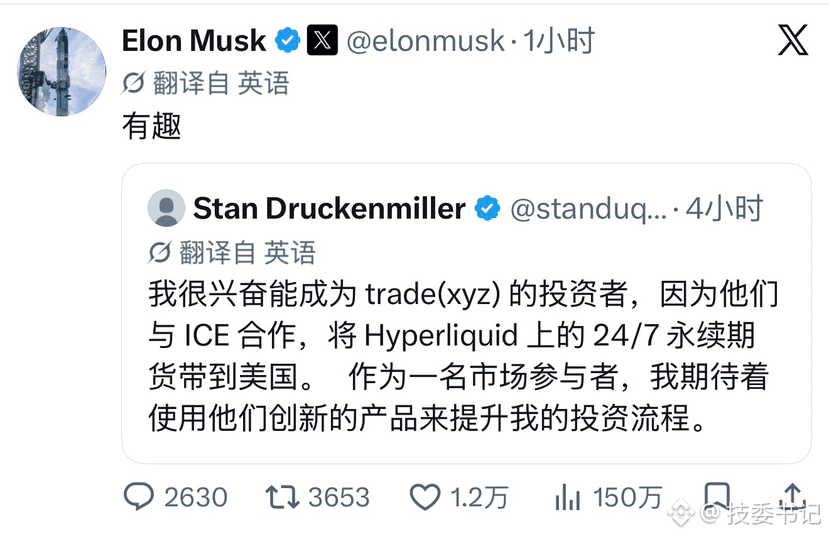
يرد إيلون ماسك على دعم المستثمر الملياردير ستان دروكنميلر لتداول عقود Hyperliquid $HYPE الآجلة على مدار الساعة طوال أيام الأسبوع في الولايات المتحدة:
«مثير للاهتمام»
{spot}(HYPEUSDT)
يرد إيلون ماسك على دعم المستثمر الملياردير ستان دروكنميلر لتداول عقود Hyperliquid $HYPE الآجلة على مدار الساعة طوال أيام الأسبوع في الولايات المتحدة:
«مثير للاهتمام»
«مثير للاهتمام»
1
1
1.4k
·
--
تمّ التحقق
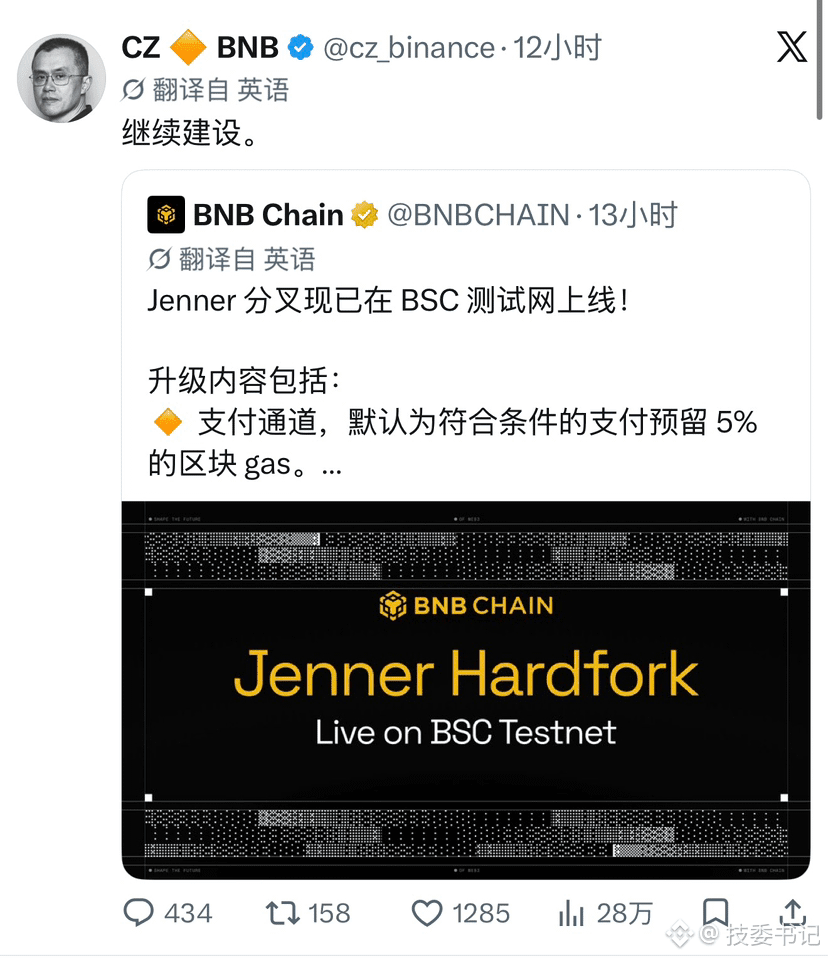
تفعيل شبكة اختبار الانقسام الصلب Jenner: تخصيص 5% افتراضيًا من غاز الكتلة للمدفوعات، وتمهيد الطريق بالتزامن لـ CAS20
$BNB
{spot}(BNBUSDT)
تفعيل شبكة اختبار الانقسام الصلب Jenner: تخصيص 5% افتراضيًا من غاز الكتلة للمدفوعات، وتمهيد الطريق بالتزامن لـ CAS20
$BNB
$BNB
2
849
·
--
杰克king
·
--
القدرة على التعافي الذاتي هي القدرة العليا لدى الإنسان$SOL
4
1.3k
·
--
تمّ التحقق
مقالة
🧧🌹🎁🧧🌹🎁🧧《ثلاثة عوامل إيجابية لـ PEPE تلوح في الأفق: صندوق ETF فوري، والتوسّع عبر السلاسل إلى Solana، وتحركات الحيتان... هل تقترب الموجة التالية؟》🧧🌹🎁🧧🌹🎁🧧🚨 هل تستعد PEPE للانطلاق؟ ثلاثة عوامل إيجابية تتفاعل في الوقت نفسه، فهل يجري التحضير لموجة الصعود الكبير التالية؟! 🐸🔥
في الآونة الأخيرة، ظهرت ثلاث إشارات تستحق المتابعة بشأن PEPE:
1. تواصل Canary Capital المضي قدمًا في طلب صندوق ETF فوري لـ PEPE
طلب صندوق ETF فوري: قد يفتح بابًا جديدًا للأسواق المالية التقليدية، وستكون الموافقة عليه لاحقًا حاسمة!
2. توسّع PEPE رسميًا إلى منظومة Solana
التوسّع عبر السلاسل إلى Solana: توسيع آفاق المنظومة، مع إمكانية نمو السيولة وسيناريوهات التداول أكثر!
3. رُصدت تحويلات كبيرة من PEPE من عناوين مرتبطة بجاستن صن
تحركات أموال الحيتان: تحويلات ضخمة من PEPE تثير الاهتمام، ومن الجدير متابعة وجهة الأموال لاحقًا!
🧧🌹🎁🧧🌹🎁🧧《ثلاثة عوامل إيجابية لـ PEPE تلوح في الأفق: صندوق ETF فوري، والتوسّع عبر السلاسل إلى Solana، وتحركات الحيتان... هل تقترب الموجة التالية؟》🧧🌹🎁🧧🌹🎁🧧
🚨 هل تستعد PEPE للانطلاق؟ ثلاثة عوامل إيجابية تتفاعل في الوقت نفسه، فهل يجري التحضير لموجة الصعود الكبير التالية؟! 🐸🔥
في الآونة الأخيرة، ظهرت ثلاث إشارات تستحق المتابعة بشأن PEPE:
1. تواصل Canary Capital المضي قدمًا في طلب صندوق ETF فوري لـ PEPE
طلب صندوق ETF فوري: قد يفتح بابًا جديدًا للأسواق المالية التقليدية، وستكون الموافقة عليه لاحقًا حاسمة!
2. توسّع PEPE رسميًا إلى منظومة Solana
التوسّع عبر السلاسل إلى Solana: توسيع آفاق المنظومة، مع إمكانية نمو السيولة وسيناريوهات التداول أكثر!
3. رُصدت تحويلات كبيرة من PEPE من عناوين مرتبطة بجاستن صن
تحركات أموال الحيتان: تحويلات ضخمة من PEPE تثير الاهتمام، ومن الجدير متابعة وجهة الأموال لاحقًا!
1.2k
13
58
1.2k
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
321 مشاهدات
26 يقومون بالنقاش
آخر أخبار Binance | الرئيسان التنفيذيان المشاركان في Binance يقولان إن 80% من خسارة الـ6.3 مليار دولار قد غُطيت بالفعل، مع استئناف عمليات السحب على مراحل وصدور إثبات الاحتياطيات يوم الاثنين
Binance News
·182 إعجاب
·159.7k مشاهدات
HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
50 مشاهدات
23 يقومون بالنقاش
CZSaysCompensationIsinPlaceUsersAreProtected
2 مشاهدات
5 يقومون بالنقاش