رأيي الشخصي في حادثة اختراق باينانس هذه
تُظهر هذه الحادثة مجددًا أن:
المحافظ الساخنة هي دائمًا أكبر نقطة خطر. فمهما بلغت احتياطيات المحافظ الباردة، إذا تعرضت مفاتيح المحافظ الساخنة الخاصة للاختراق، يمكن استنزافها بالكامل في لحظة.
توسّع ميزات إيثيريوم الجديدة (مثل EIP-7702) نطاق الهجوم؛ فهي تسهّل تجربة المستخدم، كما تسهّل عمل المهاجمين.
يشكّل التجميد السريع من مُصدري العملات المستقرة (تيثر وسيركل) خط دفاع فعالًا. وقد جُمّد قدر كبير من الأموال، وهذا تطور إيجابي مقارنة بالماضي.
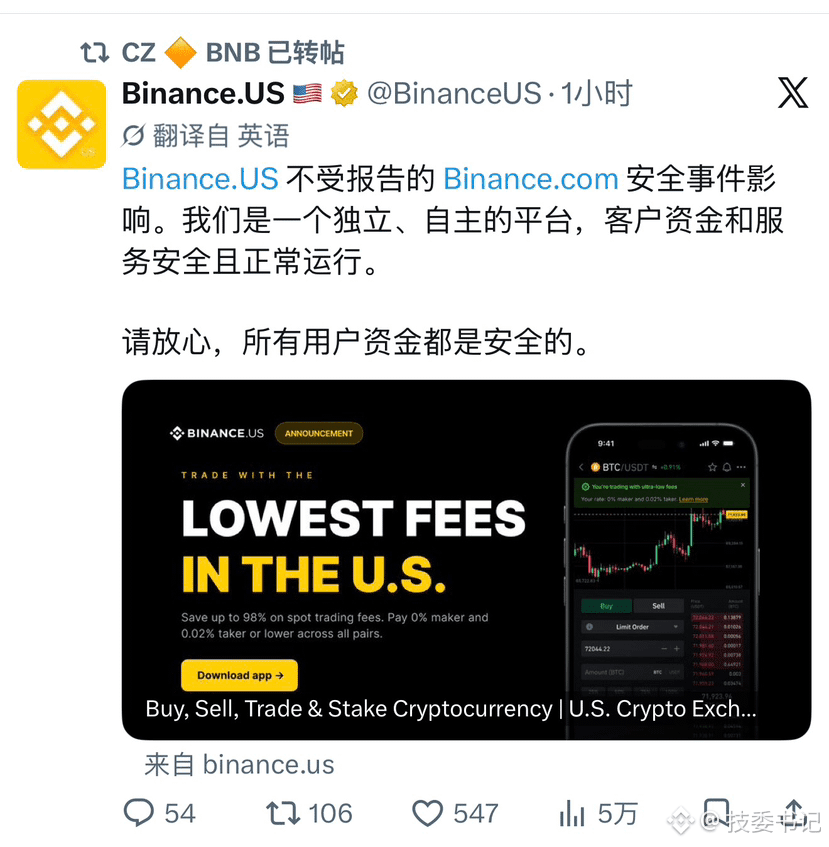
تعتمد «سلامة» أموال المستخدمين حاليًا على احتياطيات باينانس وتغطية صندوق SAFU، وكذلك على تصريحات CZ. أما النتيجة النهائية، فستتوقف على التأكيدات الرسمية اللاحقة.
على المدى القصير، يشكل هذا اختبارًا كبيرًا لإجراءات باينانس الأمنية. وعلى المدى الطويل، تواصل كوريا الشمالية (أو جهات حكومية أخرى) التعامل مع قطاع العملات المشفرة بوصفه «آلة لطباعة العملات الأجنبية». وما دامت المحافظ الساخنة والعوامل البشرية موجودة، فستتكرر حوادث مماثلة. أنصح بمتابعة التحديثات الرسمية من باينانس والحذر من عمليات الاحتيال والتصيد الاحتيالي المرتبطة بالحادثة.
$ETH