

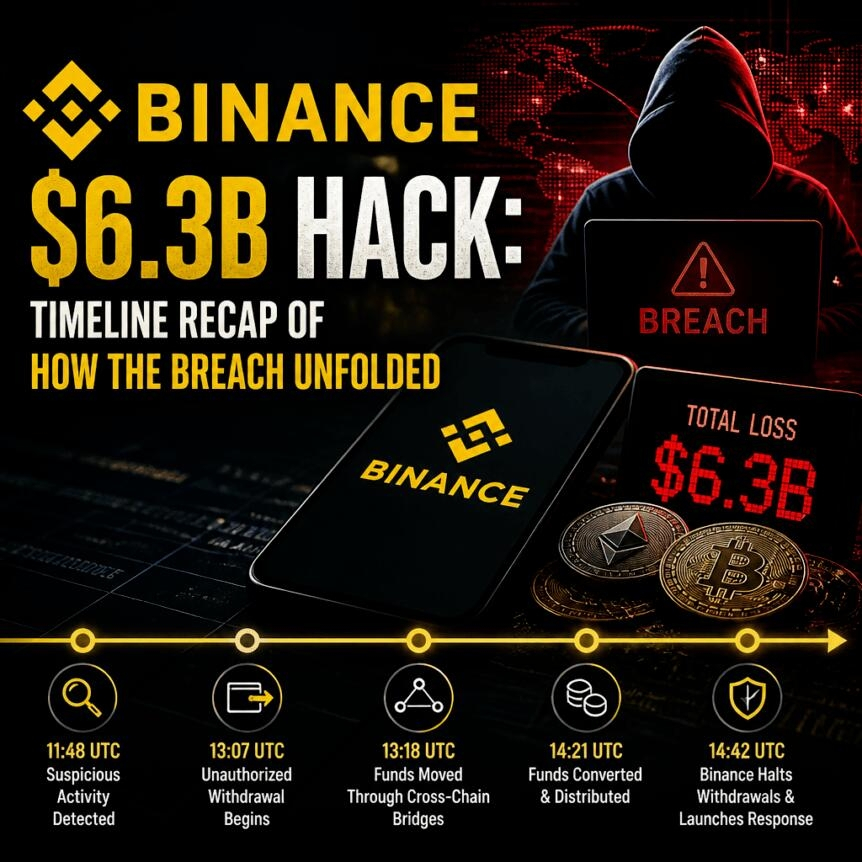
كشفت Binance أنها خصصت أكثر من 6.34 مليار دولار لتغطية الخسائر، بعد أن سرق قراصنة نحو 6.3 مليار دولار من المنصة يوم الخميس، في حادثة وصفتها شركة تتبع معاملات البلوك تشين TRM Labs بأنها أكبر سرقة للعملات المشفرة مسجلة حتى الآن. وأفادت التقارير بأن شركاء في القطاع جمّدوا أصولًا مرتبطة بالهجوم تبلغ قيمتها نحو 3 مليارات دولار، لكن العملاء ما زالوا ينتظرون استئناف عمليات السحب بالكامل.
تتبعت TRM Labs أولى التحويلات غير المصرح بها إلى نحو الساعة 8:05 مساءً بالتوقيت العالمي المنسق يوم الخميس، وأفادت باستنزاف محافظ Binance عبر عدة سلاسل بلوك تشين. ووفقًا لتحليل TRM، ركز المهاجمون على المحافظ الساخنة—وهي حسابات متصلة بالإنترنت لمعالجة عمليات السحب اليومية. ولم تؤكد Binance علنًا هوية الجهة المسؤولة عن الاختراق، لكن TRM نسبت العملية إلى مجموعة TraderTraitor الكورية الشمالية، وهو اسم ارتبط سابقًا في الولايات المتحدة بسرقة 1.5 مليار دولار من Bybit في فبراير 2025.
أبرز النقاط
تتبّعت TRM Labs أولى التحويلات غير المصرّح بها إلى نحو الساعة 8:05 مساءً بتوقيت UTC يوم الخميس، مع الإبلاغ عن عمليات سحب للأصول عبر عدة سلاسل بلوك تشين.
جمّد الشركاء أصولًا متأثرة تُقدّر قيمتها بنحو 3 مليارات دولار، لكن Binance لم تفصح بعد عن مقدار العملات المشفّرة المسروقة التي أُعيدت إلى حوزتها.
تقول Binance إنها خصصت أكثر من 6.34 مليارات دولار — بما فيها 5 مليارات دولار كانت تحتفظ بها بالفعل من الرموز المتأثرة — لتغطية الخسائر، بينما تشتري الرموز المتبقية عبر منصات التداول والصفقات خارج البورصة.
وضعت السرقة ميزة EIP-7702 في Ethereum تحت المجهر، إذ وصفت Binance استخدام المهاجم للتفويض لتجاوز ضوابط الموافقة المعتادة.
لا تزال عمليات السحب من Binance معلّقة وفقًا لآخر التحديثات؛ وتهدف Binance إلى استئنافها خلال 40 ساعة ونشر تقرير كامل لإثبات الاحتياطيات بحلول يوم الاثنين.
التتبّع يشير إلى الوصول إلى المحافظ الساخنة وسحب الأصول عبر سلاسل متعددة
قالت TRM Labs، في إطار تتبّعها للحادثة، إنها حدّدت أولى التحويلات غير المصرّح بها قرابة الساعة 8:05 مساءً بتوقيت UTC يوم الخميس، ورصدت استنزاف محافظ Binance عبر عدة سلاسل بلوك تشين. ويتوافق هذا النمط مع اختراق منصة تداول على المستوى التشغيلي — لا سيما إذا تمكن المهاجمون من السيطرة على المفاتيح أو عمليات التوقيع التي تستخدمها المحافظ الساخنة.
كان إسناد TRM للهجوم إلى مجموعة TraderTraitor من أبرز الادعاءات وأكثرها تأثيرًا في المراحل الأولى من التغطية. وربطت الشركة الحادثة أيضًا بنمط أوسع من الأنشطة المرتبطة بكوريا الشمالية، أشار إليه مكتب التحقيقات الفيدرالي الأمريكي، الذي كان قد حمّل مجموعة TraderTraitor مسؤولية سرقة Bybit في فبراير 2025. ومع ذلك، لم تؤكد Binance هوية المهاجم.
شدد ريتشارد تنغ، الرئيس التنفيذي المشارك لـ Binance، على أن المنصة لم تتوصل إلى استنتاجات بشأن مسؤولية أي فرد بعينه. وقال تنغ: «للتوضيح: لم يستخدم المهاجم ببساطة صلاحيات مهندس واحد، ولم يكن الأمر إجراءً واحدًا بنقرة واحدة»، مضيفًا أن تحقيق Binance «لم ينسب المسؤولية إلى أي فرد».
تغطية الخسائر مقارنةً بما استُعيد فعليًا
تركز الاستجابة المالية لـ Binance على تغطية الخسائر التي أعلنتها، لا على مبالغ الاسترداد الفوري. وقالت المنصة إنها خصصت أكثر من 6.34 مليارات دولار من أموال الشركة، بما فيها 5 مليارات دولار كانت تحتفظ بها بالفعل من الرموز المتأثرة. وأشارت Binance أيضًا إلى أن المبلغ المخصص لا يشمل الأصول المجمدة، وأنها تخطط لشراء الرموز المتبقية اللازمة للتغطية عبر منصات التداول ومن خلال صفقات خارج البورصة.
قال متحدث باسم Binance لموقع Cointelegraph إن مبلغ 5 مليارات دولار كان في حوزة Binance، لكن المنصة رفضت تقديم عناوين محافظ محددة، مستشهدةً بمخاوف أمنية. وقالت CertiK إنها تحتاج إلى مزيد من المعلومات للتحقق من الحيازات بشكل مستقل.
هذا التمييز مهم للمستخدمين الذين يحاولون تقييم ما إذا كانت الخسائر «المغطاة» تعني أن الأموال «استُعيدت». فالأصول المجمدة لا تعادل تلقائيًا الأصول المعادة، ولم تكن Binance قد كشفت بعد، وقت إعداد التقرير، عن مقدار العملات المشفّرة المسروقة التي أُعيدت فعليًا إلى حوزتها. لذلك، قد يحتاج المستثمرون والعملاء الذين يتابعون التقدم في استرداد الأموال إلى التركيز على الإفصاحات المستقبلية بشأن حركة الأصول بعد تجميدها وتسويتها، لا على بيانات التغطية وحدها.
جدل EIP-7702 يسلط الضوء على التفويض بوصفه عاملًا مسرّعًا للهجوم
يتعلق أحد أبرز الخلافات التقنية المباشرة حول اختراق Binance بميزة EIP-7702 في Ethereum. وأفاد Cointelegraph بأن التحديث واجه انتقادات بعد أن استخدمه المهاجمون لاستنزاف محفظة تابعة لـ Binance.
EIP-7702 ميزة للمحافظ تتيح تفويض البرامج للتصرف نيابةً عن المحفظة. وقال إيدو بن ناتان، الرئيس التنفيذي لشركة Blockaid، لموقع Cointelegraph إن أنظمة التوقيع المخترقة مكّنت على الأرجح من السرقة. وأشار أيضًا إلى أنه رغم احتمال تنفيذ المهاجمين للسرقة من دون EIP-7702، فربما ساعدتهم الميزة على تجاوز وسائل الحماية واستنزاف الأصول بأسلوب أكثر كفاءة، أشبه بـ«عملية واحدة شاملة».
أشار وصف تنغ للآلية إلى سلوك التفويض بدلًا من مجرد إساءة استخدام الصلاحيات. وقال إن المهاجم استخدم تفويض EIP-7702 للحصول على صلاحية التنفيذ على محفظة ساخنة من دون المرور بضوابط الموافقة المعتادة لدى Binance. كما أشار تنغ إلى «آلية التدمير الذاتي» التي أتلفت الأدوات والآثار، ما زاد التحقيق تعقيدًا.
أسهمت مراقبة النشاط على السلسلة أيضًا في تشكيل الرواية. ورصدت Chainalysis آلاف المعاملات المتتالية بسرعة، وفسرتها على أنها قد تكون عمليات غسل أموال مؤتمتة؛ إذ تنقلت الأموال بين العناوين، وعادت أحيانًا إلى محافظ استُخدمت سابقًا، ما يشير إلى أن المهاجمين خططوا على الأرجح للتحرك بسرعة والتخفي.
بالنسبة إلى المشاركين في منظومة Ethereum، لا تتمثل الخلاصة الأساسية في أن EIP-7702 هي المسؤولة تلقائيًا، بل في أن ميزات تفويض المحافظ قد تغيّر نموذج التهديد بشكل ملموس عند اقترانها باختراق الأمن التشغيلي. وما لا يزال غير واضح هو مدى شيوع محاولات التجاوز القائمة على التفويض، وما إذا كانت منصات التداول ومزودو المحافظ سيعدّلون تدفقات التفويض وضوابط المراقبة استجابةً لذلك.
تعليق السحب وإعادة فتح أسواق Aave
أثار الاختراق اضطرابًا في النشاط عبر أسواق العملات المشفّرة، ودفع Binance إلى تجميد الإيداعات الجديدة والاقتراض على منصة الإقراض اللامركزية Aave كإجراء احترازي. وأعادت Aave فتح أسواقها بعد ظهر يوم الجمعة، بينما ظلت عمليات السحب من Binance معلّقة.
قالت Binance إنها تعيد بناء خدمة السحب وتجري مراجعة أمنية على مستوى الشركة. وذكر تنغ أن Binance تهدف إلى استئناف عمليات السحب خلال 40 ساعة من تحديثه يوم الجمعة، ونشر تقرير كامل لإثبات الاحتياطيات بحلول يوم الاثنين.
ينبغي للعملاء والأطراف المقابلة التعامل مع هذه الجداول الزمنية بوصفها أهدافًا تشغيلية لا ضمانات. فسرعة استئناف السحب تعتمد غالبًا على استكمال الفحوص الأمنية، واستبدال المكونات المخترقة، واستقرار معالجة المعاملات عبر الشبكات المتأثرة. وفي الوقت نفسه، من المرجح أن يحدد تقرير إثبات الاحتياطيات والإفصاحات المستقبلية بشأن الأصول المجمدة واستعادة السيطرة الفعلية على الأموال مدى سرعة استعادة ثقة المستخدمين.
بينما تعمل Binance على المعالجة التقنية والإفصاح عن المعلومات، ينبغي للقراء متابعة ما يغطيه تقرير إثبات الاحتياطيات عمليًا، ومقدار الأصول المجمدة التي يمكن استردادها في نهاية المطاف، وما إذا كانت ستظهر تفاصيل إضافية حول نمط التفويض في EIP-7702 وأي تدابير حماية منهجية قد تشددها منصات التداول لاحقًا.
نُشر هذا المقال في الأصل بعنوان «اختراق Binance بقيمة 6.3 مليارات دولار: ملخص زمني لكيفية وقوع الاختراق» على Crypto Breaking News — مصدرك الموثوق لأخبار العملات المشفّرة والبيتكوين وتحديثات البلوك تشين.