

أثار حادث أمني صادم في Binance تساؤلات جدية حول أمن المحافظ الساخنة.
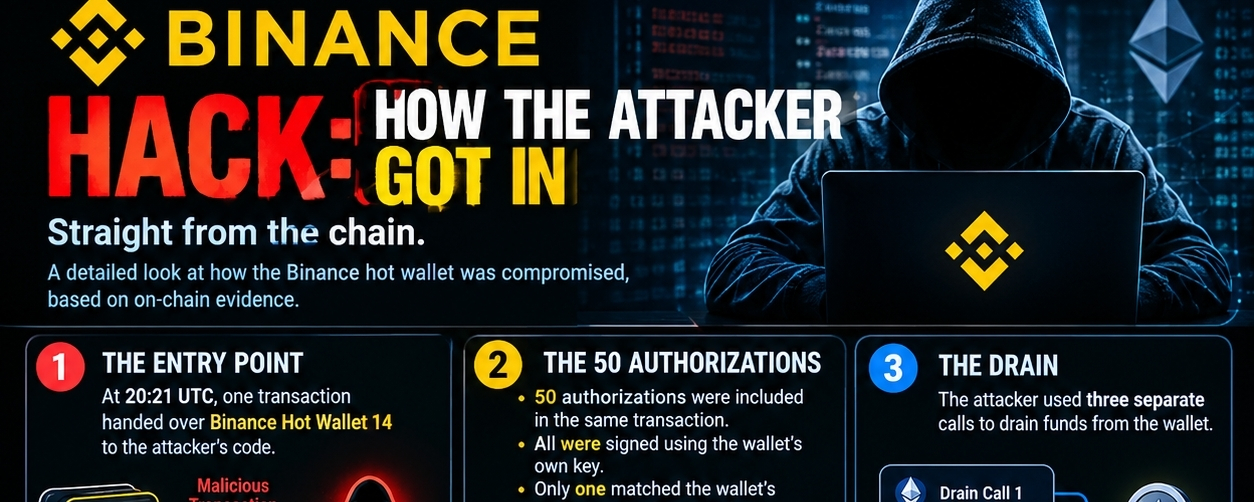
في الساعة 20:21 بالتوقيت العالمي المنسق، أتاحت معاملة لمهاجم الوصول إلى المحفظة الساخنة رقم 14 في Binance عبر شيفرة خبيثة.
🔍 ماذا حدث؟
- أُدرج 50 تفويضًا في معاملة واحدة.
- وُقّعت جميعها باستخدام مفتاح المحفظة نفسه.
- طابق تفويض واحد فقط الرقم التسلسلي التالي للمحفظة ونُفّذ.
- استخدم المهاجم ثلاث استدعاءات منفصلة لسحب الأموال.
- تلقّت محفظة المهاجم تمويلًا لتغطية رسوم الغاز، جزئيًا عبر عمليات سحب من Tornado Cash.
- حدث أول سحب مُبلّغ عنه في 28 أكتوبر، قبل الهجوم بنحو 37 ساعة.
⚠️ مصدر القلق الأكبر: يبدو أن المهاجم كان قادرًا على جعل مفتاح محفظة Binance يجيز المعاملات.
💰 وفقًا لتفاصيل الحادثة المقدمة، يُقال إن نحو 94% من الأموال المقوّمة بالإيثيريوم لا تزال مجمّدة.
تُبرز هذه الحادثة مدى خطورة اختراق صلاحيات التوقيع، حتى عندما تظل معاملات البلوكشين شفافة بالكامل.
سأتابع التحقيق على السلسلة عن كثب. قد تكشف التحديثات القادمة كيف تمكّن المهاجم من الوصول.
ابقَ متيقظًا. احمِ أصولك. أجرِ بحثك بنفسك!
#Binance #CryptoSecurity #CRYPTOHYPER5 #Ethereum #blockchain $BTC
