


اليوم الذي تعرّضت فيه باينانس للهجوم، ولماذا أحافظ على هدوئي
30 أكتوبر 2026
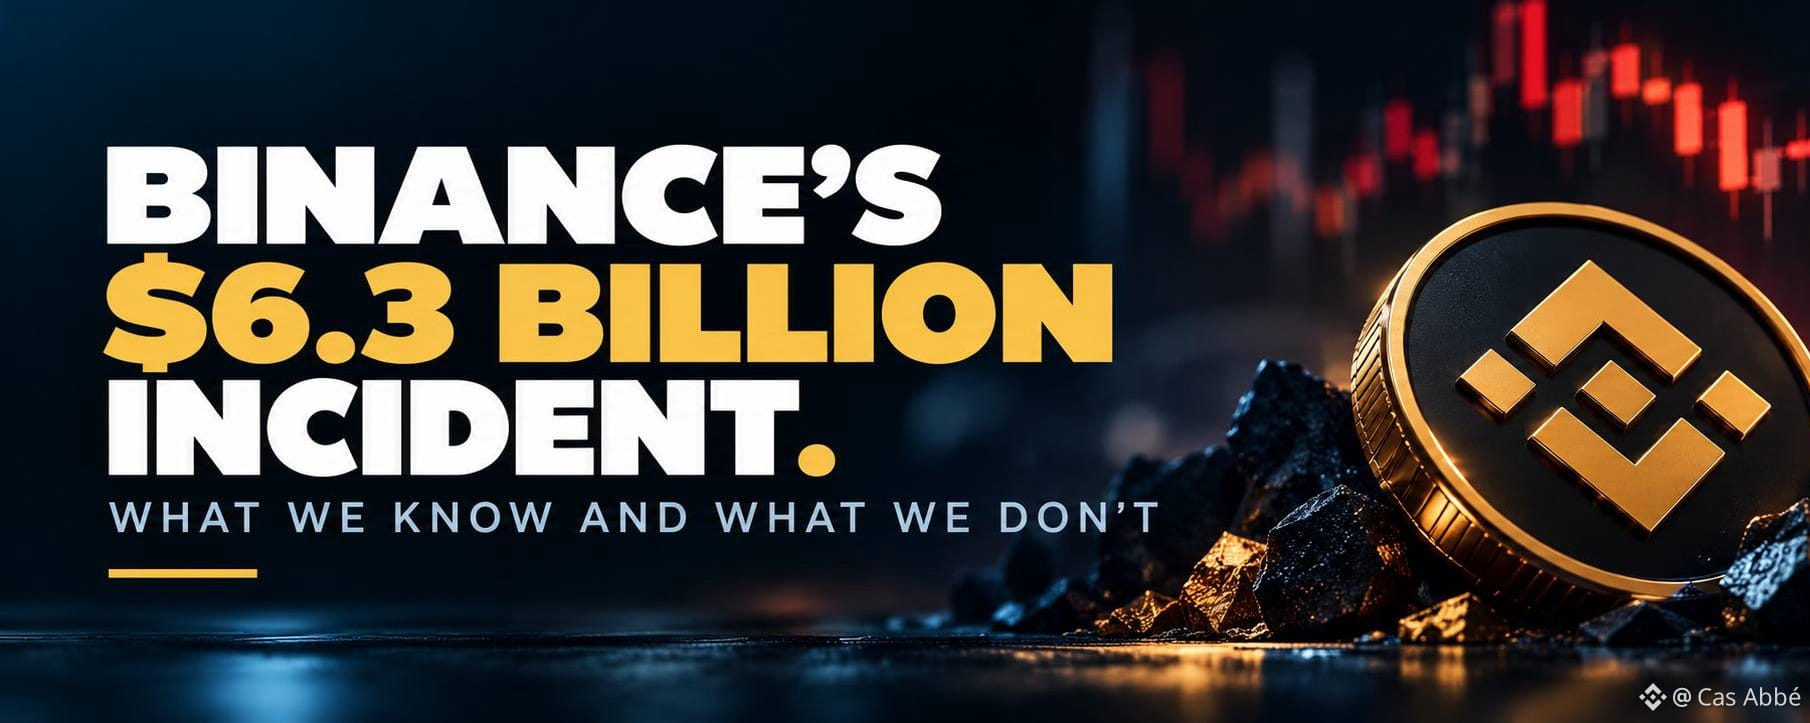
كان اليوم صعبًا على عالم العملات المشفرة. وتشير التقارير إلى أن منصة باينانس تعرضت لحادث أمني شمل نحو 6.3 مليارات دولار. هذا رقم ضخم، ولن أتظاهر بغير ذلك. لكنني اطلعت على التفاصيل، وأعتقد أن القصة كاملة أكثر تعقيدًا مما أوحت به العناوين الأولى. إليكم ما لفت انتباهي.
ماذا حدث
وفقًا للمعلومات التي شاركتها باينانس، استهدف الهجوم إحدى محافظها الساخنة. والمحفظة الساخنة هي محفظة متصلة بالإنترنت تستخدمها المنصة لمعالجة المعاملات وعمليات السحب. وهي تختلف عن التخزين البارد، حيث تُحفظ الأصول دون اتصال بالإنترنت.
قال ريتشارد تنغ، الرئيس التنفيذي المشارك في باينانس، إن أموال العملاء لم تتأثر. وأوضح أن معظم أصول المستخدمين محفوظة في محافظ باردة، ولا تُنقل إلى المحافظ الساخنة إلا عند الحاجة إلى عمليات السحب. وقالت باينانس أيضًا إن الإيداعات استمرت في العمل بصورة طبيعية.
للسيطرة على الحادثة، أوقفت باينانس عمليات السحب. ووفقًا لما ذكرته، توقفت التدفقات الخارجة بعد التعليق. وكانت تلك خطوة أولى مهمة بينما حقق الفريق في ما حدث.
ما الخطوات التالية التي اتخذتها باينانس
أفضّل تقييم الفريق بناءً على طريقة استجابته عندما تسوء الأمور، لا على ما يقوله فحسب عندما تسير الأمور على ما يرام. وقالت باينانس إنها أوقفت عمليات السحب، وألغت أذونات مرتبطة بالعناوين المتأثرة، وتواصلت مع جهات إنفاذ القانون وشركات استخبارات البلوك تشين.
وأفادت الشركة أيضًا بتجميد نحو 3 مليارات دولار على السلسلة بمساعدة شركائها. وإضافة إلى ذلك، قالت باينانس إنها خصصت أكثر من 6.34 مليارات دولار من أموالها الخاصة لتغطية الخسارة، وكان نحو 5 مليارات دولار من هذا المبلغ محفوظًا بالفعل في الرموز المتأثرة.
كانت رسالة تنغ هي أن باينانس ستتحمل الخسائر بدلًا من تحميلها للعملاء. وإذا نُفذ هذا الالتزام كما ورد، فلن يضطر المستخدمون إلى تحمل الأثر المالي. وهذا التمييز مهم بالنسبة إليّ، لأن عواقب الحادثة الأمنية لا تعتمد فقط على حجم الخسائر، بل أيضًا على الجهة التي ستدفع ثمنها في نهاية المطاف.
الخبر السار لشبكة BNB
هذا جانب من القصة أعتقد أنه يستحق الاهتمام. قالت شبكة BNB إن BNB Smart Chain وopBNB وBNB Greenfield وجسورها العابرة للسلاسل لم تتأثر بالحادثة. ووفقًا للمشروع، واصلت شبكاته العمل بصورة طبيعية، وظلت الأموال المحفوظة على السلسلة آمنة.
هذا التمييز مهم. فالحادثة الأمنية التي تشمل محفظة تابعة لمنصة تداول لا تعني تلقائيًا اختراق سلسلة الكتل الأساسية. فهما طبقتان مختلفتان من منظومة العملات المشفرة، وعلينا فهم هذا الاختلاف قبل استخلاص النتائج.
إذا ظلت المشكلة محصورة في المحفظة المتأثرة واستمرت السلسلة نفسها في العمل كما ورد، فبوسع المطورين مواصلة البناء، كما يمكن للمستخدمين الاستمرار في استخدام تطبيقاتهم. وقالت بانكيك سواب أيضًا إن عقودها الذكية وخدماتها تعمل بصورة طبيعية.
أعربت شبكة BNB عن دعمها لفريق باينانس وشددت على أهمية حماية الثقة في القطاع بأكمله. وأنا أتفق مع هذا المبدأ. فالأمن ليس أمرًا يمكن لشركة أن تعتبره مشكلة تخص جهة أخرى. فلمنصات التداول ومطوري البلوك تشين ومزودي البنية التحتية والمستخدمين الأفراد جميعًا دور يؤدونه.
ما زلت أتابعه
أريد أن أكون صريحًا، لأن الثقة تعتمد على الاستعداد للإقرار بما لا نعرفه بعد. فما زالت هناك عدة أسئلة مهمة تحتاج إلى إجابات واضحة.
أولًا، هناك سؤال حول كيفية وقوع الهجوم. أشارت باينانس في البداية إلى حاسوب محمول لمهندس DevOps جرى اختراقه، لكنها أوضحت لاحقًا أن الحادثة شملت أكثر من إجراء واحد، وأن المحققين حددوا نقاط دخول إضافية. وقالت الشركة أيضًا إن المهاجم استخدم وظيفة EIP-7702 في إيثيريوم للحصول على صلاحية على المحفظة الساخنة، متجاوزًا ضوابط الموافقة المعتادة. ولا يزال من الضروري تحديد التسلسل الدقيق للأحداث من خلال شرح تقني مفصل.
ثانيًا، هناك سؤال حول المفاتيح الخاصة. وقالت باينانس إنها لم تعثر على أي دليل على تسريب المفاتيح الخاصة.