نُقلت أصول من Binance تُقدّر بمئات الملايين خلال 72 ثانية؛ إليكم أحدث المعلومات عن هذا الحادث الأمني المدبّر بعناية 🚨🚨
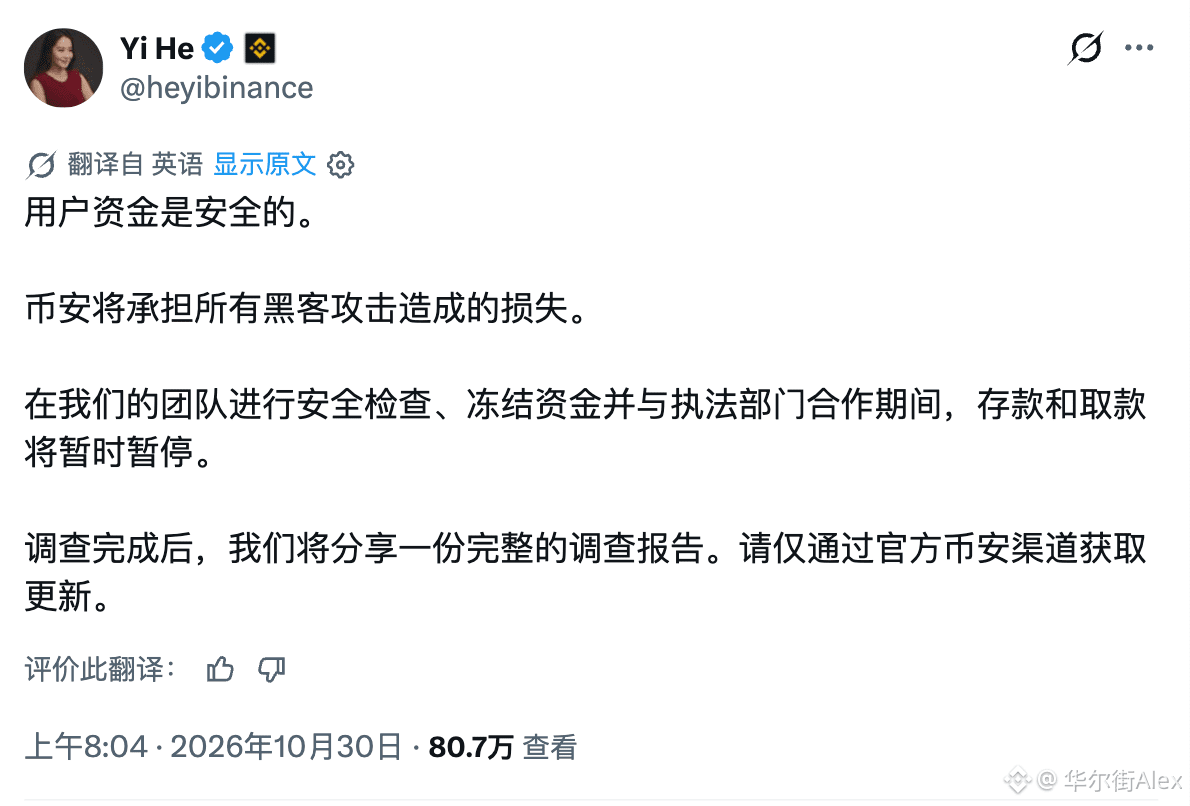
الخلاصة أولاً: أموال المستخدمين مضمونة بالكامل من Binance!!! سيتحمّل صندوق SAFU وأموال الشركة الخسائر معاً. وقد استؤنفت عمليات الإيداع إلى حد كبير، ومن المتوقع استئناف السحب خلال اليومين المقبلين.
كيف سُرقت العملات؟ في الساعة 4:20 فجر اليوم، دسّ المهاجم 50 تفويضاً موقّعاً في معاملة واحدة، وربط محفظة Binance 14 الساخنة بتفويض EIP-7702. وفي أقل من 4 دقائق، أفرغ المحفظة بالكامل. والأكثر غرابة أن المفتاح الخاص لم يُفقد. وتشير التحقيقات الأولية لـ Binance إلى اختراق حاسوب أحد المهندسين، واستغلال المهاجم للإجراءات الداخلية لجعل النظام يوقّع نيابة عنه.
ثم اندلع سباق محموم للاستيلاء على الأموال!
- عند 4:24، وبعد 24 ثانية من اكتمال الهجوم الرئيسي، جرى توقيع تحويل 28 ألف ETH و55.74 مليون USDT من محفظة Binance 16 الساخنة الأخرى
- عند 5:42، حُوّل 200 مليون USDT إلى Binance 14، وبعد 72 ثانية سُحبت بالكامل. ولحسن الحظ، كان Tether قد أدرج عنوان استلام المخترق في القائمة السوداء مسبقاً، لذا فإن هذه الـ200 مليون مجمّدة الآن ولا يمكن تحريك أي جزء منها
- عند 6:22، نشرت يي هيه تغريدة أعلنت فيها تعليق عمليات السحب
- عند 6:55، بدأت Binance في نقل الأصول المتبقية إلى المحافظ الباردة لاستعادتها
حدّدت شركات تحليل البلوك تشين مجموعة قراصنة كورية شمالية بوصفها الجهة المسؤولة. ويبلغ الحجم الإجمالي المذكور نحو 6.3 مليارات دولار، وقد جمّد شركاء مثل Tether وCircle نحو 3 مليارات منها، أي ما يقارب نصف المبلغ المسترد. وهذه سرعة نادرة في تاريخ العملات المشفّرة.
لقد وقع الحادث بالفعل، ودعوا Binance تتولى التجميد والتعقّب. أما المستخدمون العاديون، فعليهم توخي الحذر الشديد من عمليات الاحتيال التي تلي مثل هذه الحوادث الأمنية. انتبهوا جيداً!!! أي روابط تروّج هذه الأيام لـ«استلام التعويضات» أو «الهدف التالي للمخترقين» هي روابط تصيّد؛ لا تضغطوا عليها مطلقاً ⚠️
لا ينبغي أن تسقط Binance، ونثق بأن كل شيء سيمضي 🙏🙏#币安被盗 #何一