تحذير أمني: يُشتبه في زرع برمجية حصان طروادة في محافظ Trezor المباعة عبر قنوات محددة، وقد يواجه مستخدمو هذه الدفعة مخاطر على أمان أصولهم
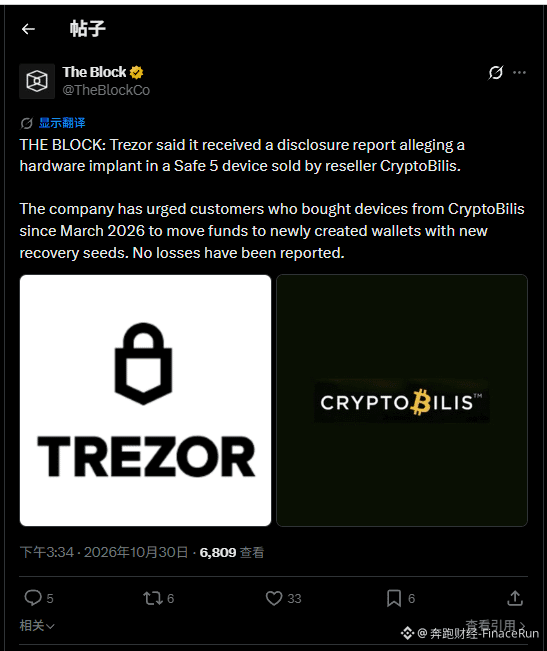
30 أكتوبر — أفادت The Block بأن شركة Trezor المصنّعة لمحافظ الأجهزة تلقت إخطارًا بإفصاح أمني، يشير إلى الاشتباه في زرع برمجيات خبيثة في دفعة من أجهزة Trezor Safe 5 التي باعها الموزع CryptoBilis.
ونبّهت Trezor أيضًا المستخدمين الذين اشتروا هذا الطراز من محافظ الأجهزة عبر CryptoBilis بعد مارس 2026 إلى نقل أصولهم في أقرب وقت إلى محفظة جديدة أُنشئت باستخدام عبارة استرداد جديدة. ولم ترد حتى الآن تقارير عن سرقة أصول المستخدمين.
ومن الجدير بالاهتمام أن CryptoBilis كان أيضًا موزعًا معتمدًا لشركة Ledger، التي أبلغت عن حادثة أمنية مماثلة في أوائل أكتوبر. وتشير هذه الحوادث المتتالية إلى أن هجمات سلسلة التوريد أصبحت تحديًا خطيرًا يواجه قطاع محافظ الأجهزة.
أزالت Trezor شركة CryptoBilis من قائمة موزعيها الرسميين في 9 أكتوبر، وأعلنت أنها ستشدد ضوابط شبكة الموزعين وتعزز الرقابة على سلسلة التوريد.
وحتى وقت إعداد هذا الخبر، لم تتلقَّ Trezor أي تقارير رسمية عن خسارة أموال المستخدمين. وقد نقل المستخدمون الذين أبلغوا عن وجود مشكلة في الأجهزة أصولهم قبل اكتشاف المشكلة، ما جنّبهم خسائر محتملة.
وخلاصة القول، تذكّر هذه الحادثة مستخدمي العملات المشفرة مجددًا بأن أمان الأصول الرقمية لا يعتمد على وسائل الحماية التقنية فحسب، بل يتطلب أيضًا توخي الحذر إزاء سلسلة التوريد بأكملها.
أما المستخدمون الذين يمتلكون كميات كبيرة من الأصول المشفرة، فعليهم شراء محافظ الأجهزة من قنوات موثوقة، والتحقق دوريًا من الحالة الأمنية لأجهزتهم، ومتابعة التنبيهات الأمنية الرسمية، حفاظًا على أصولهم.
#Trezor #硬件钱包