

ليس الدرس الأكبر المستفاد من حادث أمني كبير في عالم العملات المشفرة دائمًا متعلقًا بحجم الأموال المفقودة. أحيانًا، يتعلق بمدى سهولة اختراق الأنظمة التي تحمي مليارات الدولارات.
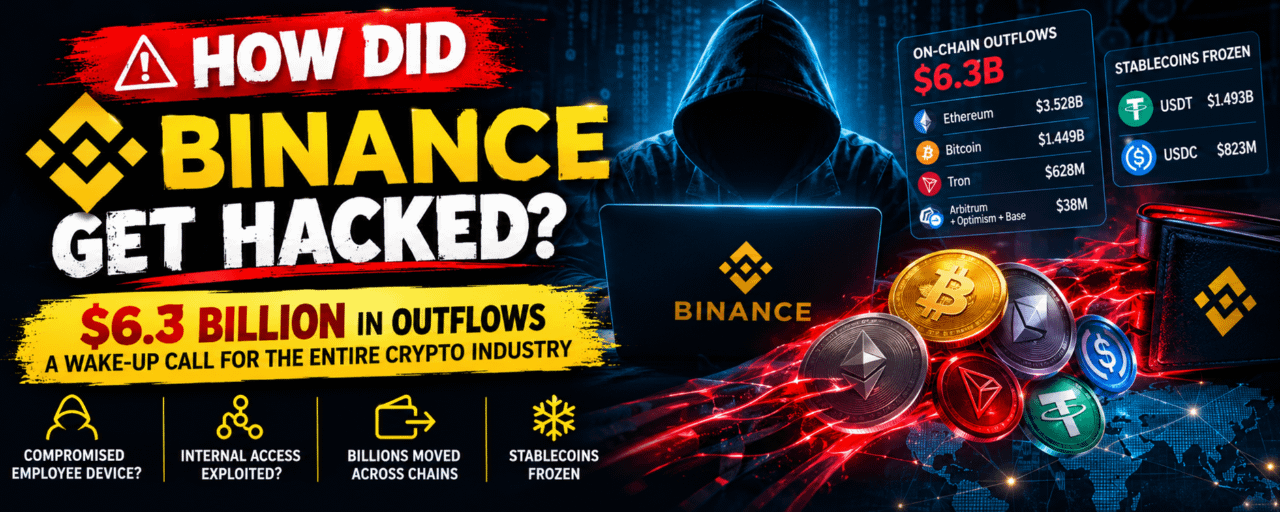
في 29 أكتوبر 2026، رصد محققون على السلسلة تدفقات خارجة ضخمة من محافظ تحمل وسم Binance، وقدّرت بنحو 6.3 مليار دولار. وفي الوقت نفسه، أفادت التقارير بأن Tether وCircle جمّدتا أصولًا من العملات المستقرة يُشتبه فيها بقيمة مليارات الدولارات.
لكن إليك ما يجعل هذا الحادث مثيرًا للقلق بشكل خاص:
ربما لم يتطلب الهجوم المبلّغ عنه من المخترقين سرقة المفاتيح الخاصة لمحافظ Binance.
🔍 كيف وقع الهجوم؟
وفقًا للتقارير الأولية، استهدف الهجوم حاسوبًا محمولًا لمهندس DevOps جرى اختراقه.
تُظهر سلسلة الهجوم المشتبه بها كيف يمكن لجهاز موظف واحد مخترق أن يكشف البنية التحتية الداخلية الحيوية.
اختراق جهاز موظف: أفادت التقارير بأن المهاجمين تمكنوا من الوصول إلى الحاسوب المحمول لأحد المهندسين.
الوصول إلى البنية التحتية الداخلية: يُزعم أنهم استخدموا ذلك الوصول لبلوغ بيئة خدمات داخلية.
استغلال البنية التحتية للسحب: أفادت التقارير بأن المهاجمين تلاعبوا بإجراء سحب داخلي موثوق به للموافقة على معاملات غير مصرّح بها.
نقل الأموال عبر سلاسل الكتل: نُقلت أصول بمليارات الدولارات عبر شبكات تشمل Ethereum وBitcoin وTron.
تجميد العملات المستقرة: اتخذت Tether وCircle إجراءات لتجميد الأموال المشبوهة التي جرى تحديدها.
هذا هو الجزء المخيف: ليس عليك بالضرورة اختراق أقوى خزنة إذا تمكنت من اختراق النظام الذي يصرّح بالوصول إليها.
💰 تدفقات خارجة بمليارات الدولارات: ماذا حدث على السلسلة؟
أظهرت الأرقام الأولية على السلسلة تحركات كبيرة:
Ethereum: 3.528 مليار دولار
Bitcoin: 1.449 مليار دولار
Tron: 628 مليون دولار
Arbitrum وOptimism وBase: 38 مليون دولار مجتمعة
العملات المستقرة التي أفادت التقارير بتجميدها:
USDT: 1.493 مليار دولار
USDC: 823 مليون دولار
تمثل هذه الأرقام تحركات وتجميدات مُبلّغًا عنها على سلسلة الكتل، وليست إجماليًا نهائيًا للسرقة أو الاسترداد جرى التحقق منه بشكل مستقل. يظل التحقيق مهمًا لتحديد ما حدث بالضبط.
⚠️ المشكلة الأكبر: البنية التحتية المركزية
كان من المفترض أن تمنح العملات المشفرة الناس حرية مالية من دون الاعتماد كليًا على المؤسسات المركزية.
لكن هذه الحادثة تثير بعض الأسئلة المقلقة:
ما مدى أمان منصات التداول المركزية إذا كان من الممكن أن تتحول أجهزة الموظفين إلى نقاط دخول محتملة للهجمات؟
هل أنظمة السحب الداخلية معزولة بما يكفي عن أجهزة الموظفين المستخدمة في العمل؟
هل تستطيع منصات التداول توفير شفافية حقيقية عندما تتحرك مليارات الدولارات على نحو غير متوقع؟
إلى أي مدى يعتمد أمان عملاتنا المشفرة على عدد قليل من الشركات وضوابطها الداخلية؟
حتى لو كانت منصة التداول تستخدم تشفيرًا متقدمًا وتخزينًا باردًا وطبقات أمنية متعددة، فإن وجود ثغرة في بنيتها التحتية التشغيلية قد يخلق مخاطر جسيمة.
🧠 ما الذي ينبغي لمستثمري العملات المشفرة أن يتعلموه؟
تذكّرنا هذه الحادثة بأن أمان منصات التداول وأمان سلسلة الكتل ليسا الشيء نفسه.
ينبغي للمستثمرين:
تجنّبوا الاحتفاظ بأموال غير ضرورية في منصات التداول المركزية.
فعّلوا المصادقة الثنائية القوية وحماية السحب.
لا تكشفوا أبدًا مفاتيح واجهة برمجة التطبيقات أو بيانات اعتماد الحساب.
تحقّقوا من الإعلانات الأمنية عبر القنوات الرسمية.
لا تثقوا أبدًا بخدمات استعادة الأموال المزيفة أو روابط التعويض.
🔥 خلاصة أفكاري
لا يمكن لصناعة العملات المشفرة أن تواصل الترويج للامركزية بينما تترك البنية التحتية الحيوية عرضة لنقاط الفشل المركزية.
إذا كان جهاز واحد مخترق قادرًا على إتاحة الوصول المحتمل إلى مليارات الدولارات، فعلى الصناعة إعادة التفكير في كيفية حماية أنظمتها الأكثر حساسية.
هذه المشكلة أكبر من Binance.
إنها تحذير لكل منصة تداول مركزية، ولكل مستثمر في العملات المشفرة، ولكل شركة تحتفظ بمليارات الدولارات من الأصول الرقمية.
السؤال الحقيقي ليس فقط كم من الأموال تحركت، بل كيف تمكن المهاجمون من اختراق النظام في المقام الأول؟
ما رأيكم؟
هل ما زال الاحتفاظ بالأموال في منصات التداول المركزية يستحق المخاطرة، أم أن الحفظ الذاتي أصبح أهم من أي وقت مضى؟
@Binance


#Binance #CryptoSecurity #Blockchain #CryptoNews #EarningsSeason