
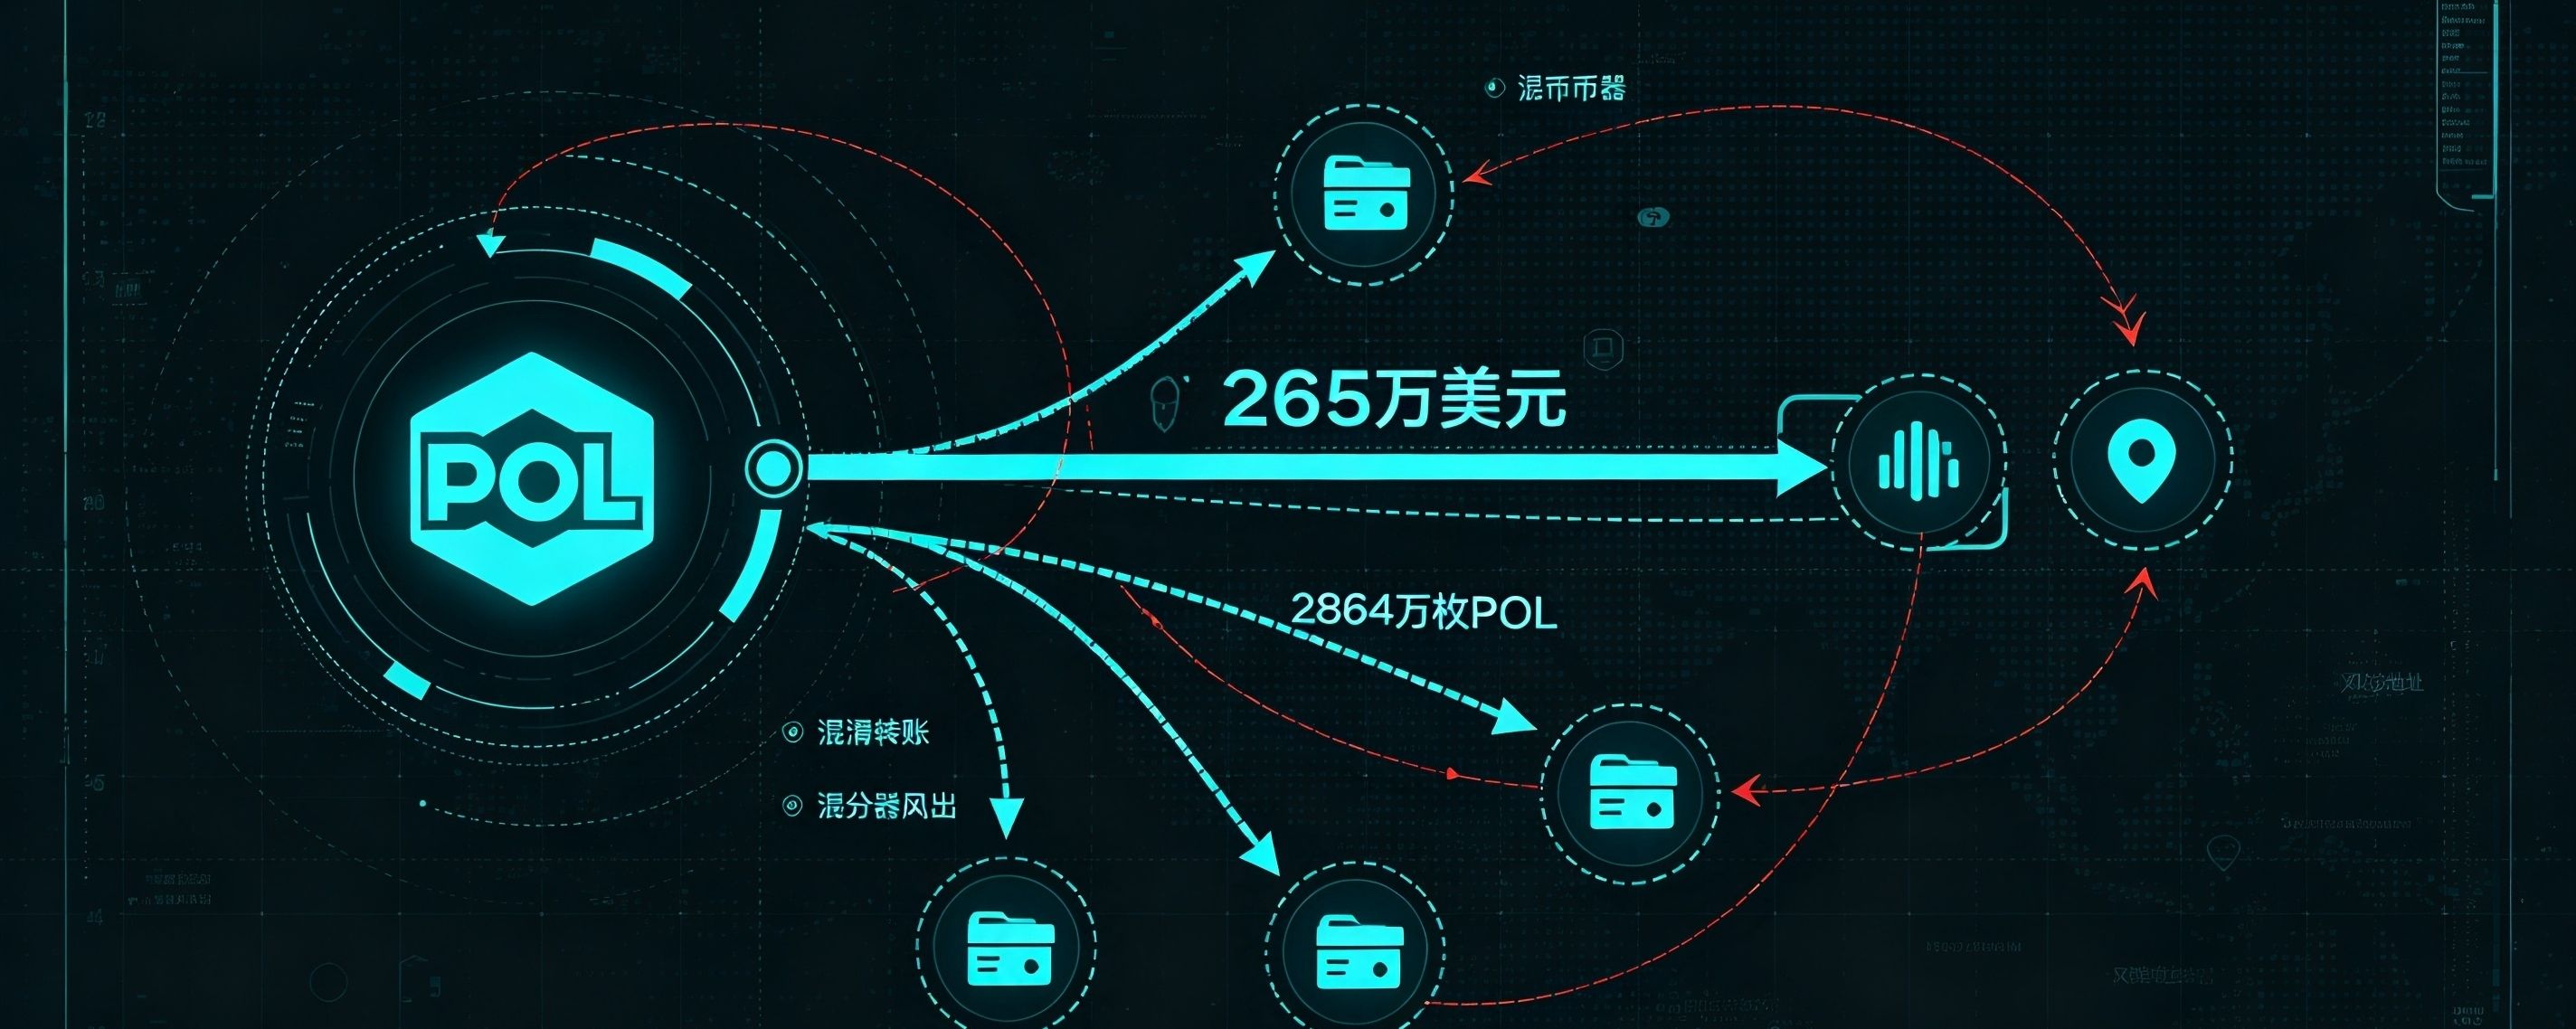

تُظهر بيانات التحري على السلسلة أن عنوانًا يُشتبه في ارتباطه بمهاجم Polymarket حوّل الأموال المسروقة إلى رموز POL بقيمة نحو 2.65 مليون دولار، ثم حوّلها على دفعات إلى ما مجموعه 28.64 مليون رمز POL. ولا تزال عمليات تمويه الأموال مستمرة، ما يصعّب تتبّعها على السلسلة.
يندرج هذا الهجوم ضمن اختراق لسلسلة توريد تابعة لطرف ثالث. إذ استغلّ المخترق نصًا برمجيًا للمراقبة من DebugBear جرى التلاعب به لحقن شيفرة خبيثة، وسرق بيانات اعتماد الجلسات ومفاتيح API عند زيارة المستخدمين للصفحات، ثم باع تلقائيًا مراكزهم في سوق التنبؤات وحوّل الأصول إلى الخارج. وقد تأثر بالحادثة ما يقارب ألف حساب مستخدم. وأكدت Polymarket رسميًا مصدر الثغرة، وأوقفت الخدمة المعرضة للخطر، وتعهدت بتعويض المستخدمين المتضررين بالكامل، كما أحالت القضية إلى جهات إنفاذ القانون.
من منظور مسار الأموال، حوّل المهاجمون أولًا عملات USDC وUSDC.e المستقرة المسروقة إلى POL، ثم جزّؤوا المبلغ إلى تحويلات كبيرة. ويرى محللو السوق أن التحويل إلى POL ثم إخراج الأموال على دفعات استراتيجية نموذجية لغسل الأموال يستخدمها القراصنة، وتهدف إلى تفادي آلية التجميد بنقرة واحدة لدى مُصدري العملات المستقرة، وتقليل احتمال اعتراض الأصول. وحتى الآن، لم يُرصد انتقال هذه الكمية من POL إلى منصات التداول على نطاق واسع، ولا تزال وجهة الأموال قيد المراقبة.
حذّر باحث أمني من أن هذا هو الهجوم الثاني من نوعه على سلسلة توريد الواجهة الأمامية لمنصة Polymarket خلال الأشهر الستة الماضية. ولم تتعرض العقود الذكية للمنصة للاختراق، إذ تتركز نقطة الخطر في البرامج النصية المضمّنة التابعة لجهات خارجية. ويصعب جدًا اكتشاف هذا النوع من الهجمات، كما يصعب على المستخدمين التمييز بين النوافذ المنبثقة في الصفحة وطلبات التوقيع وبين التفاعلات الأصلية للمنصة. وإذا استمر تدفق هذه الكمية من POL إلى منصات التداول المركزية، فستتعرض POL لضغوط بيع؛ أما إذا واصلت التنقل والتجزؤ بين محافظ متعددة، فستطول مدة تتبع مصدرها أكثر. يصعب الوقاية من هجمات سلسلة توريد الأصول المشفرة، لذا يُنصح مستخدمو التداول عالي التردد بمراجعة الأذونات وإلغائها بانتظام، وتجنب إبقاء جلسات تسجيل الدخول إلى المواقع مفتوحة لفترات طويلة.
