🔓 Coinbase: تسريب بيانات عملاء… من دون اختراق Coinbase. إليك لماذا يعنيك الأمر رغم ذلك
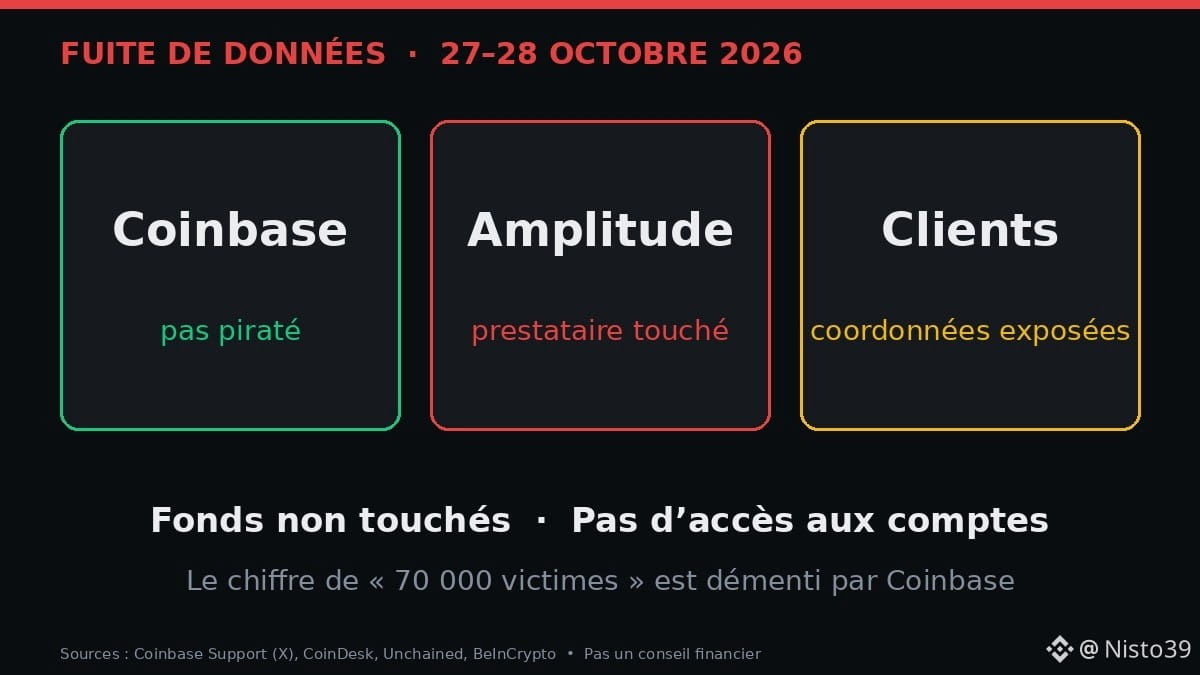
في مساء 27 أكتوبر (بتوقيت الولايات المتحدة)، أكدت Coinbase وقوع حادث لدى Amplitude، وهي شركة تقدم خدمات التحليلات وتستخدمها Coinbase:
• كُشفت بيانات الاتصال وبعض بيانات المعاملات الخاصة بـ«عدد قليل» من العملاء
• بحسب Coinbase، لم تُكشف العناوين البريدية ولا أي معلومات تتيح الدخول إلى الحسابات
• لا دليل على الوصول إلى أنظمتها، والأموال لم تتأثر، والعملاء المعنيون أُبلغوا
• بحسب Coinbase، فإن الرقم المتداول «70,000 ضحية» غير صحيح
• وفي الأسبوع نفسه بكوريا: أعلنت Bithumb عن اختراق أداة داخلية للموظفين وسرقة بيانات شخصية، من دون الإبلاغ عن خسارة عملات مشفرة
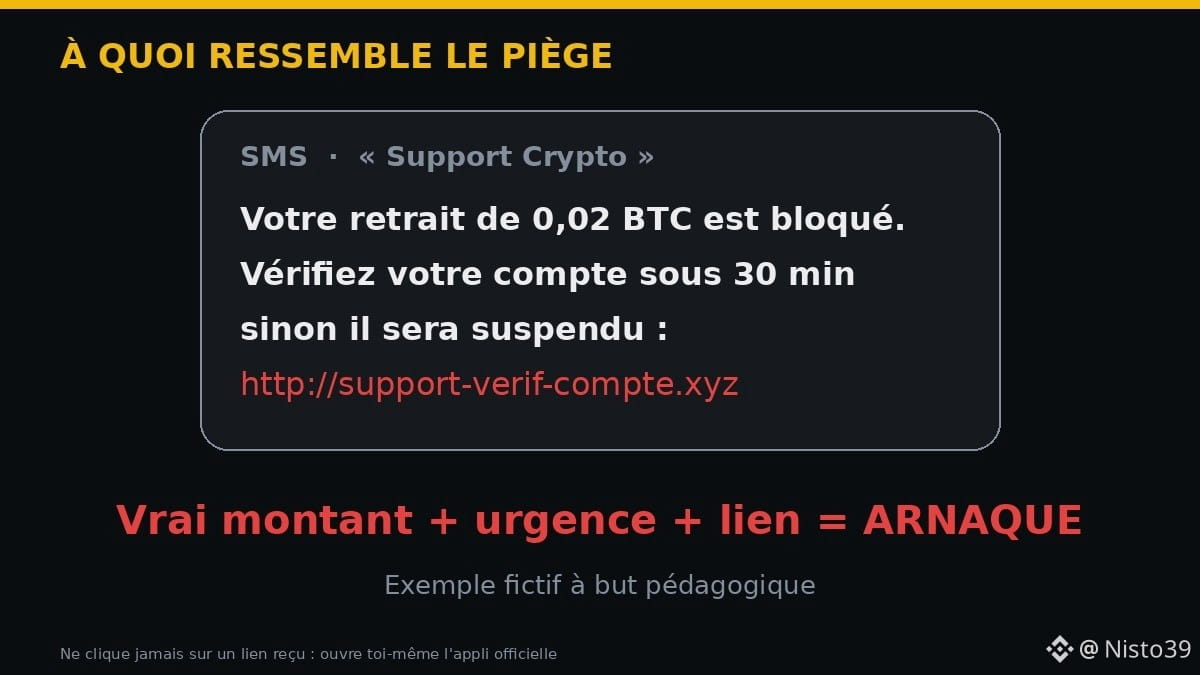
🧠 لماذا يشكل ذلك خطراً؟ باستخدام بريدك الإلكتروني ورقم هاتفك ومبلغ حقيقي اشتريته، يستطيع المحتال صياغة رسالة مقنعة جداً: «تم حظر عملية سحبك بقيمة 0,02 $BTC ، انقر هنا». هذا هو التصيد الاحتيالي.
👨🏿🔧 مثال: يتلقى سيكو، وهو ميكانيكي في كوناكري، رسالة نصية من «الدعم» تذكر آخر عملية شراء له لعملة $ETH . ويؤدي الرابط إلى موقع مزيف.
➡️ لا ينقر عليه.
➡️ يفتح التطبيق الرسمي بنفسه: لا يوجد أي تنبيه.
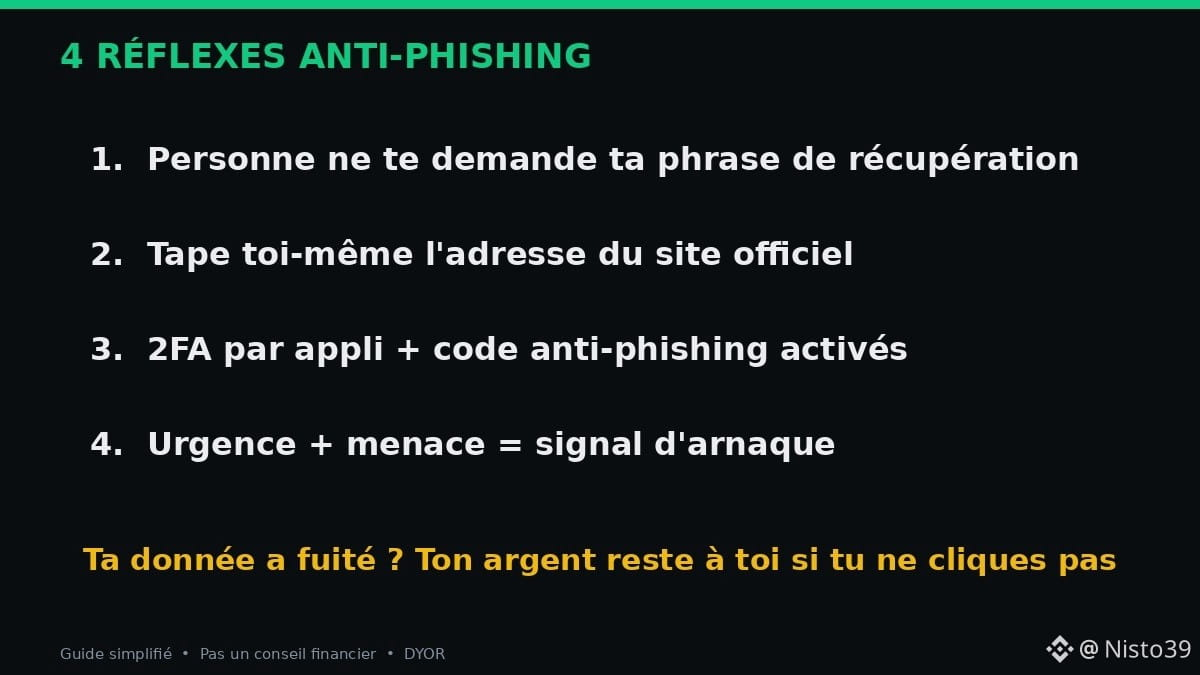
✅ عادات مفيدة:
1. لن يطلب منك أي فريق دعم حقيقي عبارة الاسترداد أو رمز المصادقة الثنائية
2. اكتب عنوان الموقع بنفسك، ولا تفتحه أبداً عبر رابط وصل إليك
3. فعّل المصادقة الثنائية عبر تطبيق (وليس عبر الرسائل النصية فقط) ورمزاً لمكافحة التصيد الاحتيالي
4. الاستعجال مع التهديد = علامة على الاحتيال
وأنت، هل سبق أن وصلتك رسالة مزيفة من «دعم العملات المشفرة»؟ أخبرنا 👇
المصادر: Coinbase Support (X)، CoinDesk، Unchained، BeInCrypto. هذا ليس نصيحة مالية.
#Securite #Phishing #Coinbase #CryptoNews #أفريقيا