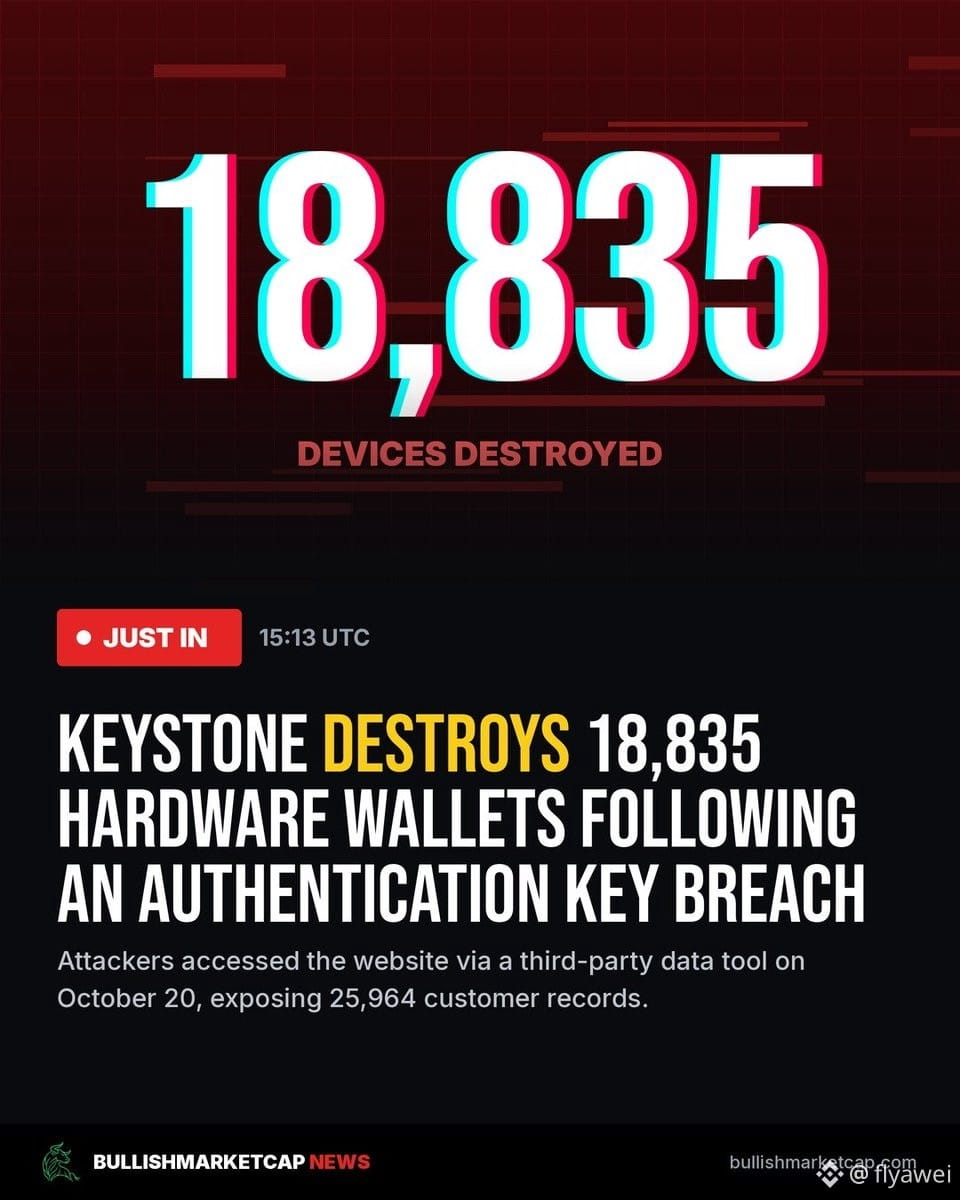

كارثة بكل معنى الكلمة! 18835 محفظة أجهزة أُتلفت بالكامل، وسُرقت مفاتيح التحقق من الأصالة 😂
اعترفت للتو إحدى شركات محافظ الأجهزة بأن موقعها الرسمي تعرّض للاختراق في 20 أكتوبر بسبب ثغرة في أداة مراقبة تابعة لجهة خارجية. تسرّبت من قاعدة البيانات أسماء 25964 مشتريًا وبيانات الاتصال بهم وعناوين التسليم، بالإضافة إلى 12873 سجلًّا لعمليات دفع لم تكتمل. لكن عبارات الاسترداد والمفاتيح الخاصة لم تتسرّب.
والأخطر أن مفتاح WebAuth المستخدَم للتحقق من الأصالة قد سُرق أيضًا. يُدمج هذا المفتاح في الجهاز ولا يمكن تغييره، ومن يملكه يستطيع صنع محافظ مزيفة تجتاز التحقق الرسمي. ولم تجد الشركة خيارًا سوى إتلاف جميع الأجهزة القديمة المزودة بالمفتاح السابق في مخزونها، وعددها 18835 جهازًا، كما أوقفت مؤقتًا شحن الطلبات التي لم تُرسل بعد من موقعها الرسمي، وحوّلت البيع إلى طلبات مسبقة إلى أن يبدأ الإنتاج الكمي للمفتاح الجديد.
نشتري محافظ الأجهزة طلبًا للأمان، فإذا بعناوين التسليم تتسرّب والتحقق من الأصالة ينهار. في الفترة المقبلة، احذروا من موظفي خدمة العملاء المزيفين وحملات الاستدعاء المزيفة.
ننصح المبتدئين بالتريث والاطلاع أكثر قبل اتخاذ أي خطوة، وعند شراء العملات، اقتصروا على $BTC