#electrumwalletbugletrogueserversstealfunds
🚨🔐 كُشف خلل في محفظة ELECTRUM: كيف يمكن للخوادم الخبيثة سرقة البيتكوين 🔐🚨
تبدو معاملتك مشروعة.
وتعرضها محفظتك على أنها معلّقة. لكن ماذا لو غيّر الخادم الذي يقف وراءها، دون علمك، وجهة أموالك؟
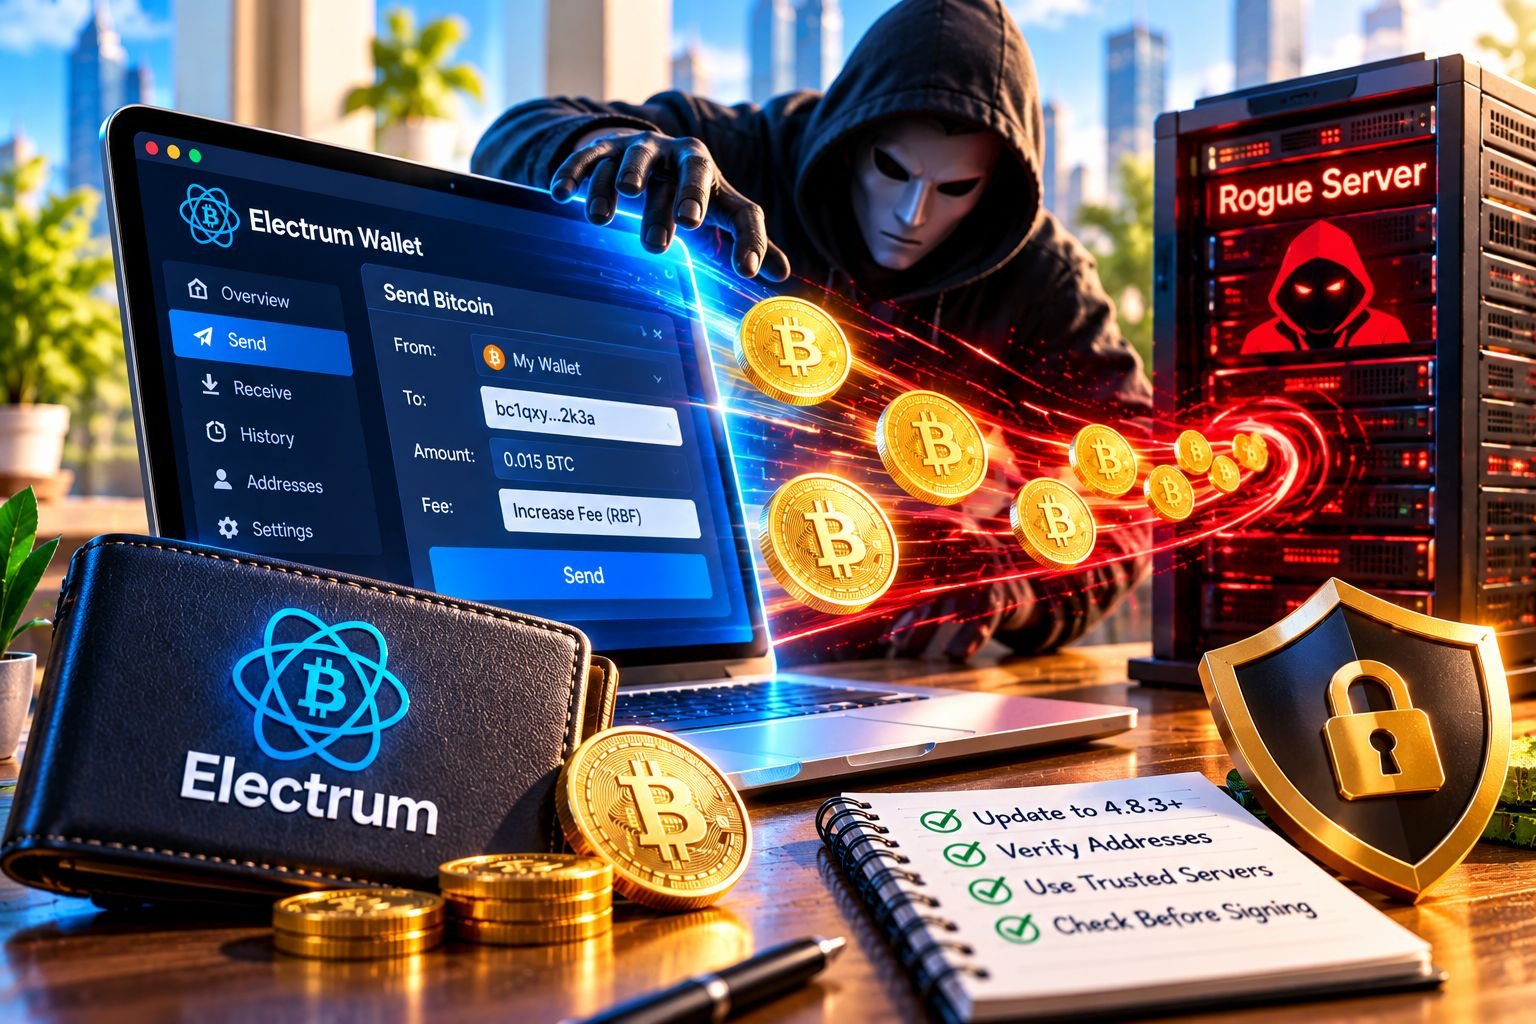
أتاح خلل أمني في Electrum، وهي محفظة بيتكوين شائعة، للخوادم الخبيثة استبدال المعاملات بمعاملات احتيالية عندما يحاول المستخدمون زيادة رسوم المعاملة باستخدام ميزة الاستبدال مقابل رسوم أعلى (RBF).
كان الخطر خفيًا. إذ كان بإمكان المهاجمين إنشاء معاملات مزيفة توجّه الأموال إلى عناوينهم، ثم الانتظار حتى يوافق المستخدمون على معاملة بديلة برسوم أعلى. وأفاد المطورون بتأكيد حالة سرقة واحدة على الأقل.
أصدرت Electrum الإصدار 4.8.3 في 24 أكتوبر 2026، وأضافت التحقق من التوقيع لمعالجة هذا الخلل. وقد يظل مستخدمو الإصدارات الأقدم عرضة للخطر عند الاتصال بخوادم خبيثة.
ما الذي ينبغي للمستخدمين فعله؟
حدّثوا Electrum إلى الإصدار 4.8.3 أو إصدار أحدث.
تحققوا من عناوين المعاملات ومبالغها قبل التوقيع.
استخدموا خوادم موثوقة، ويفضّل أن يكون أحدها خادمًا تديرونه بأنفسكم.
لا تفترضوا أبدًا أن المعاملة المعلّقة التي تعرضها المحفظة آمنة تلقائيًا.
وجهة نظري: الحفظ الذاتي لا يلغي جميع المخاطر الأمنية. قد تظل مفاتيحك الخاصة ملكًا لك، لكن بيانات المعاملات الخبيثة قد تضللك بشأن ما يُطلب منك الموافقة عليه. تمثلت نقطة الضعف الأساسية هنا في الفجوة بين ما تعرضه المحفظة وما يوقّع عليه المستخدم في نهاية المطاف.
في عالم العملات المشفرة، التحقق من الوجهة لا يقل أهمية عن حماية المفتاح.
هل ينبغي لمحافظ العملات المشفرة فرض التحقق المستقل من المعاملات قبل أن يوافق المستخدمون على استبدال المعاملات برسوم أعلى؟
إخلاء مسؤولية: لأغراض تعليمية فقط. اتبعوا الإرشادات الأمنية الرسمية للحصول على التوجيهات التقنية.
#BitcoinSecurity #CryptoSecurity #GrowWithSAC $BTC $QNT $ENA
#ElectrumWalletBugLetRogueServersStealFunds