#electrumwalletbugletrogueserversstealfunds
$BNB
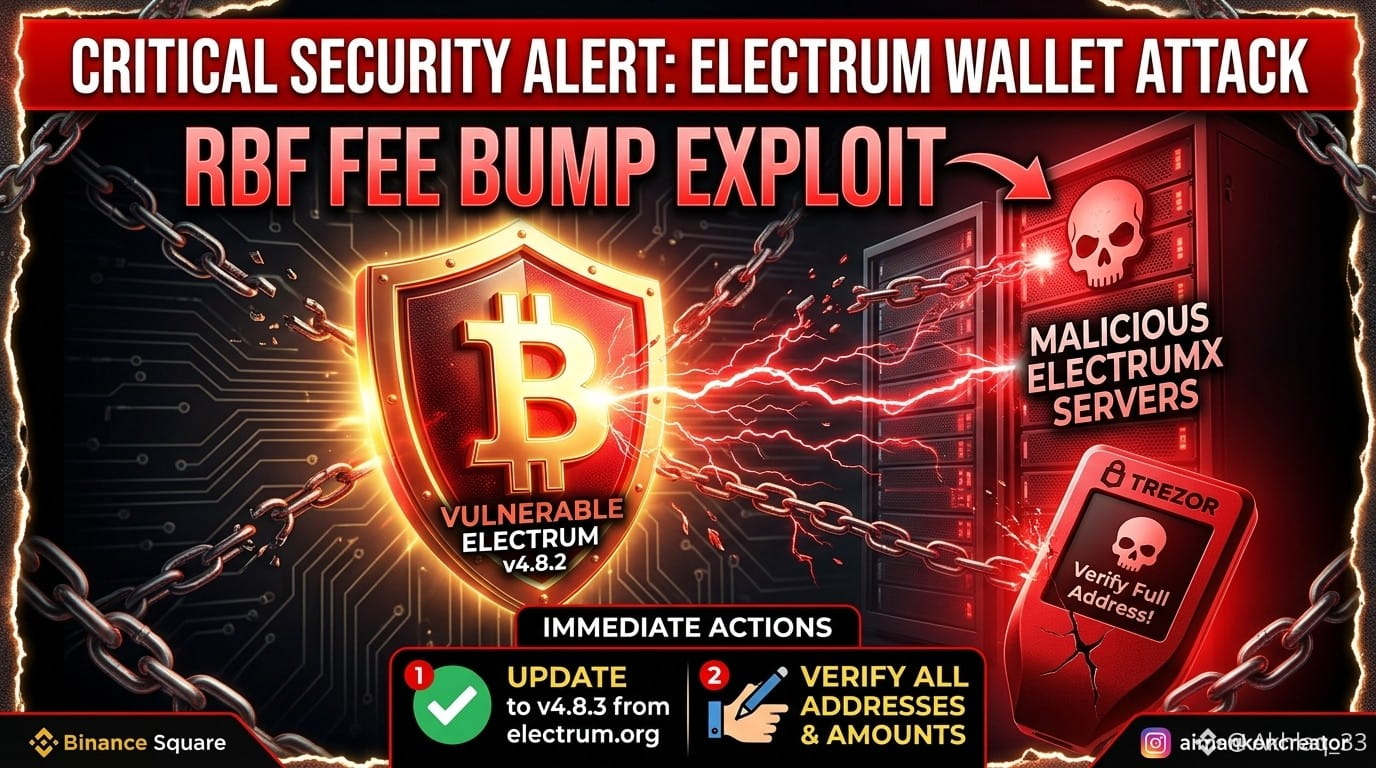
🚨 تنبيه أمني بالغ الأهمية: ثغرة في محفظة Electrum واستغلال آلية RBF
إذا كنت تستخدم محفظة Bitcoin من Electrum، فقد كُشف عن ثغرة أمنية خطيرة تعرّض أموال المستخدمين للخطر عند إجراء معاملات زيادة الرسوم. أصدر المطورون تحديثًا (v4.8.3) في 24 أكتوبر لمعالجة المشكلة.
كيف نُفّذ الاستغلال
اعتراض المعاملة: يعترض خادم Electrum خبيث أو مارق معاملةً عادية يبثها المستخدم، ويمنع وصولها إلى الشبكة الأوسع.
استبدال زائف: يُدرج الخادم معاملة مزوّرة ومتعارضة في سجل محفظة المستخدم، ويوجّه الأموال إلى عنوان المهاجم (غالبًا ما يكون عنوانًا مشابهًا للعنوان المقصود، ويتطابق معه في آخر أربعة أحرف).
الفخ (الاستبدال مقابل الرسوم): بما أن المعاملة تبدو «عالقة» أو غير مؤكدة برسوم صفرية، فإن المستخدمين الذين يحاولون تسريعها باستخدام آلية الاستبدال مقابل الرسوم (RBF) يوقّعون المعاملة الاحتيالية دون قصد، ما يؤدي إلى خسارة الأموال.
إجراءات مطلوبة من المستخدمين
حدّث فورًا: تأكد من الترقية إلى الإصدار 4.8.3 من Electrum أو إصدار أحدث، إذ يضيف هذا الإصدار التحقق الإلزامي من التوقيعات لمعاملات الإنفاق غير المؤكدة.
تحقق من المصادر الرسمية: نزّل البرنامج حصريًا من الموقع الرسمي (Electrum)، وتحقق من التوقيعات.
تحقق من التفاصيل جيدًا: افحص دائمًا عنوان المستلِم كاملًا والمبلغ بعناية قبل توقيع أي معاملة أو زيادة الرسوم.
أمّن اتصالاتك: فكّر في الاتصال بالخوادم العامة الموثوقة فقط، أو استضافة خادمك الخاص (مثل ElectrumX أو Electrum Personal Server).
ابقَ آمنًا، وتحقق دائمًا مما تفوّض به على سلسلة الكتل!