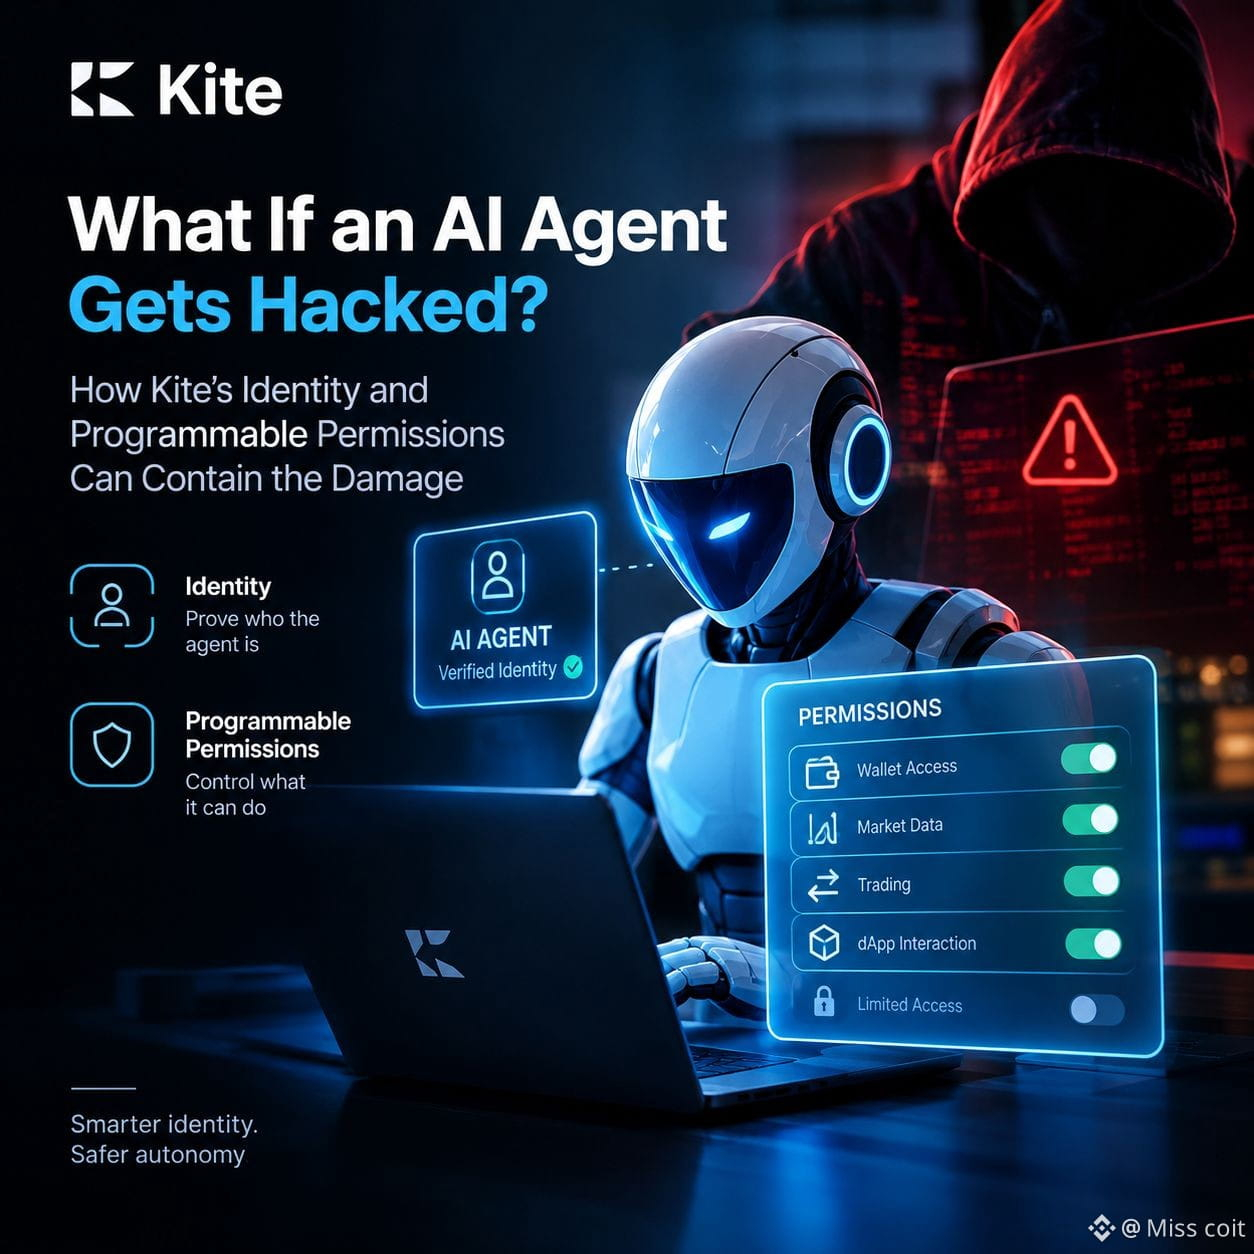
خلال جلسة بحث امتدت إلى وقت متأخر من الليل، وجدت نفسي أفكر أقل في مدى ذكاء وكلاء الذكاء الاصطناعي المتزايد، وأكثر في ما قد يحدث إذا خرج أحدهم عن السيطرة.
وهنا لفت انتباهي نظام الهوية لدى Kite والصلاحيات القابلة للبرمجة.
ظللت أعود إلى نقطة واحدة: إثبات هوية الوكيل لا يعني التحكم في صلاحياته. فقد يكون لدى الوكيل وصول مشروع إلى محفظة أو نظام تداول أو تطبيق لامركزي، لكن هذا لا يعني أنه ينبغي أن يتمتع بحرية غير محدودة في التصرف.
أرى أن نهج Kite محاولة لجعل هذا التمييز ذا مغزى. فمن خلال الجمع بين بنية تحتية للهوية وضوابط وصول قابلة للبرمجة، يتمثل الهدف في تحديد ما يستطيع الوكيل فعله، بدلًا من الوثوق ببساطة بكل ما يفعله.
وهذا مهم مع اقتراب وكلاء الذكاء الاصطناعي من تولي العمليات المالية بإشراف بشري أقل.
مع ذلك، لن أتعامل مع الصلاحيات القابلة للبرمجة بوصفها حلًا أمنيًا متكاملًا. أود أن أدرس كيفية فرض القيود، ومدى سرعة إلغاء الوصول، وما إذا كان من الممكن تجاوز تلك الضوابط باستخدام بيانات اعتماد مخترقة. فجودة التنفيذ أهم من الفكرة وحدها.
أكثر ما يثير اهتمامي هو فكرة الحد من الأضرار بدلًا من افتراض إمكانية منع كل هجوم. وفي التمويل المستقل، قد يصبح هذا الفرق جوهريًا.
أريد أن أرى كيف تتعامل Kite مع السيناريوهات العدائية، لا مع التنفيذ الاعتيادي فحسب.
إذا تعرض وكيل ذكاء اصطناعي للاختراق غدًا، فهل ستكون صلاحياته قوية بما يكفي لاحتواء الحادثة، أم سيظل النظام يعتمد أكثر مما ينبغي على الثقة بالوكيل منذ البداية؟#KiteBBW $KITE @KITE AI 中文