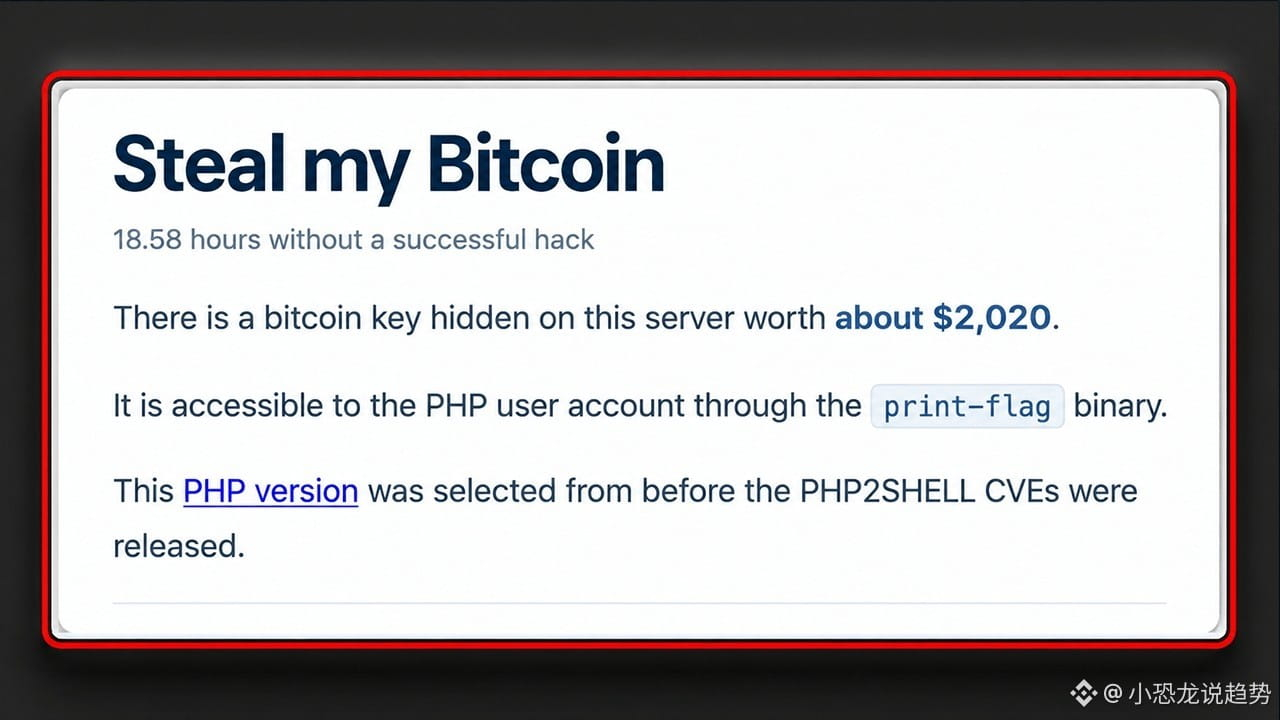
تُركت بيتكوين بقيمة 2000 دولار على الإنترنت لمدة 25 ساعة، ولم يأخذها أيٌّ من قراصنة العالم 🦖
📣 盘面异动群里喊
موقع يُدعى Steal My Bitcoin أبقى عمدًا خادم PHP غير مُحدَّث، وخبّأ بداخله المفتاح الخاص لمحفظة بيتكوين. من يحصل عليه أولًا، يسحب الجائزة. بدأت الجائزة بـ500 دولار فقط، ثم زادت بفضل تبرعات المستخدمين حتى بلغت نحو 2000 دولار، أي ما يعادل قرابة 0.025 بيتكوين. وبعد مرور أكثر من 17 ساعة على إطلاق الموقع، ظلّت المحفظة فارغة. وبحلول وقت إحصاء وسائل الإعلام المستقلة، كان الموقع قد صمد لأكثر من 25 ساعة.
كانت القواعد واضحة وصارمة: يُسمح بمهاجمة تطبيق الويب وحاوية PHP فقط، ويُمنع المساس بالجهاز المضيف أو تعطيل البنية التحتية أو إغراق الخادم بالطلبات. وكل العمليات تُسجَّل. باختصار، كانت هذه تجربة مكافأة علنية؛ والهدف ليس كسب المال، بل إثبات أن محفظة البيتكوين لن تُفرَّغ عرضًا بسبب أخطر ثغرة إلكترونية شهدها هذا العام 💰
كان الإصدار المستخدم PHP 8.4.26، وهو إصدار يتأثر تمامًا بثغرتين خطيرتين تُعرفان معًا باسم PHP2Shell: CVE-2026-109618 وCVE-2026-109619. حصلت كلتاهما على درجة خطورة 9.2، وهما خطآن في إدارة الذاكرة. وفي بعض الإعدادات، يستطيع المهاجم تنفيذ أوامر عن بُعد من دون تسجيل الدخول. ولم تصدر التحديثات الأمنية الطارئة الرسمية إلا في 21 أكتوبر، وفي اليوم نفسه أوقفت مؤسسات حكومية في هولندا وأستراليا واليابان وفنلندا وغيرها مواقعها احترازيًا.
لكن القصة أخذت منعطفًا في اليوم التالي. فقد نشر الباحث المستقل LiveOverflow تحليلًا للموقع، وتعرّف من ترويسات الاستجابة على nginx وPHP 8.4.26، ثم قارن السلوك مرارًا في بيئة محلية. وخلص إلى أن سلوك الموقع يشبه أكثر ما يكون إعدادًا يمرّر فيه nginx الطلبات إلى خادم سطر الأوامر المدمج في PHP، وأن ما يُعاد هو صفحة index ثابتة، من دون تنفيذ النص البرمجي index. وإذا صحّ هذا الاستنتاج، فلم يكن للثغرتين ذواتي درجة الخطورة 9.2 أي منفذ للدخول إلى هذا الجهاز. لم يكن الأمر أن القراصنة عجزوا عن اختراقه؛ بل إن الباب لم يكن موجودًا أصلًا في ذلك الموضع ⚠️
برأيي، لا تكمن القيمة الحقيقية لهذه القصة في معرفة من سيحصل على الـ2000 دولار، بل في أنها سلّطت الضوء على فارق كثيرًا ما يُغفل: الثغرة نفسها قد تشكّل خطرًا مختلفًا تمامًا باختلاف طريقة النشر. فبعض الأنظمة تترك الباب مفتوحًا على مصراعيه، وبعضها يضع جدارًا خلف الباب. لذلك، فإن الحكم على خطورة ثغرة ما بناءً على ما إذا كان النظام قد اختُرق أم لا، ليس صحيحًا من الأساس. وينطبق العكس أيضًا: عدم نجاح أحد في اختراق نظام ضمن تحدٍّ علني لا يعني أن الثغرة غير حقيقية.
درجة الخطورة 9.2 حقيقية، وتحديث 21 أكتوبر حقيقي أيضًا. لا بد من التحديث.
يبلغ سعر البيتكوين الآن 80388 دولارًا، منخفضًا بنسبة 0.18% خلال 24 ساعة. ويبلغ سعر الإيثيريوم 2340 دولارًا. لا تشهد السوق تقلبات تُذكر، لكن تحديثات الخوادم لا تحتمل التأجيل ولو ليوم واحد.
إذا كانت بيئة الإنتاج لديك ما تزال تعمل بإصدار متأثر من PHP، فهل ستوقفها للتحديث فورًا، أم ستراقب الوضع يومين أولًا؟ شاركونا آراءكم في التعليقات 👀
اضغط على الصورة الشخصية لمشاهدة البث المباشر
نأخذك يوميًا لمتابعة أمن البلوك تشين وأبرز أخبار البيتكوين. لا نكتفي بعرض ما يحدث، بل نساعدك أيضًا على فهم المنطق والفرص الكامنة وراءه 👀🚀