

في عالم العملات المشفرة، لا تأتي الخسائر مصحوبة بتحذيرات. فلا يوجد قسم لمكافحة الاحتيال، ولا زر للتراجع عن المعاملة، ولا دعم للعملاء يستطيع استعادة ما فُقد. عندما خسرت 136,000 دولار في عملية استغلال واحدة، لم يكن ذلك لأنني كنت مهملاً، بل لأنني استهنت بمدى تطور مشهد التهديدات.
أجبرتني تلك الخسارة على إعادة تصميم كل شيء. وما نتج عن ذلك لم يكن مجرد وسيلة تخزين أفضل، بل بنية أمنية متعددة الطبقات تقوم على مبدأ واحد: افترض دائمًا أن الاختراق ممكن.
إليك النظام.
1. افهم نموذج التهديدات الجديد
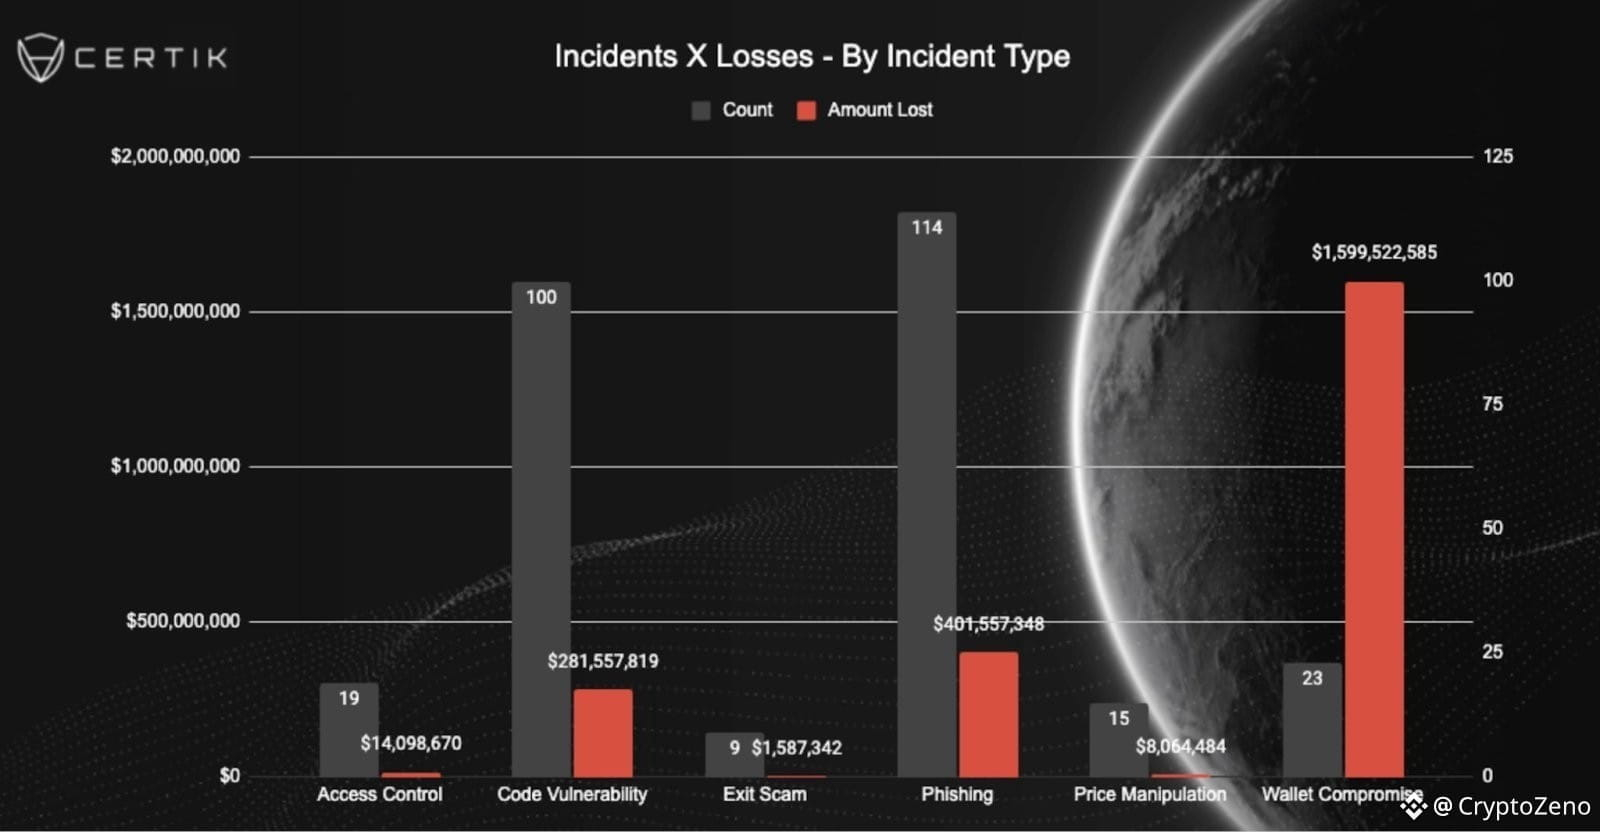
لم تعد الهجمات على العملات المشفرة في عام 2025 مجرد رسائل تصيّد بسيطة. فعمليات الاحتيال المُنشأة بالذكاء الاصطناعي، والعقود الذكية الخبيثة، وبرامج استنزاف المحافظ المضمّنة في منشورات مزيفة على وسائل التواصل الاجتماعي، والتطبيقات اللامركزية المستنسخة، أصبحت منتشرة في كل مكان. إذا تفاعلت على السلسلة، فأنت هدف محتمل. يبدأ الأمان بالارتياب، لا بالراحة.
2. تعامل مع عبارة الاسترداد الخاصة بك باعتبارها السلطة المطلقة
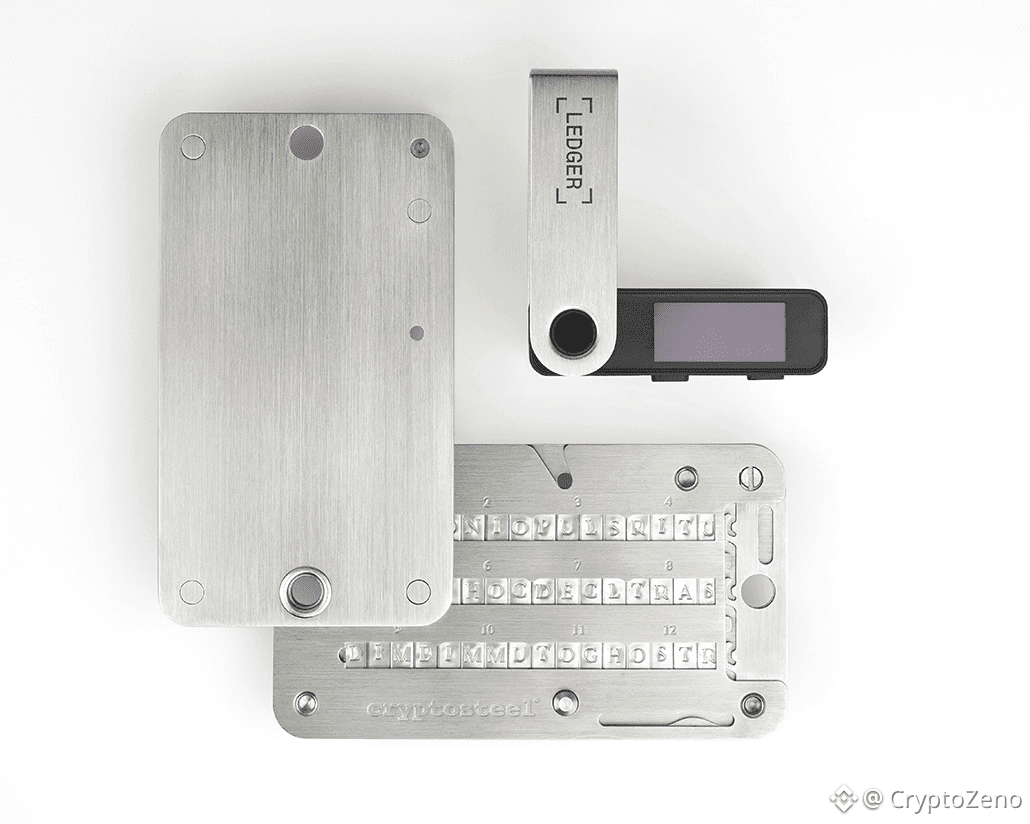
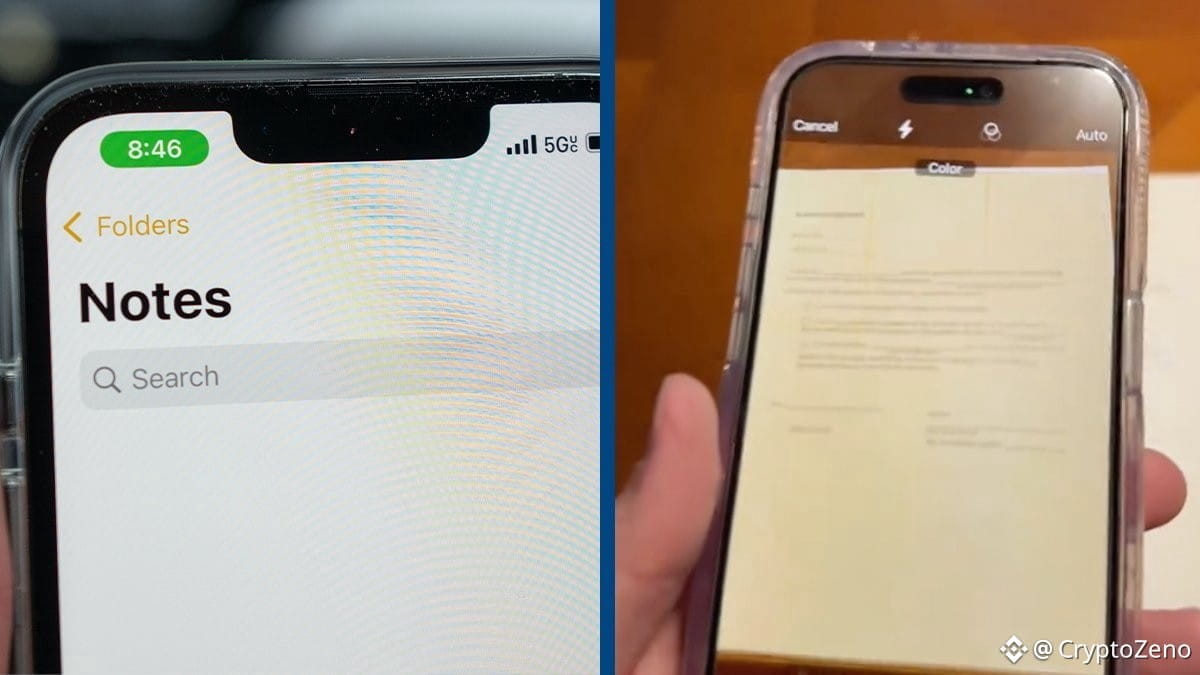
عبارة الاسترداد هي محفظتك. ومن يسيطر عليها يسيطر على كل شيء. لا ينبغي أبدًا تصويرها أو كتابتها في مساحة تخزين سحابية أو حفظها في مديري كلمات المرور أو تخزينها رقميًا بأي شكل من الأشكال. الصيغ المقبولة الوحيدة هي النسخ المادية، ويُفضّل أن تكون نسخًا احتياطية معدنية مقاومة للحريق والماء. ويقلل تخزين نسخ متعددة في مواقع آمنة منفصلة من خطر الاعتماد على نقطة فشل واحدة.
3. افصل التخزين بحسب الوظيفة
كان أكبر خطأ ارتكبته هو استخدام محفظة واحدة لكل شيء. أما الآن، فالتقسيم صار صارمًا. تخزّن المحفظة الباردة الأصول المحتفظ بها على المدى الطويل، ولا تتصل مطلقًا بالتطبيقات عالية المخاطر. وتتولى المحفظة الساخنة المعاملات الاعتيادية. أما المحفظة المؤقتة، فتُستخدم للتفاعل مع التطبيقات اللامركزية التجريبية، وعمليات سكّ الرموز، والعقود المجهولة. وبهذا يُحصر التعرّض للمخاطر. فإذا اختُرقت المحفظة المؤقتة، تبقى المحفظة الأساسية بمنأى عن الضرر. وقد حالت هذه القاعدة وحدها دون خسارة أخرى من خمسة أرقام لاحقًا.
4. الأجهزة ضرورة وليست خيارًا
محافظ المتصفح وحدها لا تكفي لحماية أموال ذات قيمة كبيرة. فمحافظ الأجهزة مثل Ledger وTrezor وKeystone، أو الأجهزة المعزولة عن الشبكة، تقلّص إلى حد كبير أسطح الهجوم عن بُعد. التخزين البارد لا يتعلق بالراحة، بل بإزالة فئات كاملة من المخاطر.
5. افترض أن كل رابط خبيث
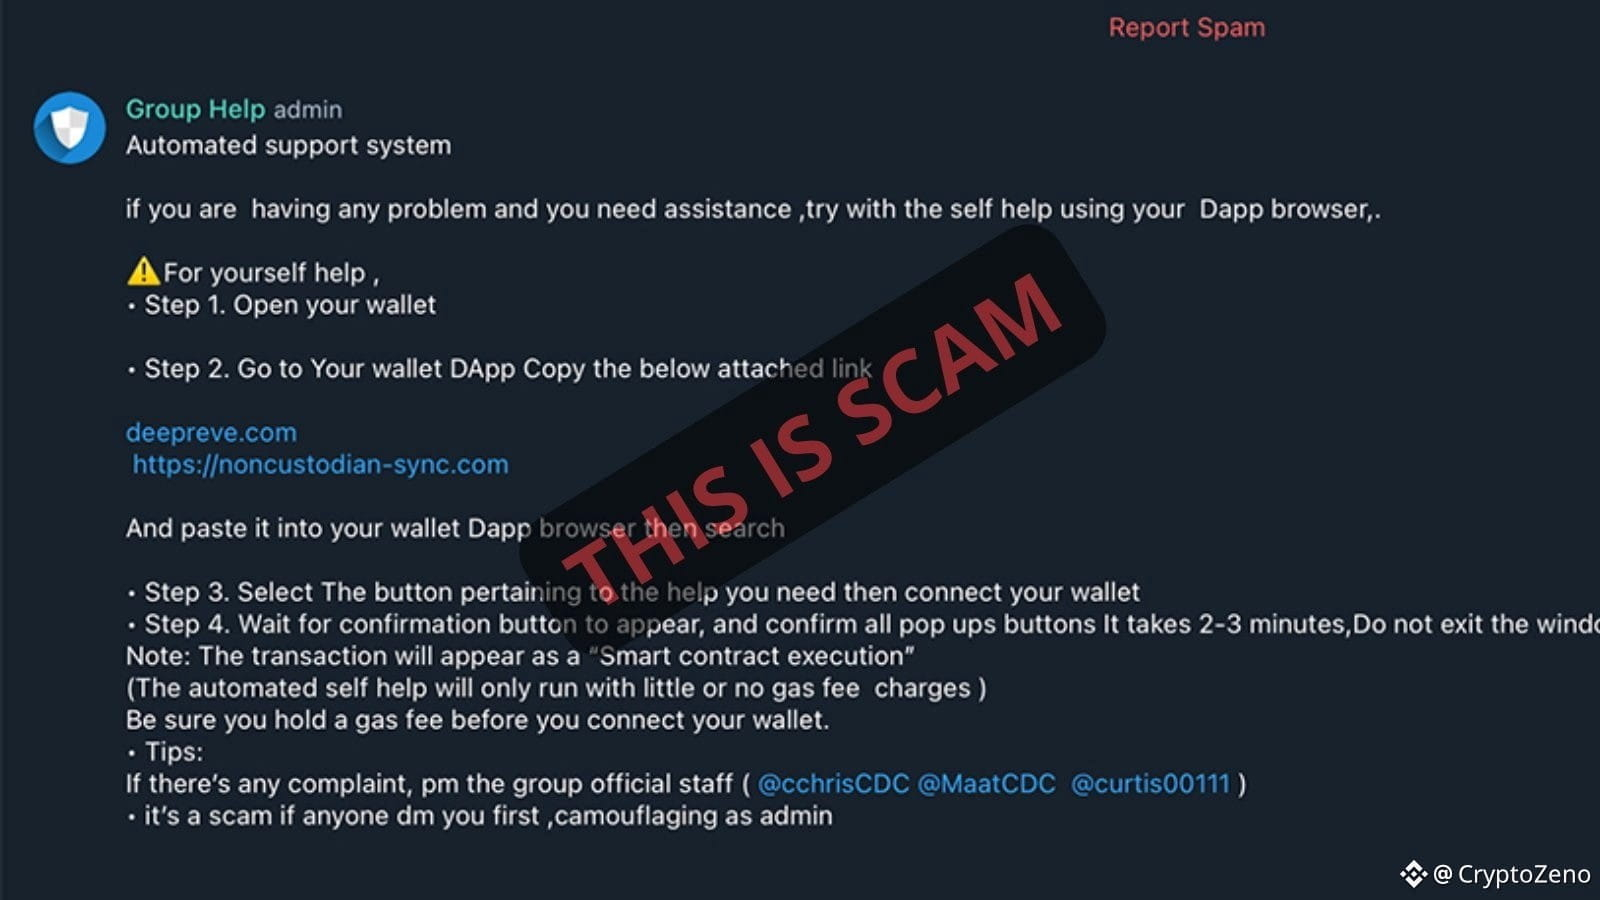
يمكن للمواقع المزيفة أن تحاكي المنصات الشرعية بإتقان. وغالبًا ما تُستغل إعلانات محركات البحث وروابط وسائل التواصل الاجتماعي في الهجمات. لا تصل إلى المنصات المهمة إلا عبر عناوين URL المحفوظة في الإشارات المرجعية. وتحقق من النطاقات بعناية قبل توقيع أي معاملة.
6. تحكّم في أذونات العقود الذكية
يمنح كل تفويض لرمز مميز حق إنفاقه. وينسى كثير من المستخدمين أن هذه الأذونات تظل سارية إلى أجل غير مسمى. ويساعد التدقيق المنتظم في التفويضات غير المستخدمة وإلغاؤها على الحد من التعرّض للمخاطر بدرجة كبيرة. الأمان ليس إعدادًا لمرة واحدة، بل هو صيانة مستمرة.
7. عزّز الحماية على مستوى الحساب
المصادقة الثنائية عبر الرسائل النصية عرضة لهجمات تبديل شرائح SIM. وتوفر تطبيقات المصادقة أو مفاتيح الأمان المادية حماية أقوى. ويجب أن يلتزم كل حساب تداول وبريد إلكتروني وخدمة متصلة بالمعيار نفسه.
8. تخلّص من الاعتماد على الأطراف المقابلة
الأموال المتروكة في منصات التداول ليست تحت سيطرتك. فقد يؤدي تجميد المنصة أو إعسارها أو اختراقها إلى منعك من الوصول إلى أموالك فورًا. الحفظ الذاتي ليس أيديولوجيا، بل إدارة للمخاطر.
9. أنشئ خططًا للتكرار والاسترداد
يجب أن تصمد النسخ الاحتياطية أمام السرقة والحرائق والكوارث الطبيعية. ويناسب ذلك مبدأ 3-2-1: الاحتفاظ بنسخ احتياطية متعددة في مواقع مادية مختلفة، على أن تكون إحداها على الأقل خارج الموقع. بالإضافة إلى ذلك، خطط لترتيبات توريث تتيح للأطراف الموثوقة الوصول إلى الأصول إذا حدث لك مكروه.
10. أجرِ عمليات تدقيق أمنية دورية
مرة كل شهر، راجع سجل المحفظة، وألغِ الأذونات غير الضرورية، وتحقق من سلامة النسخ الاحتياطية، وأعِد تقييم مدى تعرّضك للمخاطر. التهاون هو الثغرة الصامتة التي تكلّفك في نهاية المطاف أغلى ما يمكن.
أصعب درس تعلمته هو أن خطأً واحدًا يكفي في عالم العملات المشفرة. فقد تمحو توقيعة واحدة على عقد خبيث سنواتٍ من الحذر.
لا توجد شبكة أمان. ولا مكتب لاستعادة الأموال. ولا تسامح من سلسلة الكتل.
الأمان ليس منتجًا تشتريه، بل نظام تصممه وعقلية تحافظ عليها.
في عالم العملات المشفرة، لست مستثمرًا فحسب؛ بل أنت البنك والخزنة وفريق الأمن.
#CryptoZeno #ScamAware