日本财务省的网站打不开,三菱日联的网银进了维护,西日本旅客铁道六十个页面一起停了。没有一家被黑。是主动关的。
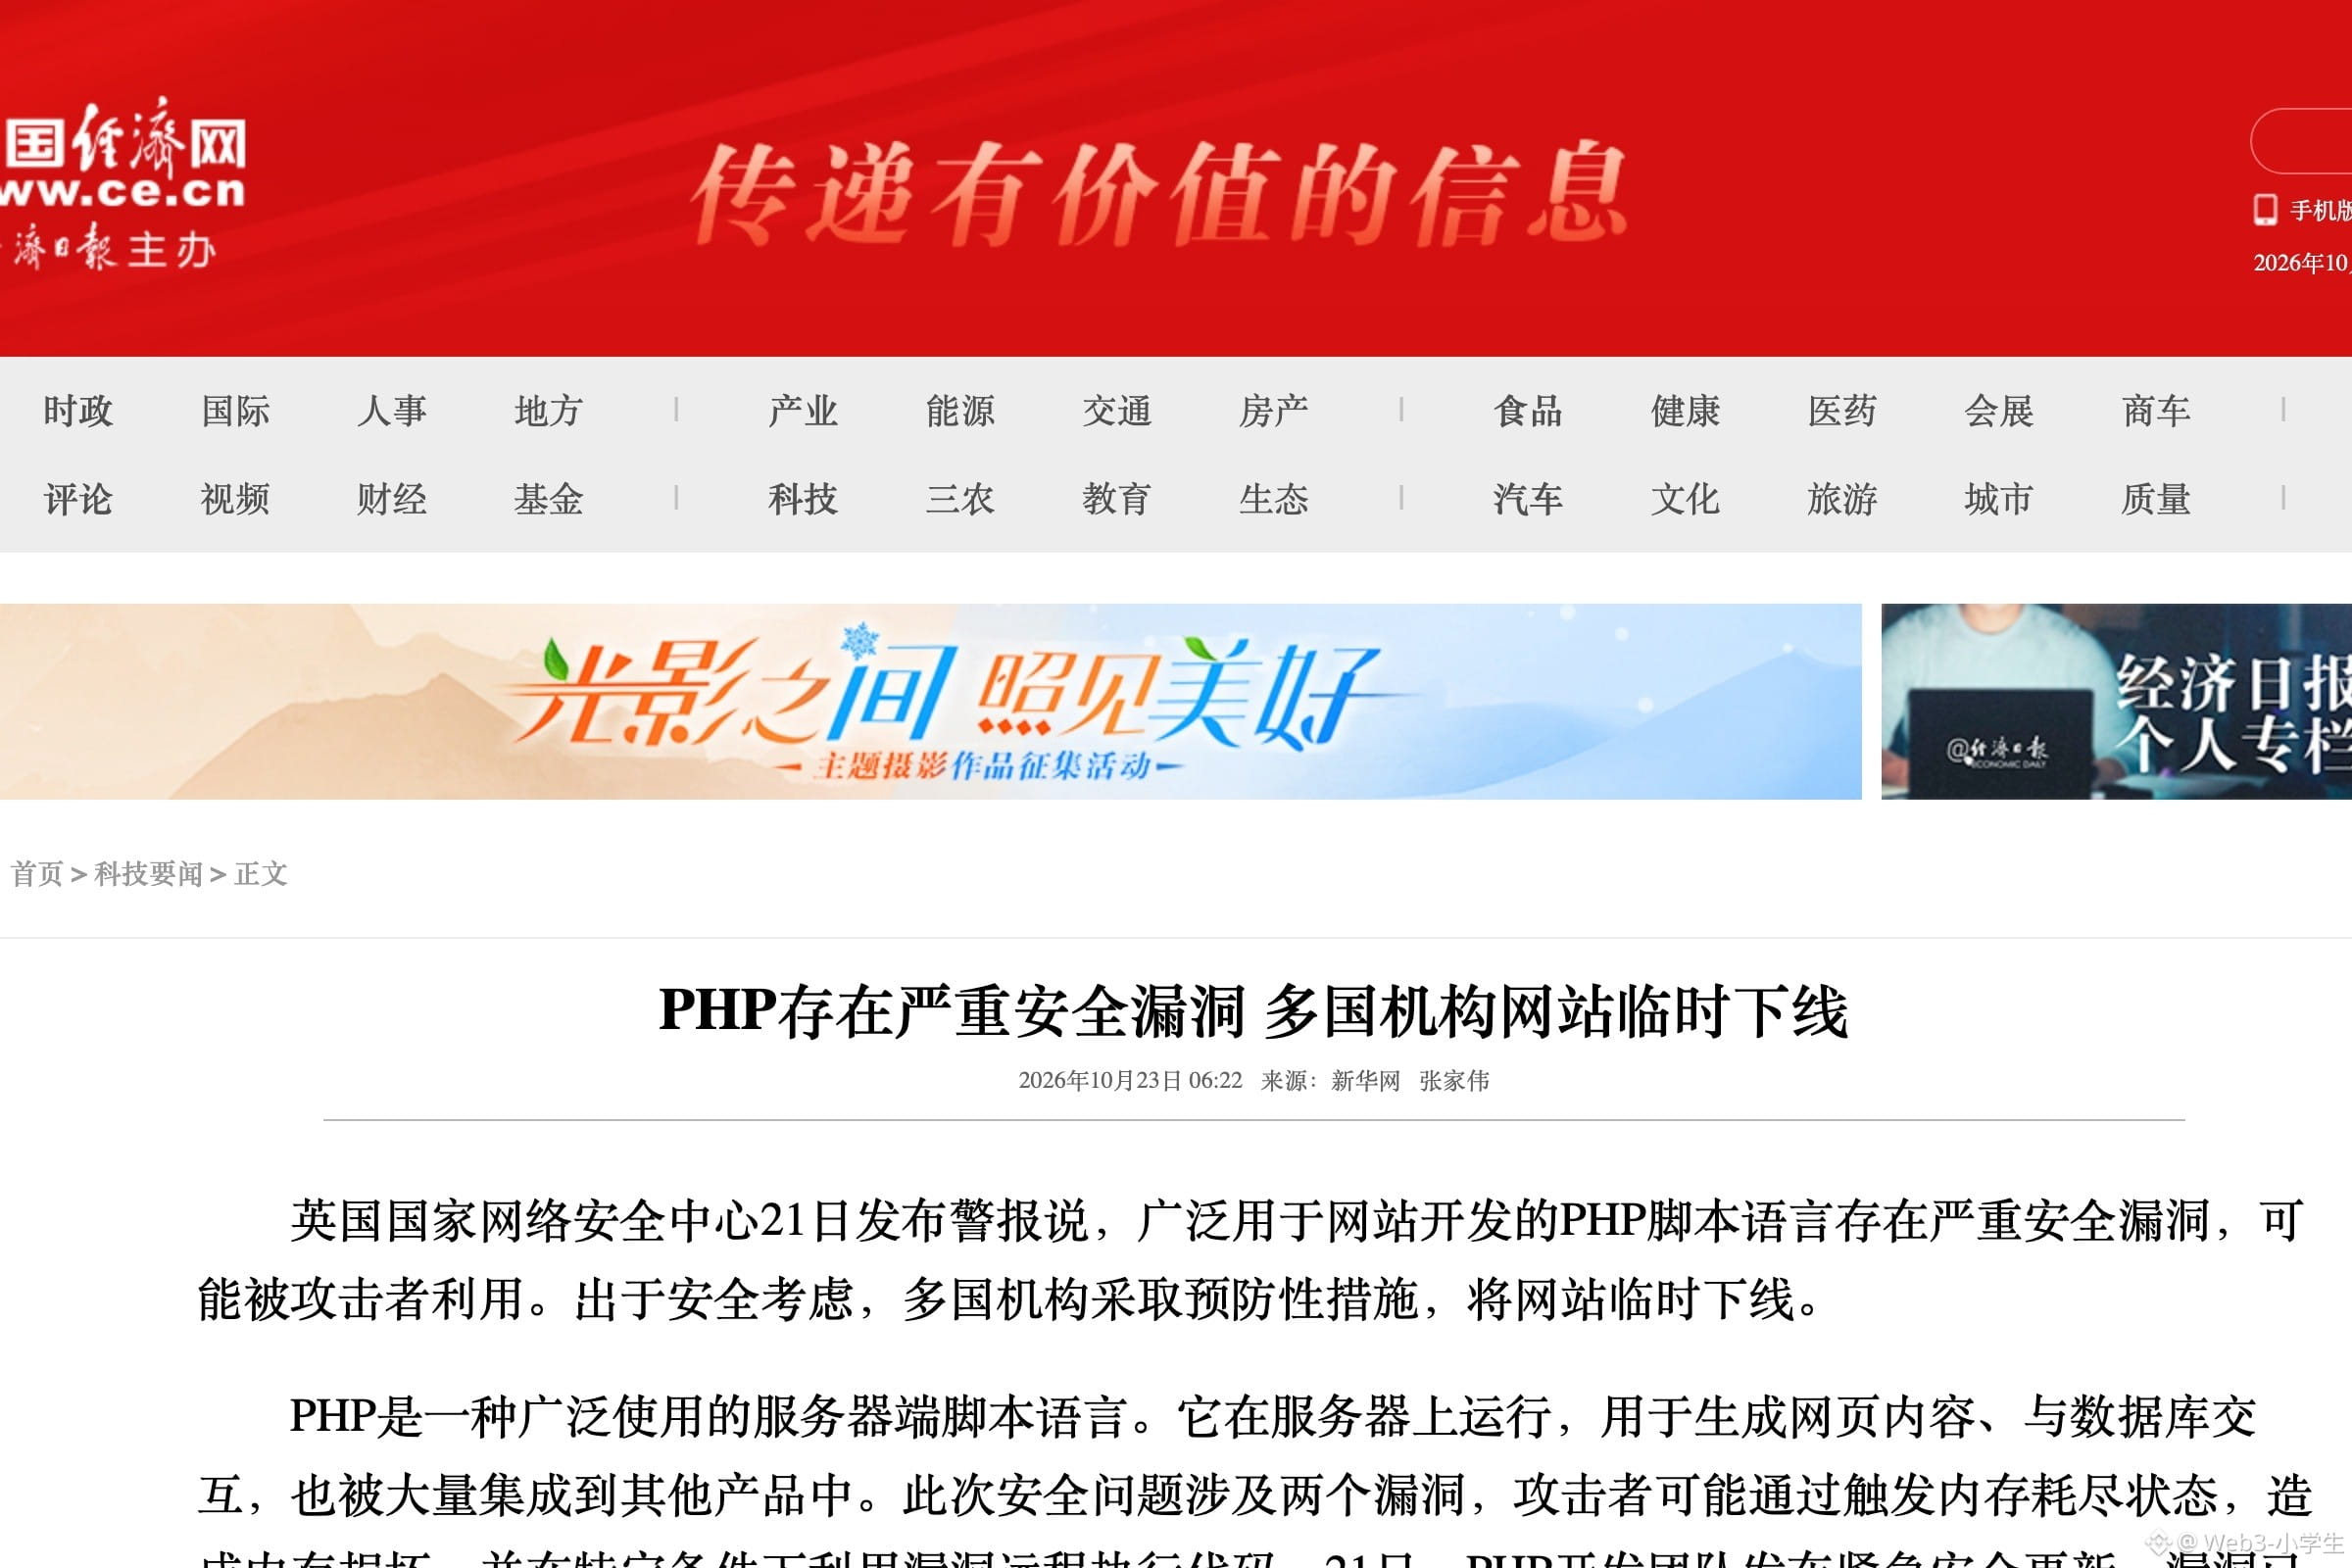
二十一号这天,法国关了,德国关了,荷兰、芬兰、丹麦也关。德国联邦信息技术中心干脆把部分联邦政府网站直接下线,芬兰国营的 Valtori 连夜补完才陆续恢复。日本那边更密,野村证券停了部分系统,全日空暂停退改签受理,气象厅和国税厅的页面也挂了。
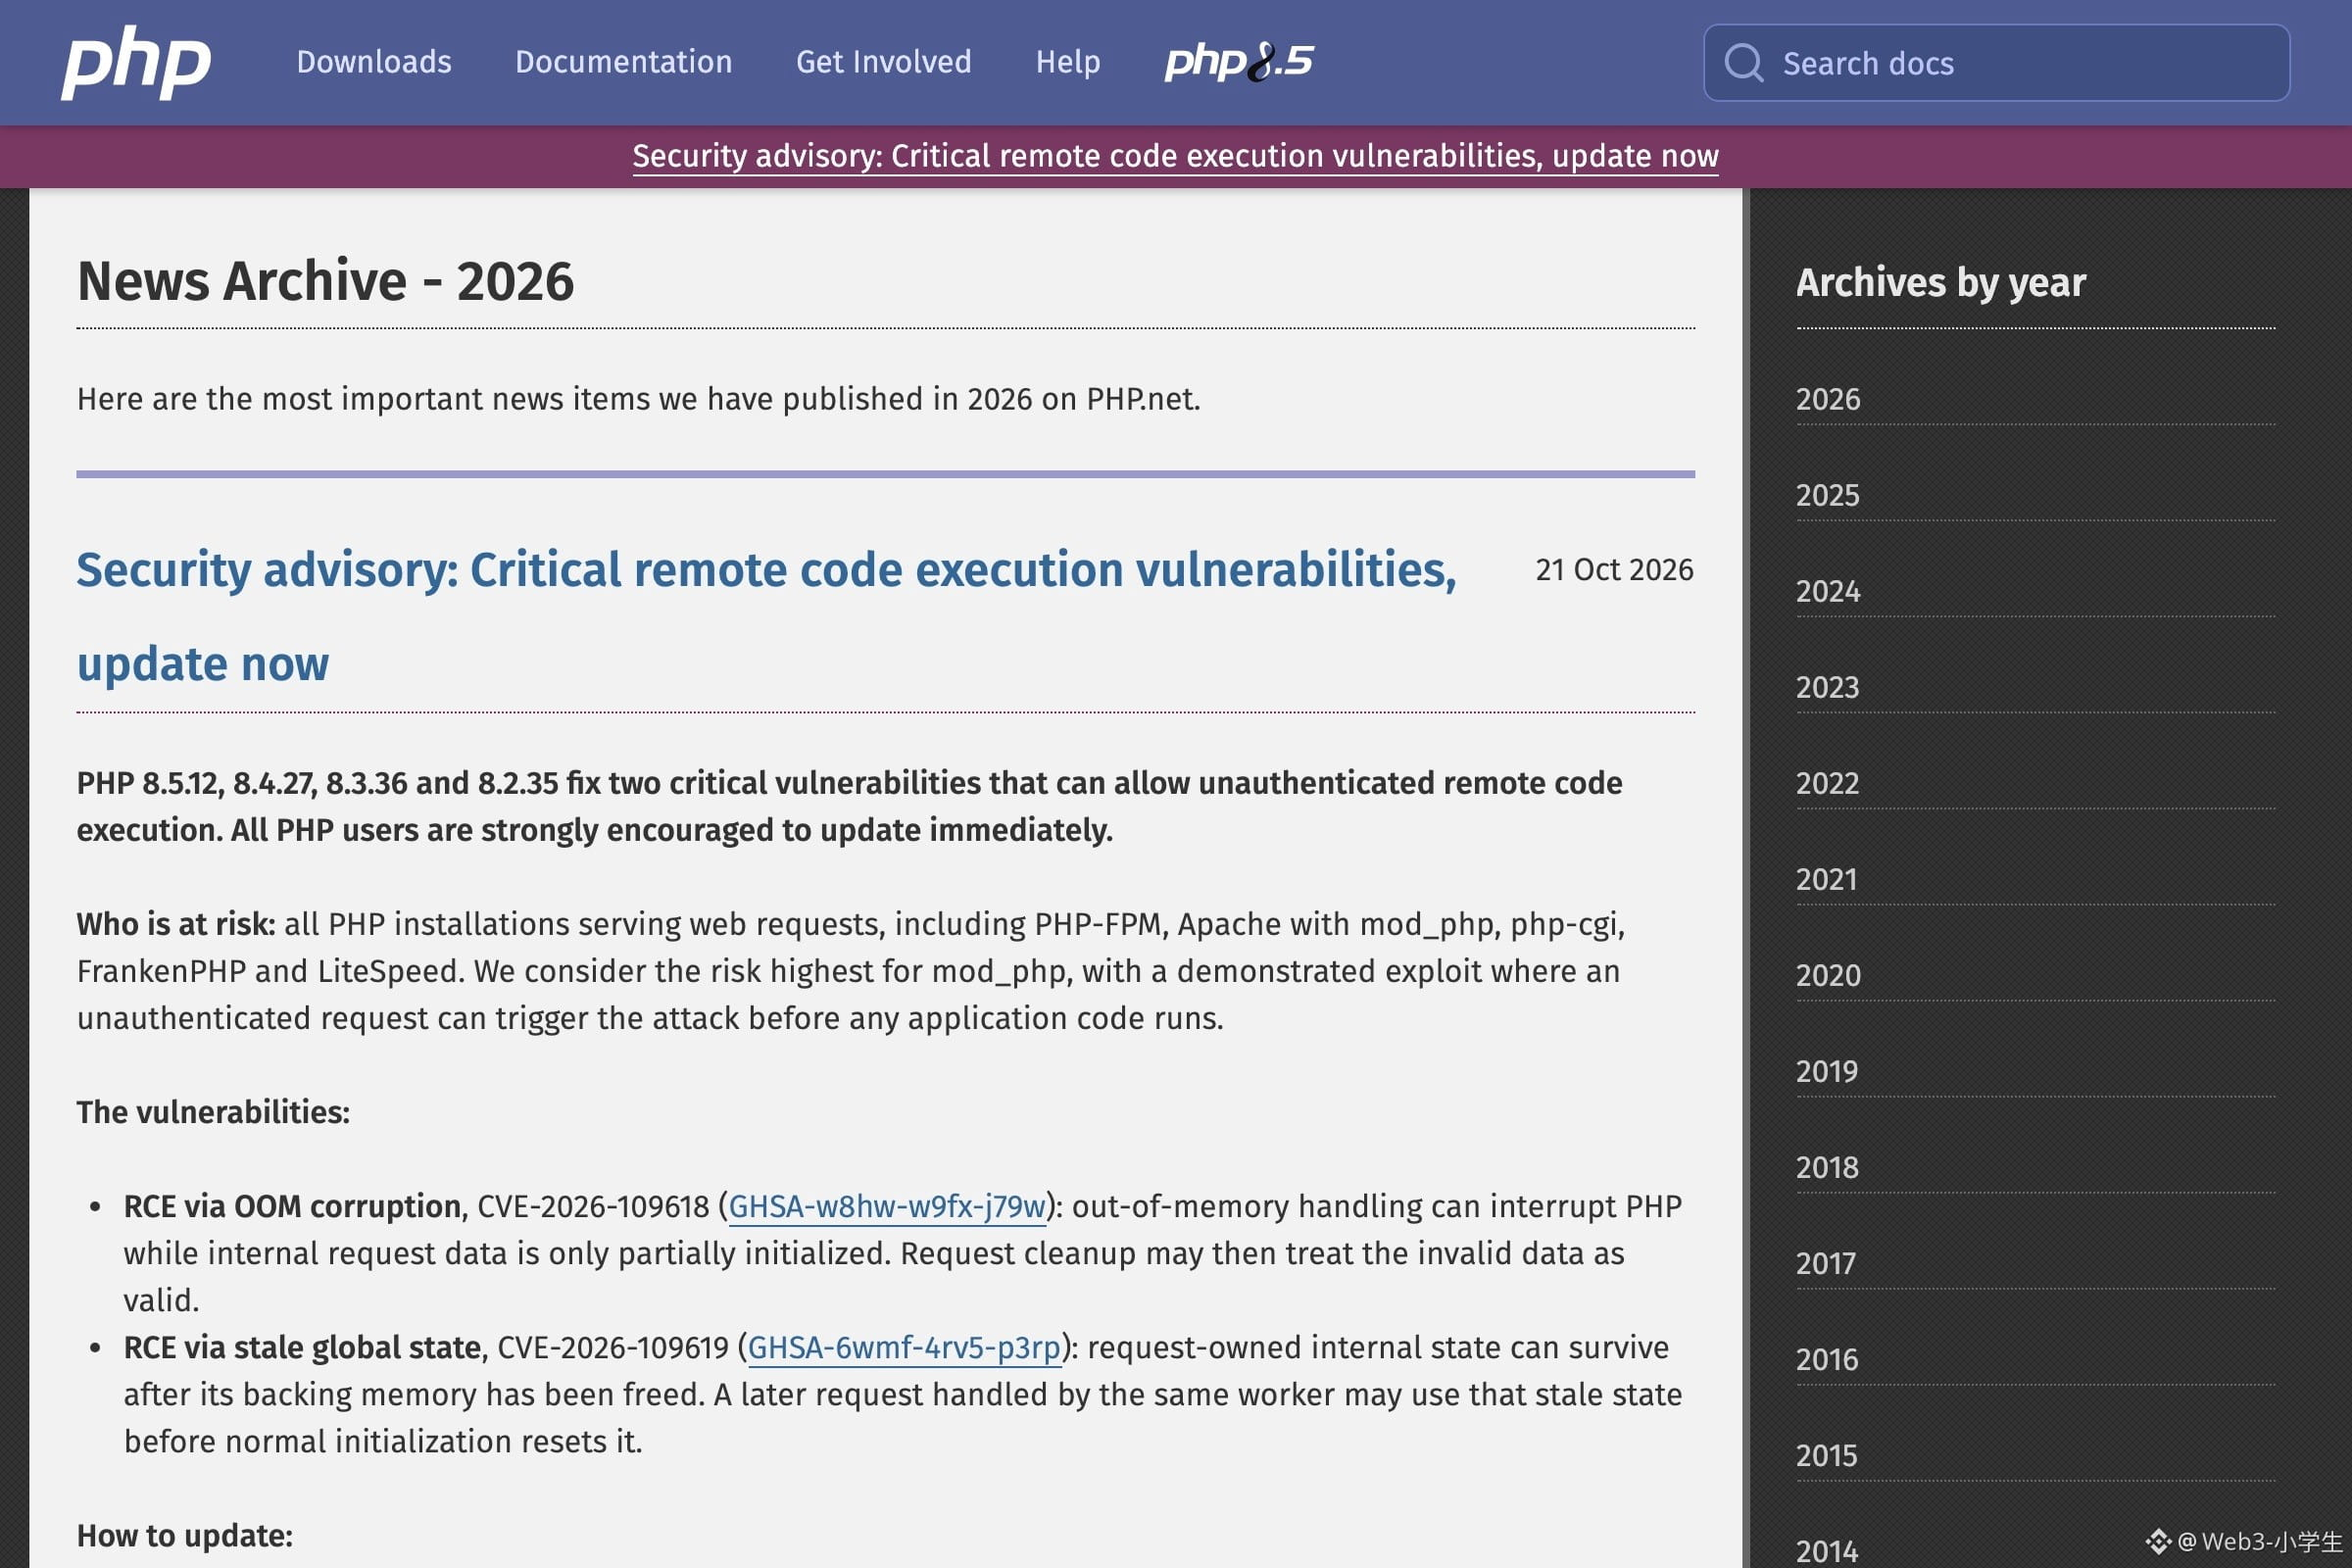
洞在 PHP 里。这门语言撑着全球大约七成网站。当天 PHP 基金会发了紧急安全更新,两条漏洞,编号 2026-109618 和 109619,CVSS 4.0 都打九点二分。未授权的请求就能在服务器上执行代码,最严重的后果是把内存里的密码和令牌一起捞出来。
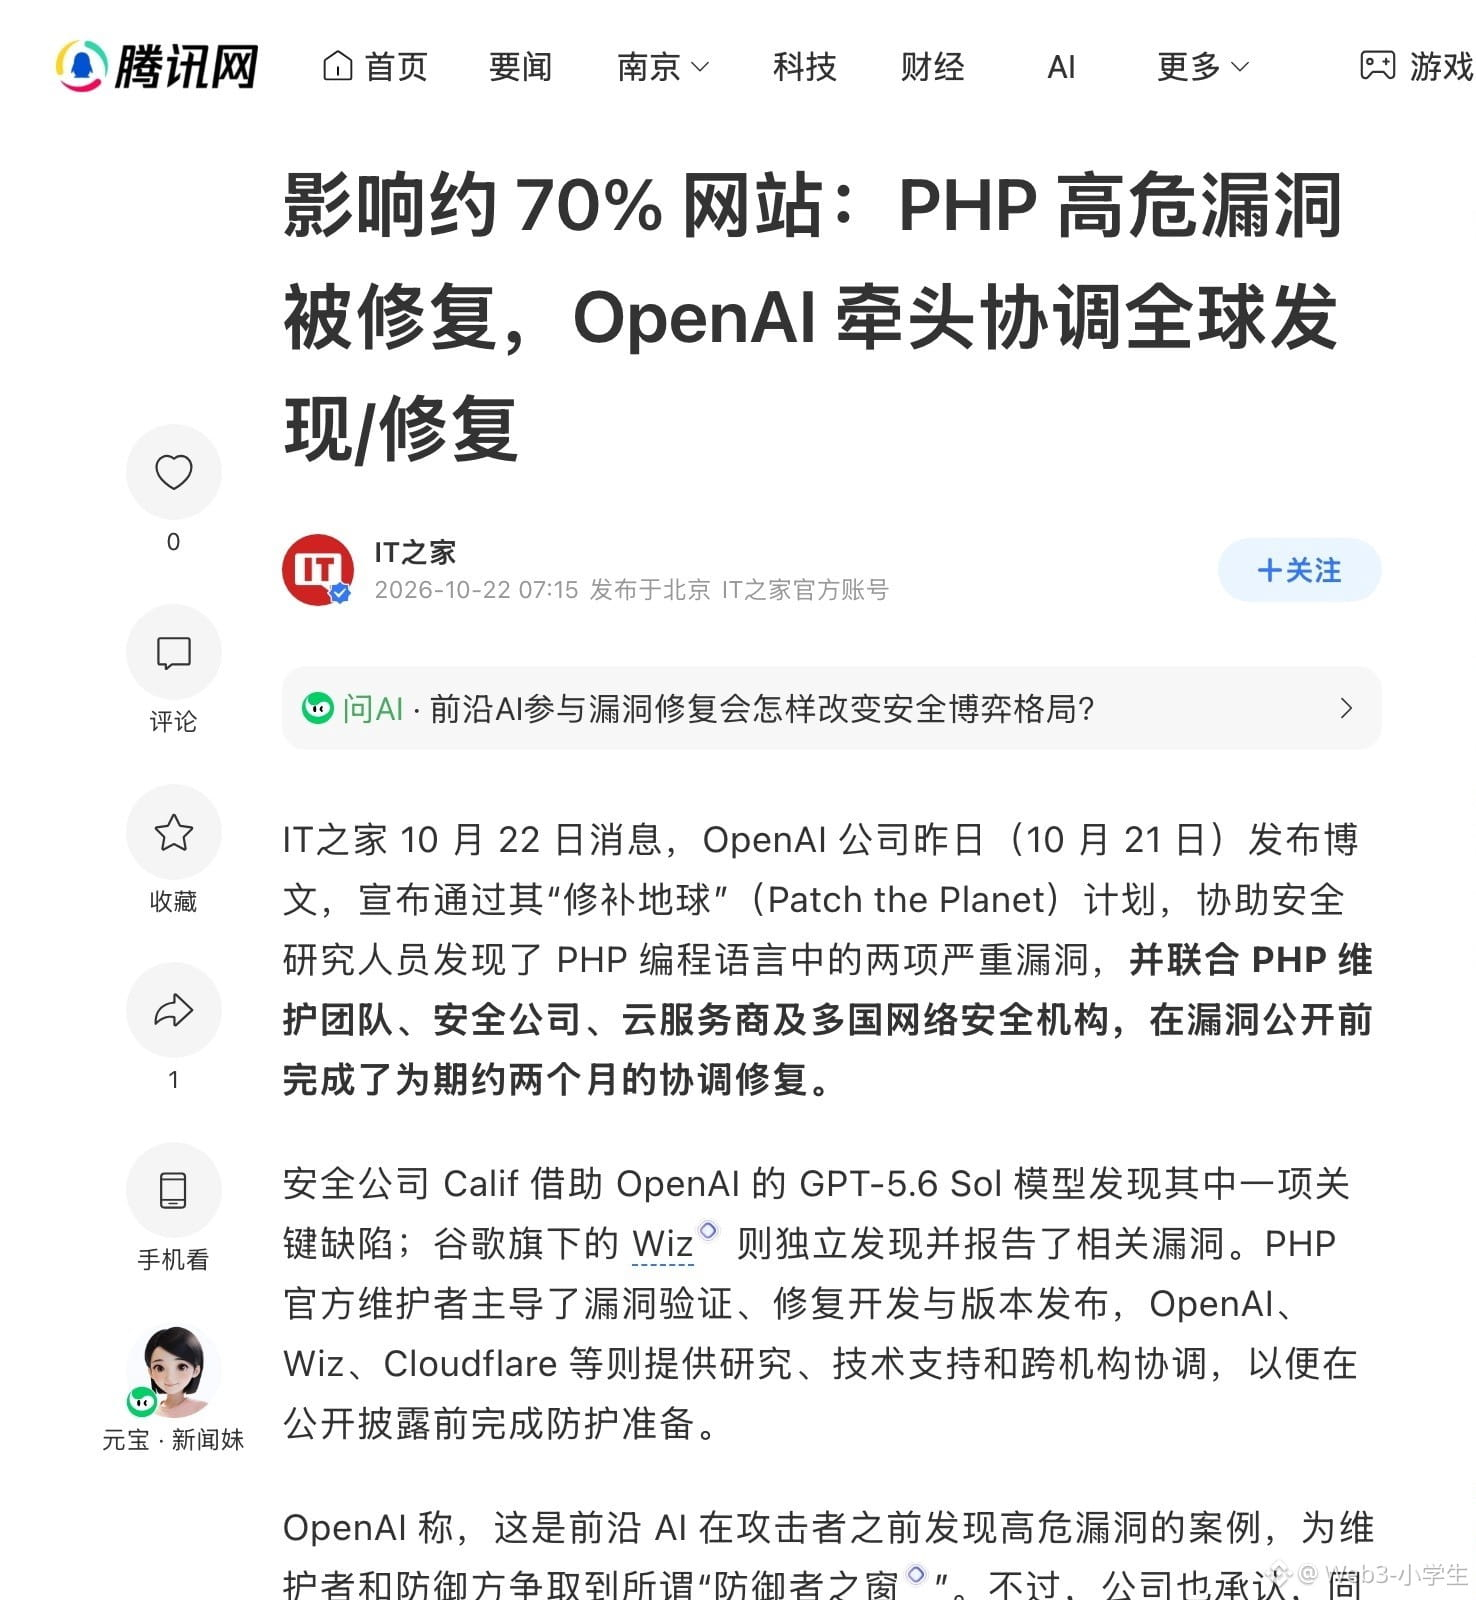
这个洞不是新长出来的。PHP 的维护者在 2024 年就看见了内存处理不对劲的迹象。两年。找不出怎么用,也给不出修法。今年七月三十号,一家叫 Calif 的安全公司受基金会委托开始翻源码,八月十一号他们的研究员 Ryan A. 用 GPT-5.6 Sol 找到了能打的那条路。同一天 OpenAI 独立报了同一个问题,八月二十四号谷歌旗下的 Wiz 补报了另一条。两年僵在那里。十二天破局。
我翻了一遍各家公告,结论落在一个地方。发现漏洞的成本塌了,修补漏洞的成本一点没动。这才是全球一起关机的真正原因。一个跑了十年的系统要换 PHP 大版本,框架要重测,插件要重测,自己写的模块更得重测,打补丁听起来是十分钟的事,落到老站点身上就是半年工期。停机一天,和重写半年,选哪个不用算。
很多人第一反应是这些网站代码写得烂。恰恰相反。PHP 基金会那份公告写得很清楚,风险最高的是 Apache 的 mod_php 模式,未授权的请求能在任何应用代码跑起来之前就触发攻击。写代码的人再小心也没用。洞压根不在你的代码里。
更麻烦的事其实在后面。协调披露靠的是大家守时,原本定的公开日是这个月二十二号。二十号,两个 CVE 编号开始在外面传,还有一份概念验证视频被误发出来。做容器镜像的 Chainguard 提前六个多小时把补丁镜像推了出去,他们的 CEO 丹·洛伦茨说外面已经在打了,按协调披露的条款这时候可以提前发。规矩没坏。是速度把规矩甩开了。
真打起来是什么样,Cloudflare 的数据最清楚。来得很快。CEO 马修·普林斯在 X 上记了时间轴。公开前十个钟头,几千次尝试。四十五分钟后,几万次。两个钟头后,几十万次。到现在是几百万次。
补丁的覆盖面是另一件事。补丁给到的最老一档是 8.2.35,8.1 和更老的版本没有修复包,只能等发行版回移或者整体迁移。更需要补丁的机器,偏偏是补丁够不着的那一批。你猜那批机器是谁在跑?按环球时报的梳理,这两条漏洞的源头能追到二十年前那版 PHP 5.0,那时候装上的系统,有些现在还在跑。
普通人其实不用慌。PHP 跑在服务器上,不跑在你手机里。但有一件事今天就能做。如果你手上有个站,或者公司有站,去问托管商一句 PHP 版本号。低于 8.2 的,连补丁都没给。一点办法没有。看到常逛的网站突然打不开,也别急着骂崩了,可能只是人家先关再说。
这套反应链里有个东西。链上拿不到。传统系统出事,最差的选择是把机器关掉。等它过去。合约部署上链那天,字节码就写死了,没有维护窗口这个选项,除非当初专门留了升级权限,而那个权限本身常常就是最大的那个洞。
这几条漏洞到底有没有在真实攻击里被打中过,没人说得清。攻击尝试几百万次是事实,打进去几次是另一回事,中间隔着的正是那个已经漏了气的保密期。
全球一起关机看着像崩溃。其实是所有人同时算了一笔账,然后做了同一个选择。修,来不及。不修,赔不起。关,最便宜。
#美股 #比特币 #币安广场 $QQQB $GOOGLB $BTC
二十一号这天,法国关了,德国关了,荷兰、芬兰、丹麦也关。德国联邦信息技术中心干脆把部分联邦政府网站直接下线,芬兰国营的 Valtori 连夜补完才陆续恢复。日本那边更密,野村证券停了部分系统,全日空暂停退改签受理,气象厅和国税厅的页面也挂了。
洞在 PHP 里。这门语言撑着全球大约七成网站。当天 PHP 基金会发了紧急安全更新,两条漏洞,编号 2026-109618 和 109619,CVSS 4.0 都打九点二分。未授权的请求就能在服务器上执行代码,最严重的后果是把内存里的密码和令牌一起捞出来。
这个洞不是新长出来的。PHP 的维护者在 2024 年就看见了内存处理不对劲的迹象。两年。找不出怎么用,也给不出修法。今年七月三十号,一家叫 Calif 的安全公司受基金会委托开始翻源码,八月十一号他们的研究员 Ryan A. 用 GPT-5.6 Sol 找到了能打的那条路。同一天 OpenAI 独立报了同一个问题,八月二十四号谷歌旗下的 Wiz 补报了另一条。两年僵在那里。十二天破局。
我翻了一遍各家公告,结论落在一个地方。发现漏洞的成本塌了,修补漏洞的成本一点没动。这才是全球一起关机的真正原因。一个跑了十年的系统要换 PHP 大版本,框架要重测,插件要重测,自己写的模块更得重测,打补丁听起来是十分钟的事,落到老站点身上就是半年工期。停机一天,和重写半年,选哪个不用算。
很多人第一反应是这些网站代码写得烂。恰恰相反。PHP 基金会那份公告写得很清楚,风险最高的是 Apache 的 mod_php 模式,未授权的请求能在任何应用代码跑起来之前就触发攻击。写代码的人再小心也没用。洞压根不在你的代码里。
更麻烦的事其实在后面。协调披露靠的是大家守时,原本定的公开日是这个月二十二号。二十号,两个 CVE 编号开始在外面传,还有一份概念验证视频被误发出来。做容器镜像的 Chainguard 提前六个多小时把补丁镜像推了出去,他们的 CEO 丹·洛伦茨说外面已经在打了,按协调披露的条款这时候可以提前发。规矩没坏。是速度把规矩甩开了。
真打起来是什么样,Cloudflare 的数据最清楚。来得很快。CEO 马修·普林斯在 X 上记了时间轴。公开前十个钟头,几千次尝试。四十五分钟后,几万次。两个钟头后,几十万次。到现在是几百万次。
补丁的覆盖面是另一件事。补丁给到的最老一档是 8.2.35,8.1 和更老的版本没有修复包,只能等发行版回移或者整体迁移。更需要补丁的机器,偏偏是补丁够不着的那一批。你猜那批机器是谁在跑?按环球时报的梳理,这两条漏洞的源头能追到二十年前那版 PHP 5.0,那时候装上的系统,有些现在还在跑。
普通人其实不用慌。PHP 跑在服务器上,不跑在你手机里。但有一件事今天就能做。如果你手上有个站,或者公司有站,去问托管商一句 PHP 版本号。低于 8.2 的,连补丁都没给。一点办法没有。看到常逛的网站突然打不开,也别急着骂崩了,可能只是人家先关再说。
这套反应链里有个东西。链上拿不到。传统系统出事,最差的选择是把机器关掉。等它过去。合约部署上链那天,字节码就写死了,没有维护窗口这个选项,除非当初专门留了升级权限,而那个权限本身常常就是最大的那个洞。
这几条漏洞到底有没有在真实攻击里被打中过,没人说得清。攻击尝试几百万次是事实,打进去几次是另一回事,中间隔着的正是那个已经漏了气的保密期。
全球一起关机看着像崩溃。其实是所有人同时算了一笔账,然后做了同一个选择。修,来不及。不修,赔不起。关,最便宜。
#美股 #比特币 #币安广场 $QQQB $GOOGLB $BTC