علّق مؤسس Binance، CZ، بأن الأدلة تشير إلى هجوم على سلسلة التوريد استهدف مورّدًا واحدًا على نطاق محدود، بدلًا من وجود خلل يؤثر في خط منتجات Ledger بأكمله.
3. تغييرات غير مألوفة في CryptoBilis
3.1 تغيير الملكية
تشير سجلات الشركة إلى أن شخصًا يُدعى جيامينغ، وعنوانه المسجّل في مقاطعة هيلونغجيانغ الصينية، كان يمتلك 100% من أسهم CryptoBilis حتى 3 أغسطس.
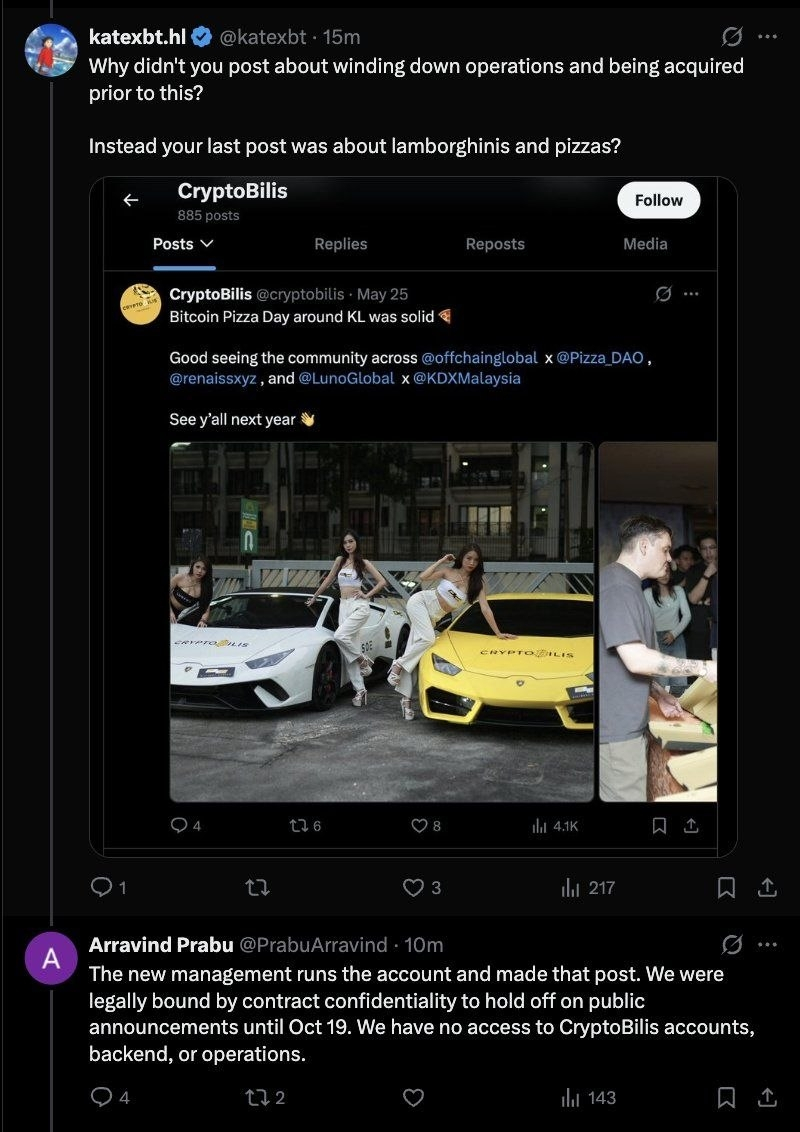
وأكد الشريك المؤسس السابق أن عملية الاستحواذ أُنجزت في مارس، وأن المالك السابق انسحب من جميع الأدوار التشغيلية والإدارية والتنظيمية. وصرّح هذا المؤسس، الذي لم يعد لديه حق الوصول إلى العمليات منذ البيع، قائلًا: «لم نعد جزءًا من الشركة»، ودعا الإدارة الحالية إلى التحلي بالشفافية.
3.2 لم تثبت صلة بالهجوم
في هذه المرحلة، لا يوجد دليل قاطع يثبت وجود صلة مباشرة بين تغيير ملكية CryptoBilis واختراقات المحافظ.
4. اكتشاف مارك كاربيليس وحدةً مزروعة
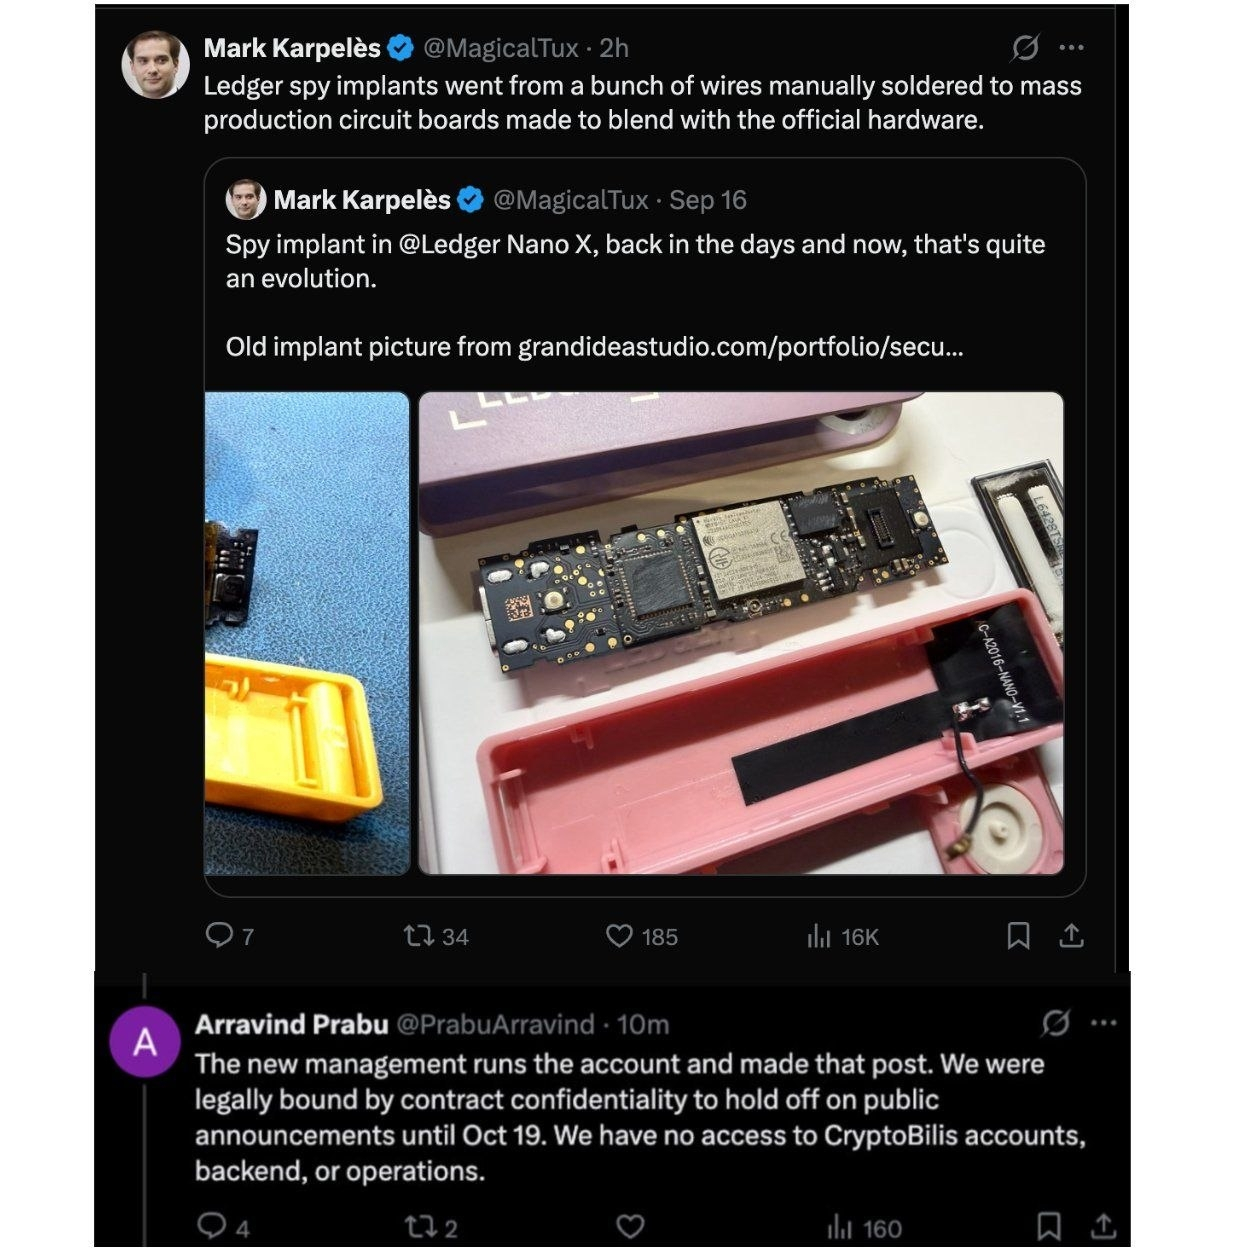
كشف مارك كاربيليس، الرئيس التنفيذي السابق لشركة Mt. Gox، أن جهاز Ledger مصدره ماليزيا، فحصه، احتوى على وحدة تجسس مشتبه بها.
4.1 التفاصيل التقنية
أُخفيت الوحدة في موضع الحشوة الأصلية للشاشة، واشتملت على المكونات التالية:
· مكوّن اتصال LTE
· هوائي
· شريحة eSIM
· متحكّم دقيق موصول بناقل SPI في جهاز Ledger
4.2 مبدأ الهجوم
بحسب كاربيليس، تحلّل الوحدة المزروعة المحتوى المعروض على الشاشة، وتسجّل عبارة الاسترداد في اللحظة التي تُعرض فيها للمستخدم، ثم ترسلها إلى طرف ثالث عبر شبكة LTE. بعد ذلك، يستطيع المهاجم مراقبة عناوين محافظ الضحية واختيار اللحظة المناسبة لتحويل الأصول.
مشكلة رئيسية: بما أن العنصر الآمن الأصلي يظل سليمًا، فقد يتعذّر على آلية التحقق الرسمية من أصالة Ledger اكتشاف هذا النوع من التعديل المادي.