



كيف تسلل محقق إلى نقابة حرّكت أكثر من 1.000 مليار دولار من عائدات اختراقات كورية شمالية
نشر محقق في مجال البلوك تشين #zachxbt كيف تسلل إلى نقابة إجرامية صينية، قال إن تحقيقه كشف أنها غسلت أكثر من 1.000 مليار دولار من عائدات عدة عمليات استغلال ثغرات نُسبت إلى مجموعة لازاروس المرتبطة بكوريا الشمالية.
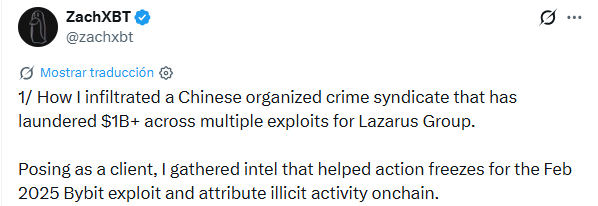
بعد سرقة 1.500 مليار دولار من بايبت في فبراير 2025 (المنسوبة إلى مجموعة TraderTraitor)، رصد أكثر من 15 حسابًا على تيليغرام وديسكورد تطلب المساعدة في تنفيذ أوامر مرتبطة بأموال مسروقة. وتظاهر بأنه عميل، وتواصل مع وسيط يستخدم الاسم المستعار «Jimmy Green»، وفي 6 مارس 2025 دفع مقدمًا 349.700 USDC لاستبدالها بعملة USDT على شبكة ترون.
كان العنوان الذي أعطاه له Jimmy ممولًا برسوم الغاز من محفظة أمكن تتبّعها إلى الأموال المسروقة من Bybit، كما كان مدرجًا على القائمة السوداء العلنية المرتبطة بالهجوم.
ولكسب ثقته، أتمّ عدة معاملات أخرى ووافق على خسارة 5% في كل طلب، من دون أي ضمانة بأن الوسيط لن يختفي بالأموال. وأطلعه Jimmy مسبقًا على تحركات الأموال (مثلًا، أخبره بأنها ستنتقل إلى Solana قبل يوم من حدوث ذلك)، وقال إن فريقه غسل معظم مبلغ 1.5 مليار دولار المسروق من Bybit، ووصف عملية مقرها هونغ كونغ والبر الرئيسي للصين.
تطابقت لقطة شاشة لعملية جسر، من حيث المبلغ والوقت، مع طلب على THORChain. وكشفت ثلاثة عناوين على Solana عن مجموعة تضم أكثر من 12 مليون دولار من الأموال المسروقة في هجوم Bybit؛ ثم جمّدت Tether مبلغ 442,000 USDT من تلك المجموعة. استخدمت عملية غسل الأموال التنقل بين سلاسل الكتل ( #BTC , #ETH , #solana و#Tron )، إلى جانب طريقة جديدة تعتمد على مجمعات Uniswap لرموز غير سائلة.
وربط المصدر نفسه تجميدًا آخر لمبلغ 332,000 USDC من الأموال المسروقة في هجوم Poloniex، إضافة إلى 3 ملايين دولار من الاحتيال، تتبّعها ZachXBT إلى محفظة ساخنة تابعة لـHuione Guarantee، وهي خدمة فُرضت عليها عقوبات لاحقًا. وقدّم المحقق النتائج فورًا إلى محققين من القطاع الخاص وإلى جهات إنفاذ القانون المعنية بالقضية، ولذلك لم يتمكن من نشرها في وقت سابق. ويقول إنه ساهم منذ عام 2022 في تجميد أكثر من 75 مليون دولار مرتبطة بحوادث منسوبة إلى كوريا الشمالية.


