


إخفاق أمني جديد في بروتوكول معاملات عبر السلاسل NEAR Intents، حيث تم سرقة أصول بقيمة تقارب 3.8 مليون دولار.
صرّح فريق NEAR Intents بأن الحادثة نجمَت عن وجود ثغرة أثناء تفاعل بنيته الأساسية لإيداع/سحب Omni مع العقود الذكية الخاصة بـ NEAR Intents. وذكر الفريق أنه أوقف الخدمة بعد اكتشاف نشاط غير طبيعي، وأضاف أن الثغرة في جهة العقد قد تم إصلاحها خلال نحو ساعة من اكتشافها، وأن المستخدمين المتأثرين سيحصلون على تعويض كامل.
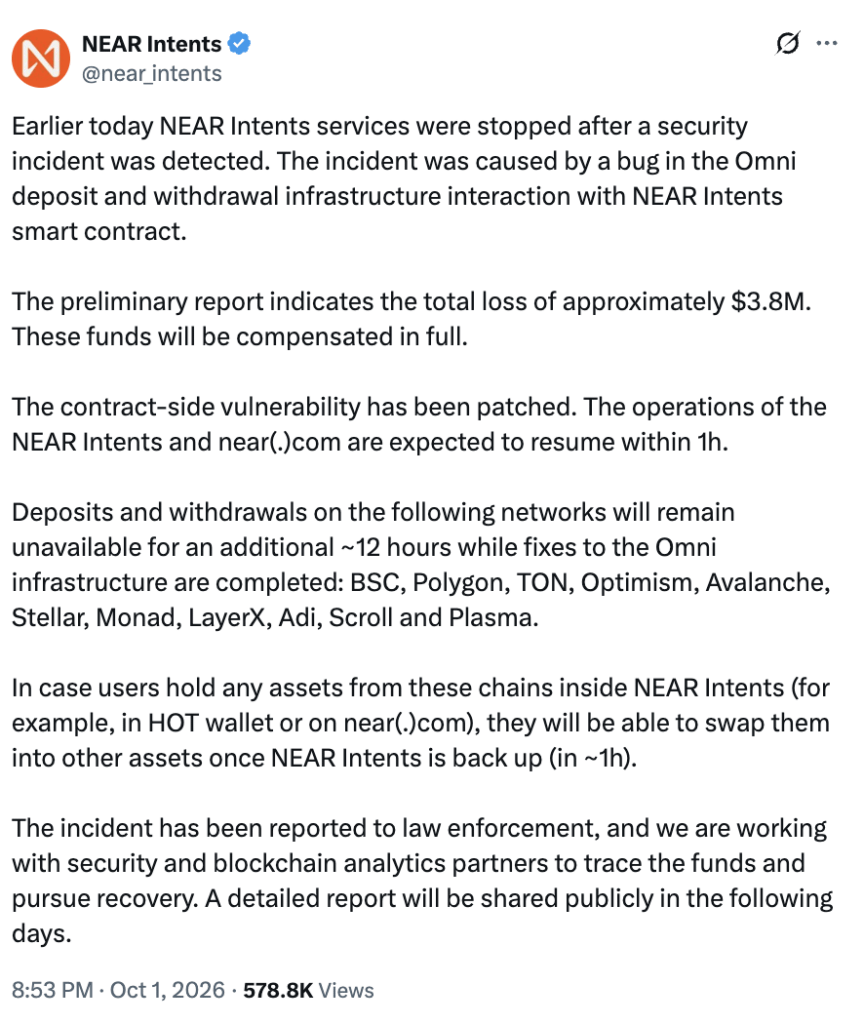
أكد المؤسسون المشاركون في NEAR Illia Polosukhin أيضًا أن نطاق تأثير هذه الحادثة يتركز بشكل أساسي على أصول USDT على BNB Chain، ولم تتأثر شبكة NEAR الرئيسية ولا رمز NEAR ولا التطبيقات الأخرى بشكل مباشر.
سُحب نحو 3.865 مليون USDT على 5 دفعات
وأشارت شركة تحليل السلاسل Bitquery، بعد تتبّعها للحادثة، إلى أن المهاجم سحب نحو 3.865 مليون USDT على 5 دفعات من عنوان خزينة على BNB Chain تستخدمه NEAR Intents، بين مساء 30 سبتمبر و1 أكتوبر، واستغرقت العملية برمتها نحو 6 ساعات.
حُوّلت الأموال لاحقًا إلى BNB، ثم وُزّعت على عشرات العناوين الجديدة. وأفادت Bitquery بأنها تمكّنت، حتى بعد ظهر 1 أكتوبر، من تتبّع وجهة نحو 99% من الأموال المسروقة، حيث:
حُوّل نحو 76% إلى 34.69 BTC، ووُزّع على 4 عناوين لبيتكوين؛
تدفّق نحو 802 ألف دولار إلى عنوان على KuCoin؛
وحُوّل نحو 90 ألف دولار إلى أصول مرتبطة بـ Monero.
ZachXBT: تدفّق الأموال غير المعتاد إلى KuCoin، ثم نُقلت عبر السلاسل إلى Bitcoin
رصد محقق السلسلة ZachXBT في وقت مبكر تدفقات خارجة غير طبيعية من المحفظة الساخنة لـ NEAR Intents على BNB Chain، وأشار إلى أن الأموال أُرسلت لاحقًا إلى KuCoin، ثم نُقلت عبر السلاسل إلى Bitcoin.
لكن KuCoin لم تؤكد علنًا حتى الآن ما إذا كانت قد جمّدت الحسابات أو الأموال المعنية. وذكرت وسائل إعلام أجنبية أنها تواصلت مع KuCoin للاستفسار، لكنها لم تتلقَّ ردًا فوريًا.
شهدت الحادثة تطورًا جديدًا اليوم، 2 أكتوبر. وقال المدير العام لـ NEAR Intents، Alex Shevchenko، إن الفريق حدّد هوية المهاجم، ووجّه إليه رسالة علنية قائلًا: «نعرف الآن من أنت». كما قدّم الفريق عناوين لإعادة الأموال بعملات BTC وBNB وSolana، ومنح المهاجم 48 ساعة لإعادة الأموال عبر آلية «الإفصاح المسؤول» (responsible disclosure). وقال الفريق إن هذه المهلة ستنتهي بعد ذلك.
استعادت NEAR Intents خدماتها، لكن بعض وظائف التداول عبر السلاسل لا تزال مقيّدة
استعادت NEAR Intents وnear.com خدماتهما الرئيسية بعد إصلاح الثغرة. لكن عمليات الإيداع والسحب على 11 شبكة كانت مقيّدة في بداية الحادثة، ومنها BNB Chain وPolygon وOptimism، وقدّر الفريق حينها أن استعادة الخدمات تدريجيًا ستستغرق نحو 12 ساعة إضافية. وحتى 2 أكتوبر، استعادت NEAR Intents جزءًا من خدماتها.
كما أفادت NEAR Intents بأنها تعمل مع جهات إنفاذ القانون وشركات تحليل السلاسل لتتبّع الأموال، وستنشر تقريرًا كاملًا عن الحادثة لاحقًا.
NEAR Intents هو نظام تداول عبر السلاسل قائم على النوايا (intent-based trading system) ضمن منظومة NEAR، وتتمثل مهمته الرئيسية في تمكين المستخدمين من مبادلة الأصول بين سلاسل الكتل المختلفة. ويستخدم بنية تحتية مثل Omni Bridge لمعالجة عمليات الإيداع والسحب بين السلاسل المختلفة. وتُظهر الوثائق الرسمية لـ NEAR أن Omni Bridge هو جسر التسوية الرئيسي للتداول عبر السلاسل لدى NEAR Intents، ويتولى نقل الأصول من وإلى شبكات متعددة، منها Bitcoin وEthereum وArbitrum وBase وSolana وTON.
وقعت هذه الثغرة في طبقة الإيداع والسحب الخاصة بـ Omni وفي تفاعلها مع العقد الذكي لـ NEAR Intents، ولم يكن السبب اختراق طبقة الإجماع في NEAR أو شبكة NEAR الرئيسية نفسها.
كان رد فعل السوق على الحادثة مباشرًا إلى حد كبير. فبعد الكشف عنها، تراجع سعر NEAR في وقت ما بنحو 6.7% إلى 9% خلال يوم واحد، وانخفض إلى نحو 4.9 دولارات. ووفقًا لأحدث بيانات CoinGecko حتى 2 أكتوبر، بلغ سعر NEAR نحو 4.98 دولارات، وبلغ حجم التداول خلال 24 ساعة نحو 1.47 مليار دولار؛ فيما ظل مرتفعًا بنحو 12.8% خلال الأيام السبعة الماضية.
جاء توقيت الحادثة حساسًا على نحو خاص. فقبل نحو شهر ونصف فقط، أعلنت NEAR Intents أن حجم تداولاتها عبر السلاسل على المنصة تجاوز 25 مليار دولار. ويُظهر مستكشف NEAR Intents حاليًا أن إجمالي حجم التداول على المنصة تجاوز 30 مليار دولار، فيما يتراوح حجم التداول على مدار 24 ساعة بين نحو 80 و160 مليون دولار.
بمعنى آخر، لم يعد هذا بروتوكولًا تجريبيًا صغيرًا. فعندما تعالج أنظمة التداول عبر السلاسل أصولًا بمليارات، أو حتى عشرات المليارات من الدولارات، يمكن لثغرة صغيرة في طبقة الإيداع والسحب أن تتحول سريعًا إلى حادثة تكلف ملايين الدولارات.
وكشف تتبّع Bitquery عن تفصيل يثير سخرية مريرة: فبعد سرقة الأموال، استُخدم نحو 822 ألف دولار من الأموال المسروقة لإجراء مبادلة عبر السلاسل من خلال NEAR Intents نفسها؛ أي إن المخترق سرق الأموال من NEAR Intents، ثم استخدم NEAR Intents لتحويل الأموال المسروقة.
وهذا يبرز الوجهين المتناقضين لـ«التداول عبر السلاسل». فهو يسهّل على المستخدمين العاديين مبادلة الأصول بين سلاسل الكتل المختلفة؛ لكن هذه السهولة نفسها قد تتيح للمهاجمين تقسيم الأصول المسروقة ونقلها عبر السلاسل وتحويلها بسرعة أكبر.
نُشر هذا المقال لأول مرة على (區塊客): «اختراق NEAR Intents وسرقة أكثر من 3.8 مليون دولار! تحويل الأموال إلى KuCoin لاستبدالها بـ BTC، والفريق يقول إنه حدّد المخترق ويمنحه 48 ساعة لإعادة الأموال»