لقد تعمّقت أكثر في نهج DIA للتحقق من مصادر الـ oracle، وأعتقد أن السؤال الأكثر إثارة للاهتمام أكبر من مجرد:
“كيف تحصل على البيانات على السلسلة (onchain)؟”
بل هو:
“إلى أي مدى يمكن التحقق بشكل مستقل من الرحلة من المصدر حتى القيمة النهائية؟”
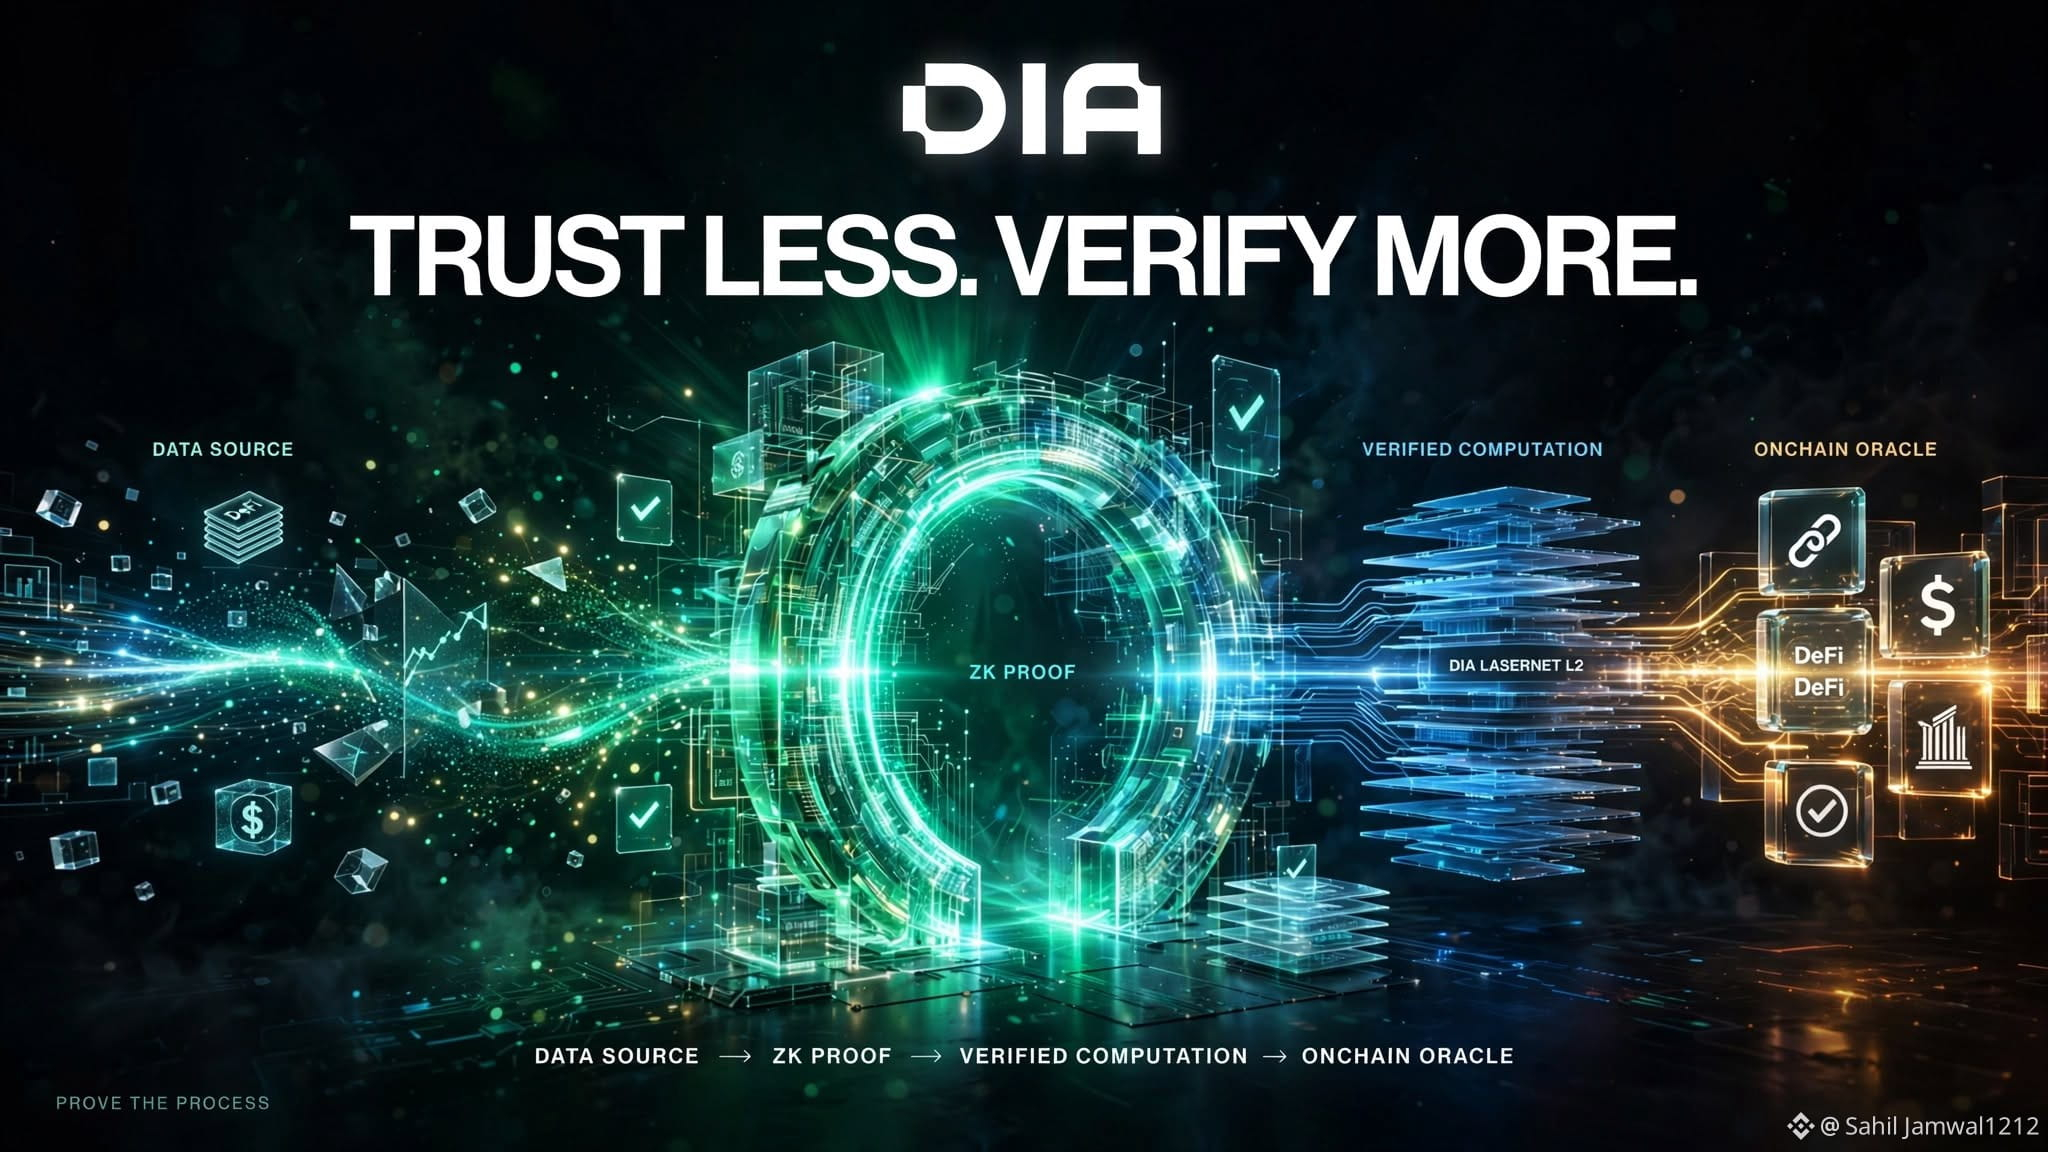
تتبع DIA Lumina بالفعل نهجًا مختلفًا عن التجميع خارج السلسلة (offchain) التقليدي.
حيث يقوم مُزوّدون مستقلون بإرسال البيانات إلى Lasernet التابعة لـ DIA، ويتم إجراء المعالجة والتجميع الحاسمة على السلسلة (onchain). وبذلك يمكن فحص المنهجية وبناء التغذية بدلًا من الاعتماد بالكامل على طبقة تجميع خارجية غير شفافة.
ثم هناك DIA ZK.
أُطلِق في يوليو 2026، وتضيف DIA ZK تحققًا تشفيريًا لبيانات خارج السلسلة باستخدام آليات مثل zkTLS.
يمكنها المساعدة في إثبات:
→ أن القيمة جاءت من المصدر المذكور
→ ألا تكون البيانات قد تم تعديلها قبل الوصول إلى السلسلة
→ أن الدليل مرتبط بجلسة المصدر ذات الصلة
→ أن شرطًا محددًا صحيح دون الكشف عن الرقم الأساسي
فكّر في الاحتياطيات.
بدلًا من كشف الرصيد الدقيق، يمكن لبروتوكول أن يثبت:
الاحتياطيات > العرض (Supply)
يحصل السوق على المعلومات التي يحتاجها دون الحاجة إلى رؤية الرقم الحساس بالضرورة.
وهذا مهم بشكل خاص بالنسبة للـ stablecoins، والصناديق المُمَثّلة (tokenized funds)، والـ vaults، وأسواق الإقراض، وغيرها من التطبيقات التي تعتمد على معلومات خارج السلسلة.
لكن يوجد حد مهم.
لا تجعل عملية التحقق التشفيري المصدر الحقيقي “صادقًا” بطريقة سحرية.
إذا أبلغ المصدر عن معلومات غير صحيحة، يمكن للدليل أن يتحقق من أن القيمة المبلّغ عنها جاءت من ذلك المصدر دون إثبات الادعاء في العالم الحقيقي نفسه.
توضح DIA هذا القيد بشكل صريح.
لذلك لن أصيغ الهدف على أنه “بيانات قابلة للتحقق بالكامل دون ثقة (100% trustless)” بمعنى مطلق.
بل سأصوغه بشكل مختلف:
تقليل مقدار الثقة المطلوبة عبر استبدال الخطوات غير الشفافة بخطوات يمكن التحقق منها.
وهذا هو الجزء من معمارية DIA الذي أعتقد أنه يستحق المتابعة. $DIA