
🚨
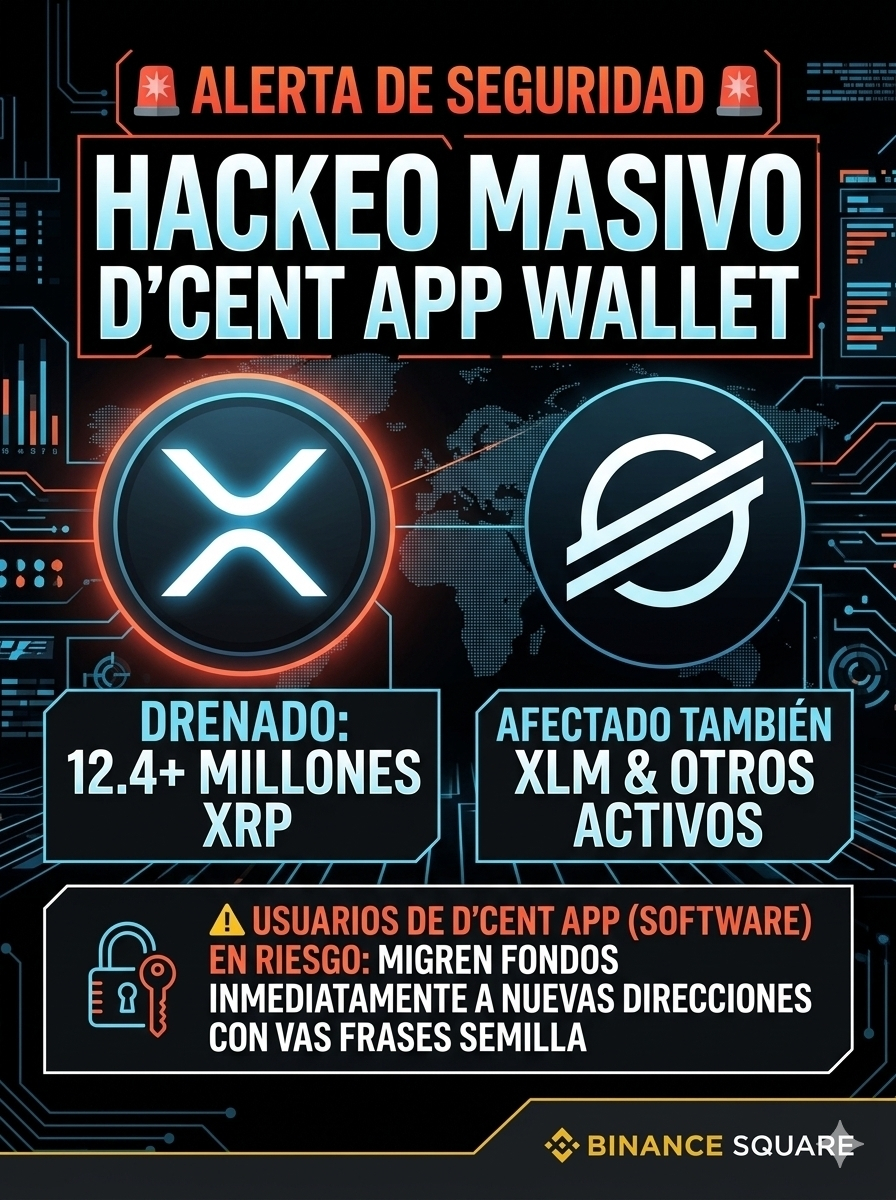
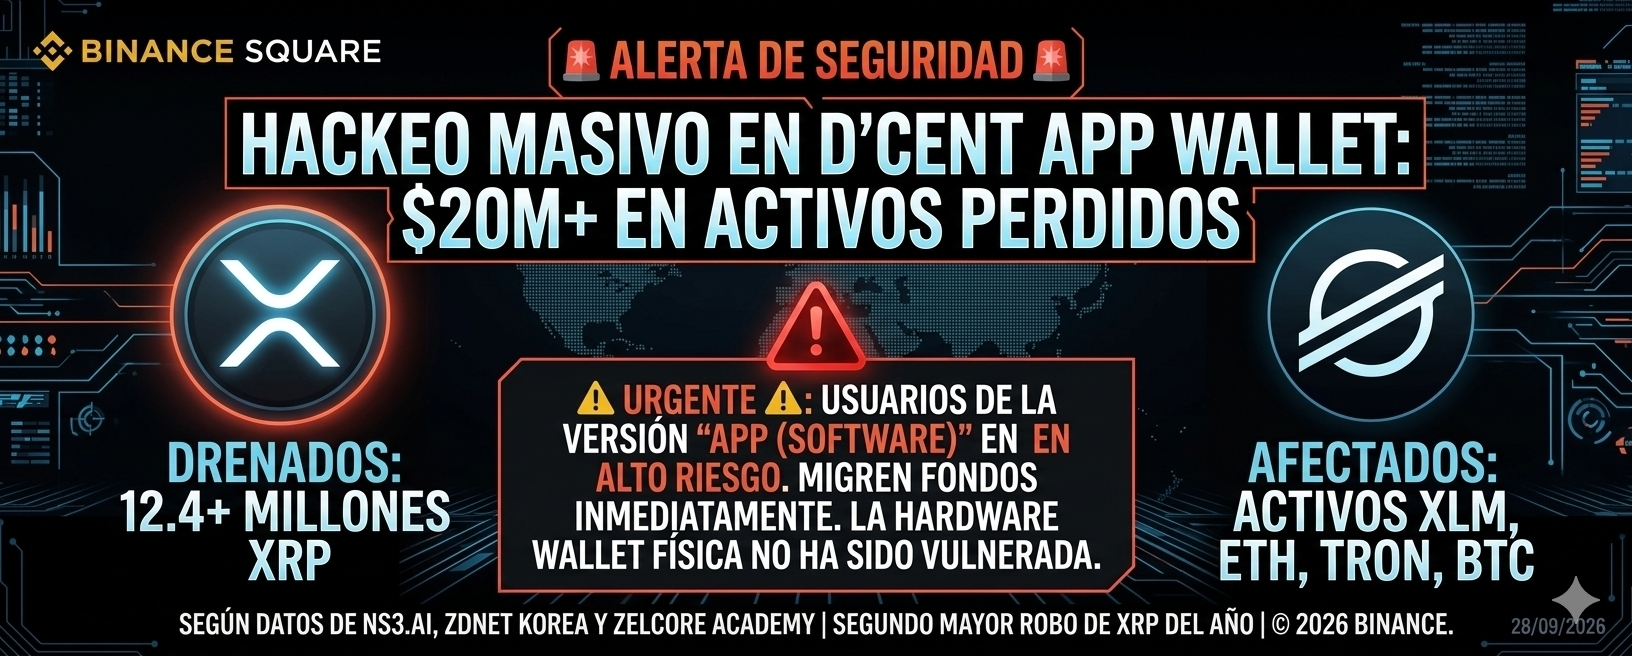
¡انتباه، مجتمعنا! تم تأكيد رسميًا واحد من أكبر حوادث الأمن في هذا العام في محافظ الحفظ الذاتي ZelCore. تم سحب أكثر من 12.4 مليون XRP (حوالي 20 مليون دولار) من حوالي 7,000 حساب من إصدار D'CENT App Wallet (تطبيق الهاتف المحمول من البرمجيات).
🔍 ماذا حدث بالضبط؟
• ناقل الهجوم: لا يتعلق الأمر بخلل أو استغلال في شبكة XRP Ledger. استخدم المهاجمون تواقيعًا صالحة عبر مفاتيح خاصة كانت قد تم اختراقها مسبقًا في نسخ قديمة من التطبيق (قبل v8.1.0).
• تأثير متعدد السلاسل: لم تقتصر المشكلة على XRP. أفادت جهات مثل NS3.AI بخصوص الأمان أن المستخدمين فقدوا أيضًا أصولًا على سلاسل أخرى مثل Stellar (XLM)، Bitcoin، Ethereum وTron.
• مسار غسل الأموال: تمت بالفعل خطوة نقل أكثر من نصف الغنيمة (حوالي 6.3 ملايين من XRP) إلى بلوكتشين Ethereum باستخدام بروتوكول THORChain اللامركزي لإخفاء أثرها، ثم تم إرسالها لاحقًا إلى منصات تبادل مختلفة.
💡 هل Hardware Wallets (المحافظ الباردة) في أمان؟
نَعَم. أكدت D'CENT أن الأجهزة المادية البيومترية لم يتم اختراقها بشكل داخلي. ينطبق الخطر فقط إذا ارتكب المستخدم خطأ استيراد عبارة البذور (seed phrase) الخاصة بمحفظته الباردة داخل تطبيق برمجي مُخترَق.
🛠️ إجراءات فورية يجب اتخاذها إذا كنت تستخدم D'CENT:
1. ترحيل عاجل: إذا كنت تستخدم تطبيق App Wallet، أوقف استخدامه فورًا وانقل أموالك المتبقية إلى عنوان جديد تمامًا وآمن.
2. غيّر مفاتيحك: أنشئ عبارة استرداد جديدة. لا تعِدْ أبدًا استخدام بذرة سبق أن كانت مكشوفة ضمن إصدارات برمجية مُعرّضة للاختراق.
3. انتبه من التصيّد (Phishing): بعد عمليات الاختراق هذه، عادةً ما يرسل المحتالون رسائل بريد إلكتروني أو رسائل مزيفة متظاهرين بأنهم دعم D'CENT لسرقة بقية مفاتيحك. لن يطلب منك أي دعم شرعي أبدًا كلماتك الـ 24!
إن الحَوْز الذاتي يمنحك حرية كاملة، لكنه يتطلب أيضًا أعلى قدر من المسؤولية في إدارة وحماية مفاتيحنا الخاصة. احموا أصولكم وحافظوا على تطبيقاتكم دائمًا مُحدَّثة من المتاجر الرسمية!