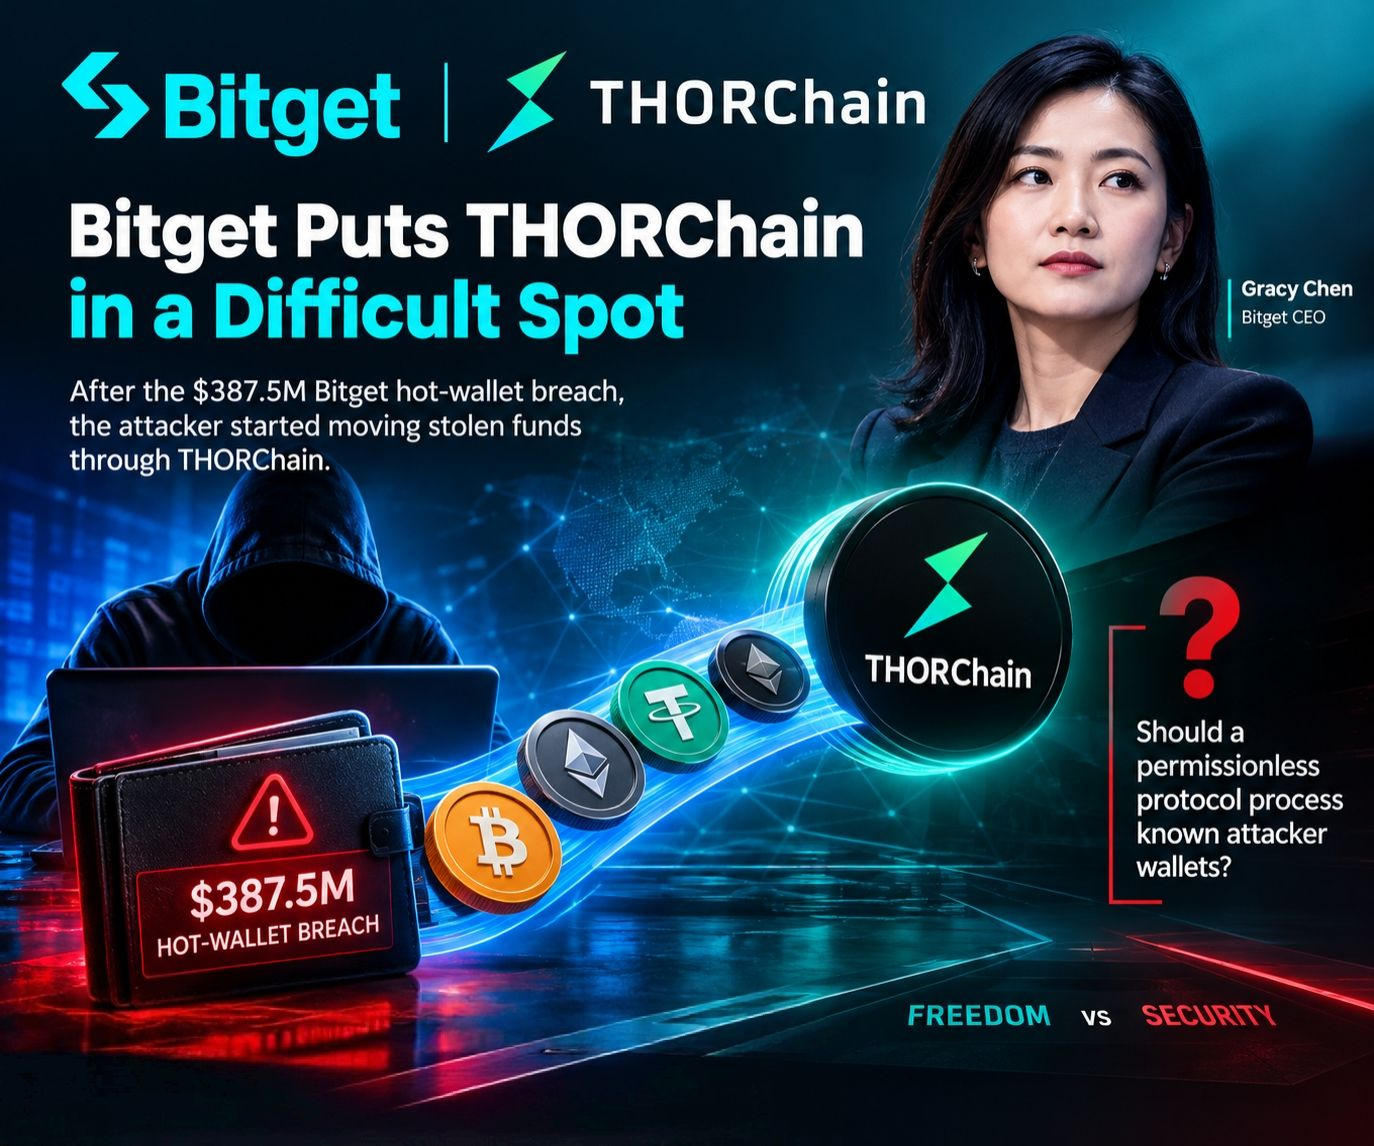
أدى الحادث الأمني الأخير لشركة Bitget إلى بدء نقاش جديد حول THORChain وبروتوكولات التشفير اللامركزية غير الخاضعة للتصاريح.
بعد اختراق محفظة Bitget الساخنة المُبلغ عنه بقيمة 387.5 مليون دولار، أفاد التقرير بأن المهاجم بدأ نقل بعض الأصول المسروقة عبر THORChain.
قامت الرئيسة التنفيذية لشركة Bitget، Gracy Chen، بدعوة علنية إلى THORChain لوقف معالجة المعاملات المرتبطة بعناوين محافظ المهاجم المُحددة.
يثير ذلك سؤالًا مهمًا بالنسبة للبروتوكولات اللامركزية:
إذا تم تحديد عنوان بشكل علني على أنه ينتمي إلى مهاجم مشتبه به، فهل ينبغي لبروتوكول غير خاضع للتصاريح الاستمرار في معالجة عمليات تبادله؟
واجهت THORChain نقاشًا مشابهًا من قبل، بما في ذلك بعد اختراق Bybit بقيمة 1.46 مليار دولار، عندما قيل إن الأصول المسروقة تم توجيهها عبر البروتوكول.
التحدي هو أن الأنظمة غير الخاضعة للتصاريح لا تمتلك عادةً آلية تقليدية لتجميد أو حظر حسابات فردية.
لذا فإن النقاش يتجاوز مسألة ما إذا كان يمكن تحديد المهاجم.
السؤال الأكبر هو ماذا ينبغي أن يفعل بروتوكول لامركزي بمجرد معرفة هذه العناوين.
#Bitget #GracyChen #CryptoSecurity #DeFi: