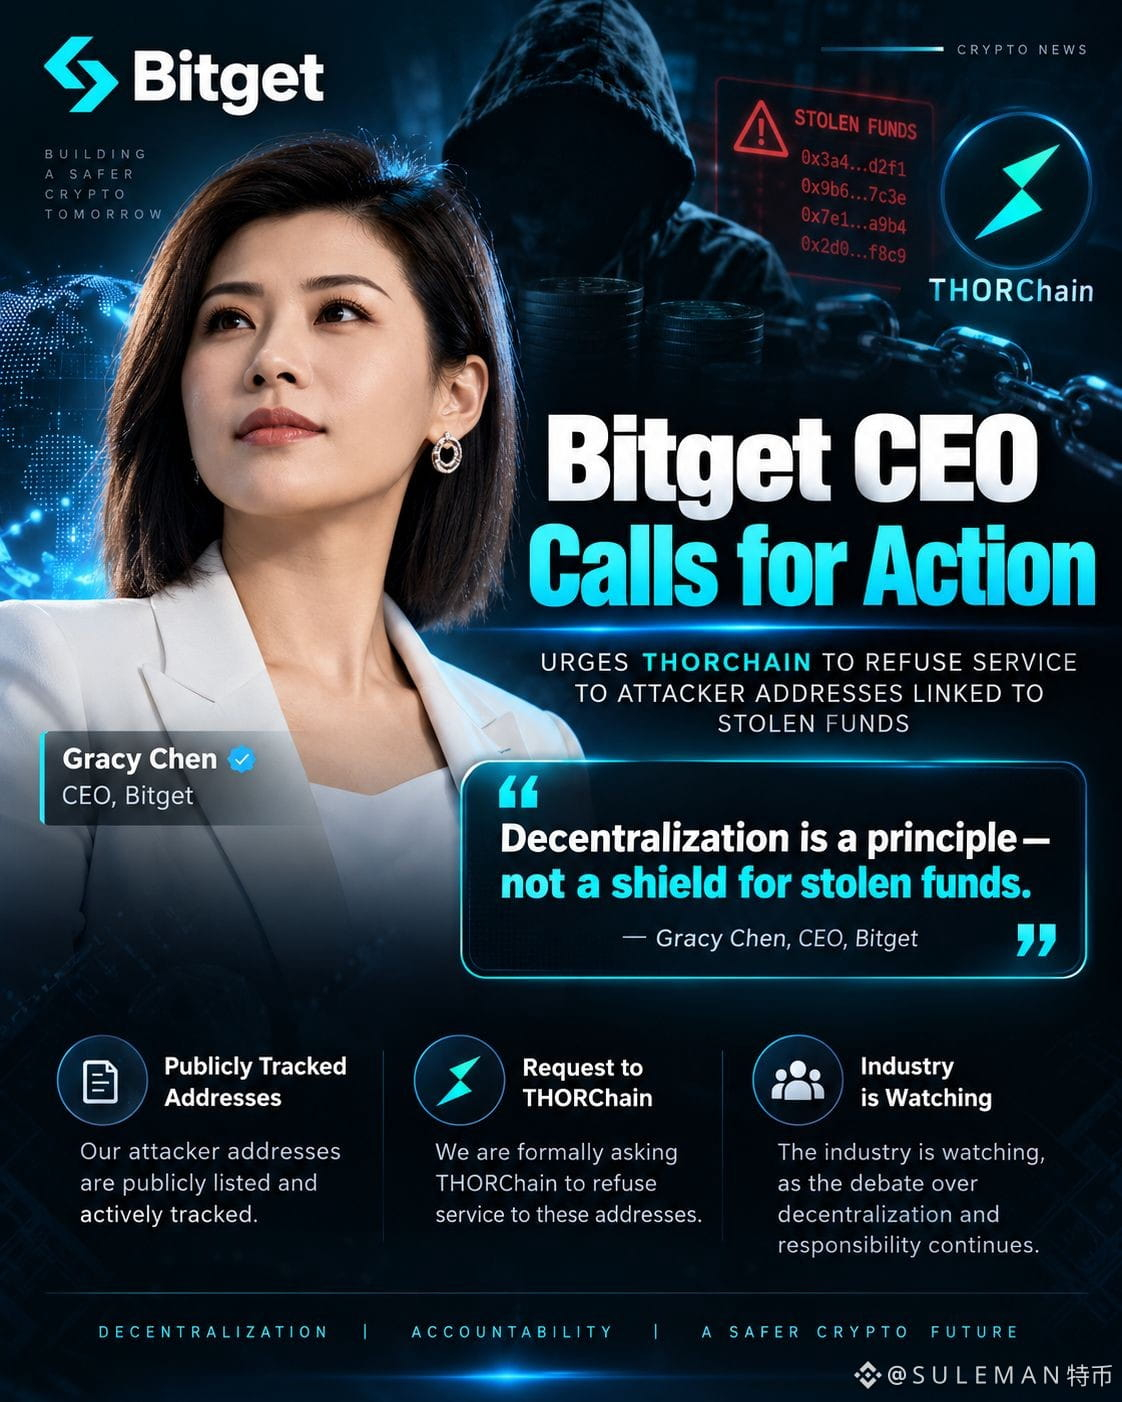
🚨 لا ينبغي أن تتحول اللامركزية إلى ملاذٍ آمن للأموال المسروقة
لقد لفتتني هذه الحالة المتعلقة بـ #Bitget CEO Gracy Chen و THORChain بالفعل.
من وجهة نظري، تُعدّ اللامركزية واحدة من أكبر نقاط قوة الكريبتو، لكن يجب أن يكون هناك نقاش جاد عندما تكون العناوين المرتبطة بأموالٍ مسروقة ومُتتبَّعة بشكل علني لا تزال قادرة على نقل الأصول عبر بنية تحتية لامركزية.
#GracyChen يدعو THORChain إلى رفض الخدمة لعناوين المهاجم المحددة، بحجة أن اللامركزية لا ينبغي استخدامها كحماية للأموال المسروقة المعروفة.
أفهم وجهتي النظر في هذا الجدل. فقد بُني الكريبتو حول الوصول دون إذن، لكن في الوقت نفسه لا يمكن للصناعة تجاهل مليارات الدولارات من الاختراقات والسرقات فقط لأن الأموال تتحرك على السلسلة.
السؤال الأهم هو أين نرسم الخط بين اللامركزية والمساءلة.
بالنسبة لي، يمكن للتنسيق الأفضل بين البورصات والباحثين في مجال الأمن والبروتوكولات اللامركزية أن يجعل الكريبتو أكثر أمانًا دون تدمير المبادئ التي جعلته ذا قيمة في المقام الأول.
قد يصبح هذا الجدل أكبر بكثير من اختراق واحد أو بروتوكول واحد. 👀
ما رأيك—هل ينبغي على البروتوكولات اللامركزية حظر العناوين المرتبطة بأموالٍ مسروقة مُؤكَّدة؟
$BULLA
$PHA
$龙虾