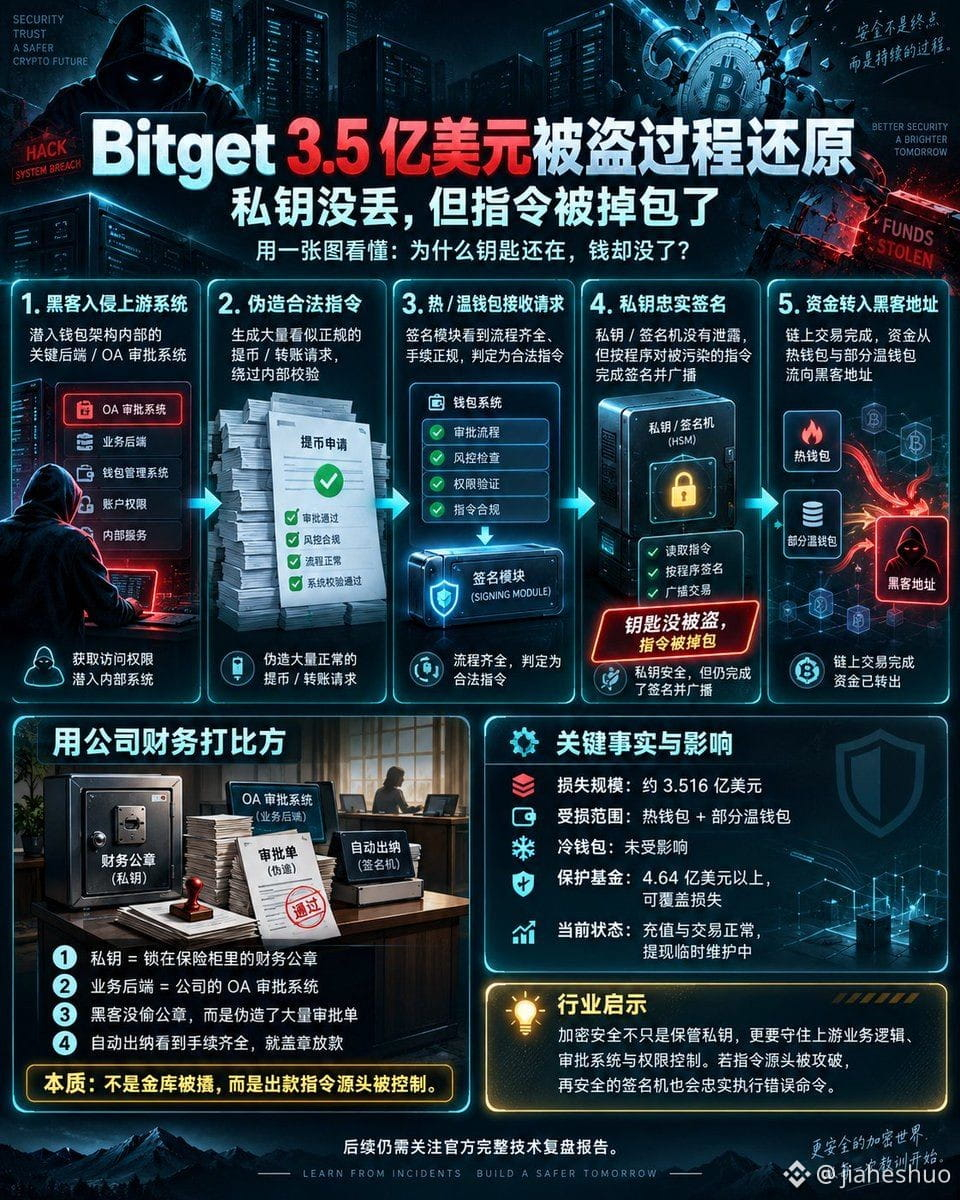
Bitget 3.5 亿美元被盗,大白话讲清楚这次事件 👇
💡 打个比方:
私钥(签名机): 锁在保险柜里的财务公章,专门负责盖章出款。
业务后端系统: 公司的 OA 审批系统,负责提交和审核“提款单”。
这次发生了什么?
黑客并没有撬开保险柜偷走公章(私钥没泄露);
黑客黑进了公司的 OA 审批系统,伪造了大量合法的“提款审批单”;
自动出纳系统看到审批单“流程齐全、手续正规”,便忠实地拿出公章盖印转账。
🔍 真实被盗链路还原:
上游系统被破: 黑客潜入了钱包架构内部的关键后端系统。
伪造转账数据: 在系统内部生成了虚假的提币/转账请求,成功绕过内部校验,触发了放款授权。
热/温钱包忠实执行: 下游的热/温钱包签名模块接收到了看似完全正规的“合法指令”,完成签名广播,资金被转入黑客地址。
📌 关键事实与影响速览:
受损范围: 损失约 3.516 亿美元,全部集中在热钱包和部分温钱包。
冷钱包安全: 存放大额核心资产的“地下离线金库(冷钱包)”未受任何影响。
用户资产受影响吗? 据官方称有 4.64 亿美元以上的保护基金(Protection Fund),可全额覆盖本次损失。
当前状态: 充值与交易正常,提现暂时暂停维护中。