
يبدو اختراق Fetch.ai كعملية اختراق بقيمة 2 مليون دولار من الوهلة الأولى، لكن الضرر الحقيقي يصبح أوضح عندما تفصل FET عن NTX.
استنزف المهاجم حوالي 8.72 مليون FET بما يعادل نحو 1.54 مليون دولار بعد استغلال فحص موافقة ضعيف في مُحوّل الرموز.
التفصيل المهم هو أن المهاجم لم ينشئ رموزًا جديدة من FET.
لقد نقلوا الرموز الموجودة.
ربما يفسر هذا الفرق سبب تلقي FET لضربة محدودة نسبيًا. كان FET قد ارتفع بالفعل من حوالي 0.149 دولار إلى 0.1889 دولار قبل الاختراق، ثم انخفض بعد ذلك باتجاه 0.1711 دولار.
ومع ذلك، ما زالت مؤلمة، لكنها ليست قريبة من انهيار في المعروض.
كانت NTX مختلفة تمامًا.
في وقت لاحق، تلقت نفس مجموعة المحافظ حوالي 408.5 مليون NTX تم سكّها حديثًا بقيمة تقارب 463 ألف دولار.
وهذا تسبب في صدمة فورية في المعروض.
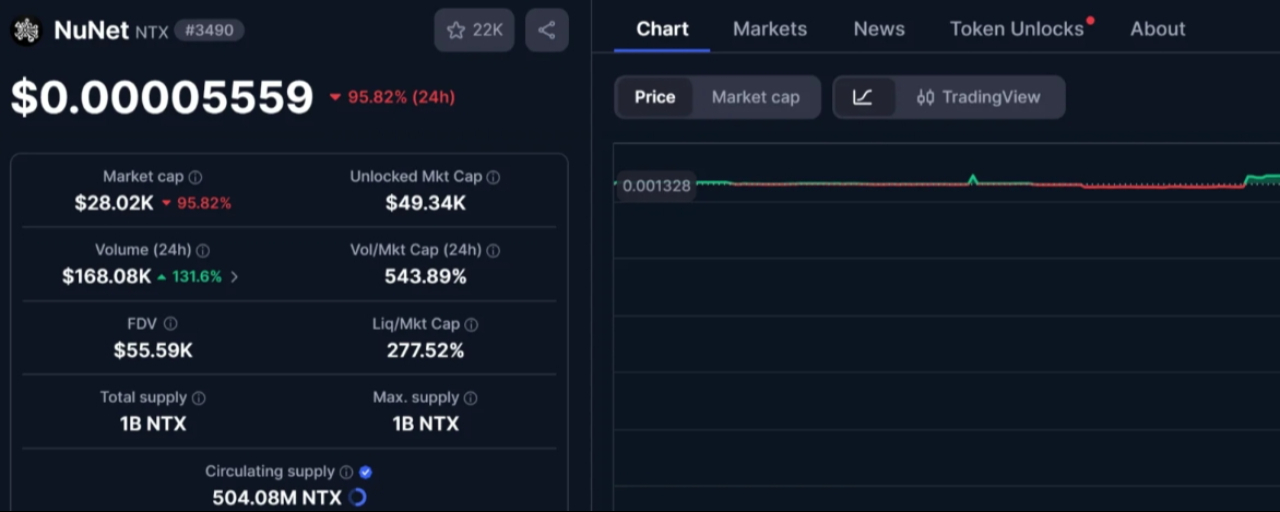
هبطت NTX من حوالي 0.00130 دولار إلى 0.00005559 دولار. هذا يعني انهيارًا بنسبة 95.7%.
هذه هي الجزء الذي سأولي اهتمامًا أكبر به.
لا تؤذي عملية الاختراق الرمز دائمًا لأن المال سُرق. أحيانًا تكون المشكلة الأكبر فيما يحدث لإمداد الرمز بعد الاستغلال.
في حالة NTX، أدى السكّ غير المصرح به إلى إنشاء مئات الملايين من الرموز التي لم يكن ينبغي أن تكون موجودة.
ارتفع حجم التداول بأكثر من 130% لكن السعر ما زال ينهار.
هذا يخبرني بأن السوق لم يكن يتفاعل ببساطة مع الخوف. كان هناك خلل كبير في العرض مقابل طلب محدود.
تواجه FET مشكلة مختلفة الآن.
تمثل FET المسروقة البالغ قيمتها 8.72 مليون فقط حوالي 0.038% من المعروض المتداول. لذلك فإن التخفيف/الاندثار النسبي صغير.
لكن يمكن لتلك الرموز أن تتحول ما زالت إلى ضغط بيع مستقبلي إذا تمكن المهاجم من نقل أو بيع ما تبقى من الحيازات.
هذا يخلق عبئًا ممتدًا حتى بعد أن يزول رد الفعل الفوري على السعر.
بالنسبة لي، أكبر درس هو درس بسيط.
عند تحليل اختراق تشفير لا أطرح فقط سؤالًا عن مقدار الأموال التي تم سرقتها.
سأستفسر عما إذا كانت هناك رموز جديدة تم إنشاؤها.
كون المعروض القائم قد تم سرقته هو إحدى المشاكل.
إدخال عرض غير مصرح به إلى التداول يمكن أن يكون أصعب بكثير على السوق ليمتصه.
وهذا الفارق تحديدًا هو ما يفسر لماذا شهدت FET وNTX نتائج مختلفة تمامًا من حوادث مرتبطة بنفس المهاجم.