بدأت أعمل على الحصص المرهونة RLS منذ مرحلة الالتزام المسبق، والاطلاع على المواد الرسمية يعدّ هذا الأمر عادةً بالنسبة لي. بعد ظهور اسم Sovereign، غالبًا ما بقيت المناقشات تدور حول: "هل هو مجرد تغيير اسم؟". برأيي، هذا السؤال يُطرح بالعكس. الاسم ليس مهمًا؛ المهم هو ما الذي تم تغييره فعليًا تحته، وكم يمكن لمؤسسة ما أن تحصل عليه أثناء إجراء العناية الواجبة بحيث يمكنها التحقق بنفسها. كل رقم في هذه المقالة أعطيتُه بمصدر محدّد، ويمكنك إعادة إنتاجه خطوة بخطوة كما هو.
لنوضّح أولاً أمرًا واحدًا: في الأسبوع الماضي كتبتُ مقالًا عن قابلية التدقيق، وقد يكون بعض القرّاء قد شاهدوه.
في هذه المقالة، معظم المحتوى جديد، جاء من مستودع كود Axyl، ومن مجلدات التدقيق داخل المستودع، ومن صفحة وثيقة معايير أداء Axyl. هذه الأماكن الثلاثة لم أتعامل معها من قبل. فقط المقطع الصغير الخاص بإدارة المفاتيح هو استمرارية لنتائج المقال السابق، وسأشير إليه هناك. أفصل الجديد عن القديم لأن عبارة "ما الذي وجدته هذا الأسبوع" و"ما الذي كنت قد تحققت منه سابقًا" ينبغي أن تساعد القارئ على التمييز بنفسه.
ضع خط الزمن أولاً بشكل صحيح.
هذا ليس مجرد تغيير اسم.
تذكر Rayls أنها أطلقت Axyl في نهاية أبريل 2026 أولاً على شبكة Rayls بلوكتشين الرئيسية. أما نقل Sovereign إلى Axyl فسيحدث في يوليو 2026، أي بعد بلوكتشين الشبكة العامة. الوثائق الرسمية تنص بوضوح أن الانتقال سيتم على مراحل، وخلال ذلك تستمر المؤسسات في التشغيل كالمعتاد. بعد تبديل الطبقة الأساسية فقط أصبح الاسم الجديد موجودًا.
قسم What changed في الوثيقة يسرد خمس نقاط. وسأختار نقطتين لأشرح، لأن هاتين النقطتين تغيّران وضع المؤسسات، وليس مجرد معلمات المكدس التقني.
تغيير 1: من عقدة واحدة إلى لجنة.
النص الحرفي في الوثيقة: تم تشغيل أقدم دفاتر Rayls Sovereign بصيغة عقدة Geth واحدة ومدقق واحد. Axyl يستخدم إجماعًا متسامحًا مع الأعطال البيزنطية عبر لجان، وخطر عدم توفر عقدة واحدة لم يعد ينطبق. كما تذكر هذه الفقرة أيضًا أن العقدة EVM انتقلت من Geth إلى Reth، وأن إثبات السلطة Clique تم استبداله بـ Axyl.
ذهبت إلى المستودع للتحقق مما هو Axyl. إنه عميل/الـ protocol مكتوب بـ Rust. يوجد ثنائي واحد rayls-network يقوم بتشغيل جزأين في الوقت نفسه: طبقة الإجماع هي تنفيذ Narwhal وBullshark، وتستخدم QUIC الخاصة بـ libp2p. طبقة التنفيذ مبنية على reth وalloy، وتُنتج كتل EVM القياسية في الإيثريوم. العقد تنقسم إلى validators وobservers؛ والأخيرة تتبع السلسلة عبر مزامنة الحالة لكنها لا تدخل في اللجنة. سلسلة الأدوات مقفلة على Rust 1.91.
بالنسبة لبنك، أهمية هذه النقطة ليست في معدل الإنتاج، بل في مرونة التشغيل. دفتر الأستاذ الخاص بمُدقق واحد على عقدة واحدة: تعطل آلة واحدة يعني توقف دفتر الأستاذ، ولا توجد قابلية للتكرار/النسخ الاحتياطي. وهذا بالضبط نوع التصميم الأصعب على التفسير أمام الجهات التنظيمية. بعد تحويلها إلى لجنة، تحولت هذه المشكلة من “لا جواب” إلى وجود “إجابة معيارية”: التسامح مع الأخطاء البيزنطية لغة مألوفة لدى إدارة المخاطر والجهات التنظيمية.
التكلفة أيضًا محددة. في README الخاصة بالمستودع، الحد الأدنى الموصى به للمواصفات هو 8 أنوية فعلية و16 GiB ذاكرة و500 GiB قرص SSD وعرض نطاق ترددي 10 Gbps أو أكثر، وهذا ليس لمجرد جهاز واحد؛ بل هو متطلب لكل عضو في اللجنة. كما تقدم الوثيقة إعدادين على مستويين للسجل نفسه في Sovereign: إعداد “خفيف” 2 vCPU و4 GB و100 GB، وإعداد “مؤسسي” 4 نوى فما فوق و16 GB و500 GB.
وهناك موضع آخر سهل تفويته: “مركز/محور الشبكة الخاص” لم يتم استبداله وفقًا للتغيير. توضح الوثيقة بشكل منفصل أنه يواصل العمل مع Besu وإثباتات الجهة/السلطة، ولا يتأثر بانتقال Axyl. أما طبقة المؤسسة من جهتها الآن فهي تحمل تحمل خطأ بيزنطي (Byzantine fault tolerance)، وطبقة ما بين المؤسسات ما تزال تستخدم إثباتات السلطة؛ ونموذجا الثقة في الطبقتين مختلفان، لذلك يجب النظر إليهما بشكل منفصل عند التقييم.
التغيير الثاني: نقل المفاتيح من مكوّنات النقل إلى الخارج.
هذا القسم هو استمرار لاستنتاجي من المقال السابق، وليس اكتشافًا جديدًا هذا الأسبوع. وضعتُه هنا لأن متطلبات الـ brief كانت تقضي بإبراز تغيرين، وهذه النقطة فعلًا واحدة من الخمس نقاط.
النقطة في الوثيقة تقول إن وحدة إدارة المفاتيح تحولت إلى Cryptographic Trust Suite، وهو مكوّن لحفظ/استضافة المفاتيح مفكك الاقتران (decoupled). ولم يعد Relayer يتعامل مباشرةً مع المفاتيح أو يخزنها. تحققت من هذه النقطة في المرة السابقة ضمن المصدر، ويمكنني مطابقة مجلد cryptography في مستودعي relayer و治理服务 (خدمات الحوكمة) مع ذلك.
لجهة المؤسسات معنيان. الأول: Relayer هي الاتصال الخارجي والمكوّن الأكثر تعرضًا؛ في البنية القديمة كان يلامس أيضًا المفاتيح، وفي البنية الجديدة لم يعد بإمكانه الوصول إليها، وبالتالي فإن اختراق طبقة النقل لم يعد يعني اختراق المفاتيح. والمعنى الثاني: يمكن “توصيل” تخزين المفاتيح بشكل قابل للاستبدال إلى KMS أو وحدة أمن أجهزة (HSM) التي تستخدمها المؤسسة نفسها بالفعل؛ لذلك فإن مسار التدقيق الحالي للمؤسسة يغطي عمليات مفاتيح Rayls ولا حاجة لإنشاء سطح تدقيق جديد لهذا الغرض.
المادة الجديدة فعلًا هذا الأسبوع: دليل audits (مجموعة عمليات التدقيق).
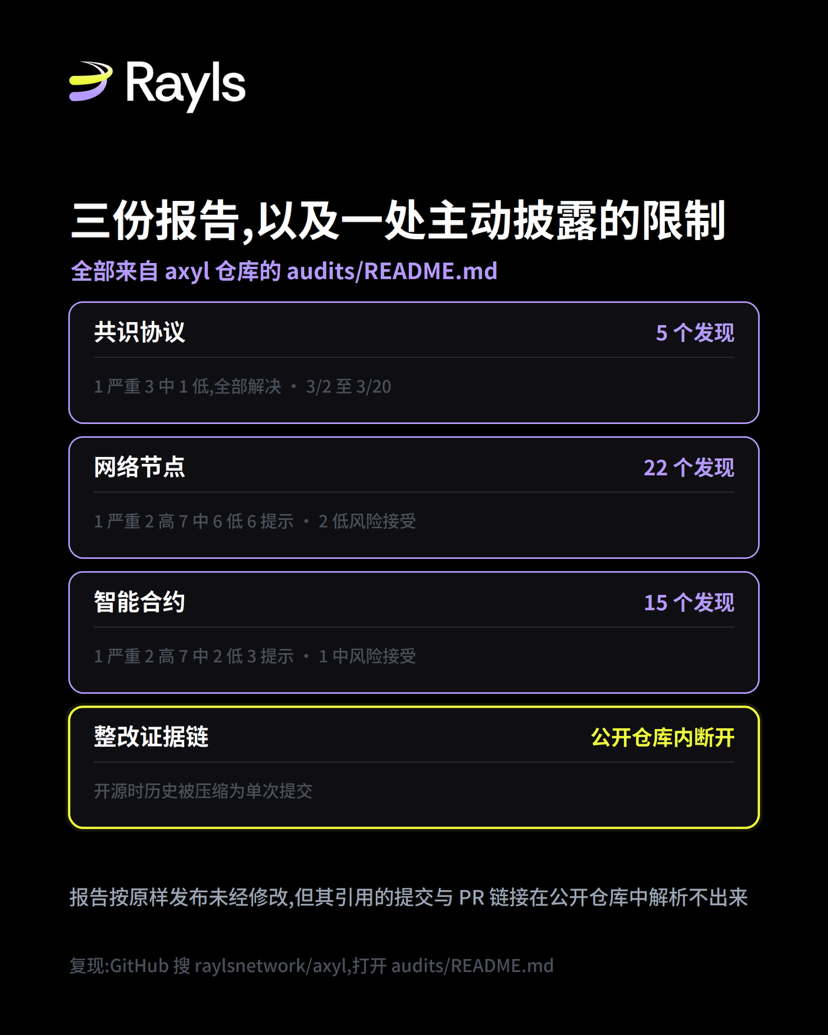
في مستودع Axyl يوجد دليل audits/ وفيه README واحد و3 ملفات PDF. قرأت README تلك النسخة، والمحتوى أكثر تفصيلاً بكثير من عبارة “تم إجراء تدقيق طرف ثالث”.
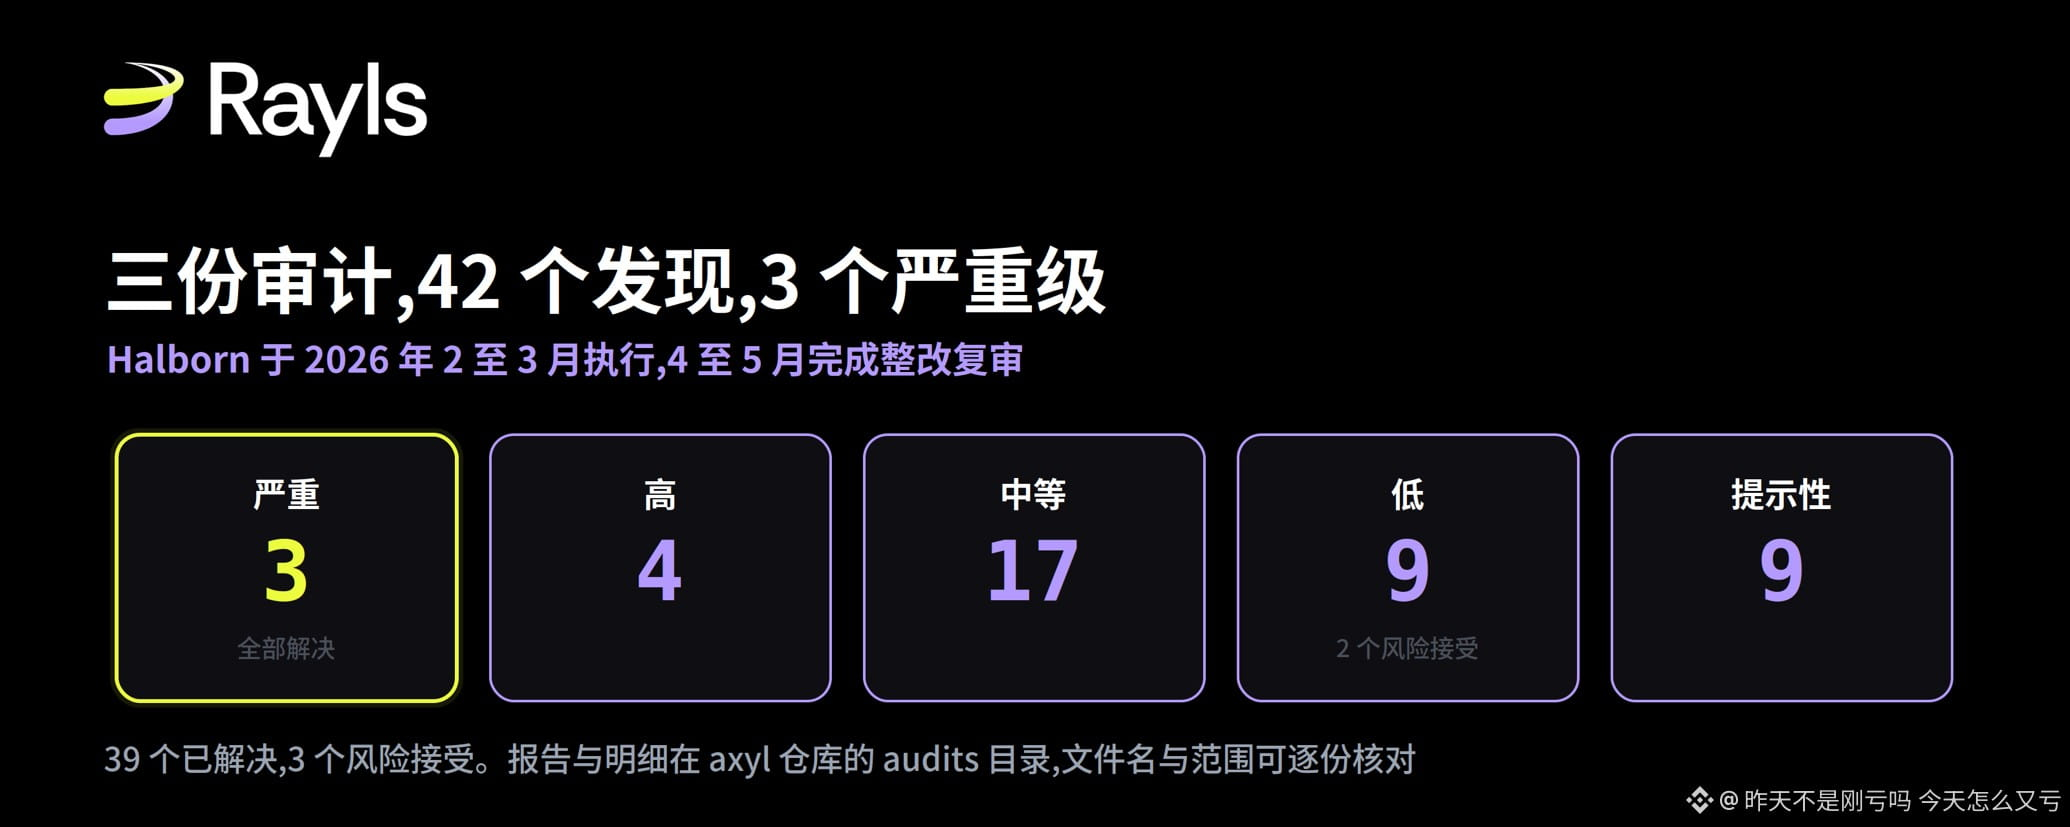
تم إصدار جميع التقارير الثلاثة بواسطة Halborn. نافذة التنفيذ تقع من فبراير 2026 إلى مارس. وتم إكمال إعادة المراجعة الخاصة بالإصلاحات خلال الفترة من أبريل إلى مايو.
اسم ملف بروتوكول الإجماع هو halborn-2026-03-consensus-protocol.pdf، والنطاق يشمل مسارات كود Rust المتعلقة بالإجماع، ومزامنة الشهادات، ومعالجة الـ gossip وإدارة مفاتيح المدققين. فترة التنفيذ من 2 مارس إلى 20 مارس، و5 اكتشافات، منها 1 خطير و3 متوسط و1 منخفض، وتم حل جميعها.
نسخة عقد عقدات الشبكة هي halborn-2026-03-network-node.pdf، والنطاق هو وحدات الشبكة وworker ومزامنة الحالة والتنفيذ والتنسيق والتخزين، وفترة التنفيذ من 18 فبراير إلى 24 مارس، و22 اكتشافًا، منها 1 خطير و2 مرتفع و7 متوسط و6 منخفض و6 إشاراتية/إرشادية، و20 إصلاحًا، وتم قبول 2 منخفضة المخاطر.
العقد الذكي تلك النسخة هي halborn-2026-03-smart-contracts.pdf، والنطاق هو العقود الموجودة ضمن rayls-contracts/src/ مثل ConsensusRegistry وStakeManager وDelegationPool وتوزيع الرسوم وغيرها من العقود، وفترة التنفيذ من 2 مارس إلى 13 مارس، وظهرت 15 اكتشافًا، منها 1 خطير و2 مرتفع و7 متوسط و2 منخفض و3 إشاراتية/إرشادية، وتم 14 إصلاحًا، وتم قبول 1 قبول مخاطر متوسط.
المجموع 42 اكتشافًا: 3 خطير، 4 مرتفع، 17 متوسط، 9 منخفض، 9 إشاراتية/إرشادية. تمت معالجة/حل 39 منها، وتم قبول 3 ذات مخاطر. وتم حل جميع مستويات “الخطير” الثلاثة.
سردت هذه الأرقام بندًا بندًا لأن سؤالَي الشراء: “هل تم إجراء تدقيق؟” و“ماذا تم تدقيقه وكم استغرق وكم اكتشافًا وهل توجد اكتشافات لم تُصلح؟” هما مسألتان مختلفتان تمامًا. السؤال الأول يمكن لِمعظم المشاريع الإجابة عنه بنعم تقريبًا. والثاني لا يقدر الكثيرون على الإجابة عنه، لكن في هذا المستند كل بند يمكن التحقق منه علنًا. لقد تم إصلاح جميع فئات “الخطير” الثلاثة؛ وهذه حقيقة إيجابية ملموسة.
وفي نفس README تم الإفصاح عن أمر آخر.
أعتقد أن هذه الفقرة هي الأكثر فائدة لبحث العناية الواجبة ضمن النص كله.
تحتوي تلك README على قسم يشرح مشكلة “سجل التقديم” وربط pull request. المعنى الأصلي للنص هو: هذه عمليات التدقيق كانت موجهة إلى مستودع خاص قبل أن يصبح المشروع مفتوح المصدر؛ وعندما تم فتح المشروع، تم ضغط تاريخ المستودع إلى “تقديم أولي واحد”. لذلك، فإن تجزئة التقديم وروابط pull request المُشار إليها في التقرير باعتبارها أدلة على الإصلاح داخل هذا المستودع المفتوح لا يمكن تحليلها/استخراجها.
توضح Rayls كذلك أن جميع الإصلاحات التي تم التحقق منها بواسطة Halborn يتم تضمينها داخل “التقديم/الالتزام الأولي” في المستودع المفتوح، وأن توقيت ذلك الالتزام جاء بعد إعادة مراجعة الإصلاح. وتم نشر ملفات PDF كما هي وبنفس شكلها بناءً على إصدار Halborn، دون تعديل.
بالنسبة لجهة تقوم بإجراء “تحقق/تدقيق العناية الواجبة” (due diligence)، هذه قيود محددة وواقعية: يمكن قراءة التقرير ولا يمكن تعديله، لكن سلسلة أدلة الإصلاح التي يشير إليها التقرير لا يمكن سلوكها/الوصول إليها داخل مستودع مفتوح. يمكنك أن ترى أن Halborn يقول إن مشكلة ما تم إصلاحها، لكن لا يمكنك متابعة التغيير الفعلي في الكود الخاص بذلك الإصلاح عبر الرابط الذي أعطوه.
أود التأكيد أن هذا ليس إخفاءً، بل على العكس تمامًا: رايلز نفسها كتبت الأمر بوضوح وبمبادرة منها في ملف README، وقدمت أيضًا الأسباب وتوضيحات التعويض. لقد كتبته فقط لأن هذا هو أول سؤال الذي سيسأله فريق الأمان، والإجابة موجودة هناك بالفعل؛ فقط أنها موجودة في ملف لا يفتحُه معظم الناس.
رقم معدل/سعة الإنتاج (throughput) هذا، والشروط أيضًا منشورة/علنية.
أذكر هذه النقطة على حدة، لأن ملخص المجتمع في أغسطس كان قد ذكرها بالتسمية: رقمـان TPS كانا يتداولان، والناس تستشهد غالبًا بالرقم الأكبر.
لقد رتبت ثلاث مصادر بدقة. الوثائق الرسمية عند الحديث عن أداء Sovereign تذكر: Axyl تحت 15,000+ TPS و”نهائية على مستوى أقل من الثانية”. وREADME لمستودع Axyl تكتب أن الهدف هو 10,000+ TPS، والكلمات المستخدمة هي targets، أي “أهداف” وليست قياسًا فعليًا. أما الشروط فهي في المصدر الثالث: وثيقة بعنوان Axyl Performance Benchmarks. في تلك الصفحة مكتوب بوضوح أنها اختبارات معيارية لطبقة الإجماع (prototype benchmark tests). وشروط التسجيل هي: لجنة من 4 عقد، معاملات بحجم 512 بايت، حجم دفعة 500 KB، وتباطؤ/تأخير حزمة بحد أقصى 50 ميلي ثانية. كما تذكر أيضًا بيانات الإجماع في شبكة الاختبار بشكل منفصل.
لذلك يجب أن تكون الصياغة الكاملة: “بَينات/نماذج معيارية (prototype benchmarks) لطبقة الإجماع تحت هذه الشروط الأربع، وليست قياسات إنتاجية فعلية من طرف إلى طرف”. وتجدر الإشارة إلى أن الأرقام المحددة في تلك الصفحة معروضة كصور؛ لا أستطيع قراءة الأرقام داخل الصورة، لكن يمكنني تأكيد أن الشروط نفسها هي المقصودة.
دليل إضافي خرجته من خلال تشغيل بنفسي. في 12 سبتمبر قمت بضبط واجهة stats في متصفح السلسلة العامة، وكان متوسط زمن إنتاج الكتل حوالي 500 ميلي ثانية. وهذا يتوافق مع الكلام عن “على مستوى أقل من الثانية” (sub-second)، وأي شخص يضبط الواجهة نفسها يمكنه التحقق بنفسه. زمن إنتاج الكتل لا يساوي “النهائية النهائية للمعاملة”، لكنه على الأقل قيمة مُقاسة يمكن الحصول عليها بشكل مستقل، وليس مجرد نقل عن غيره.
تفصيلة يسأل عنها قسم المشتريات لكنها نادرًا ما تُذكر.
ترخيص Axyl هو BUSL-1.1، وهو ترخيص كود تجاري، وليس “مفتوح المصدر” بالمعنى المعتاد.
قسم ترخيص المستودع مكتوب بتفصيل: الاستخدامات الإنتاجية المسموح بها هي تشغيل العقد على شبكة Rayls بلوكتشين الرئيسية وشبكات الاختبار الرسمية التابعة لها، وتشمل أربع فئات: validators وobservers وrelayer وRPC. أما الاستخدامات الإنتاجية الأخرى فتتطلب ترخيصًا تجاريًا. بعد مرور أربع سنوات على النشر العلني الأول لكل إصدار، تصبح “تاريخ التغيير”؛ وعندها يتحول إلى Apache 2.0.
بقراءة ما بعد ذلك: تقوم إحدى البنوك بتشغيل Axyl داخل نشر Sovereign الخاص بها، وهو ما يعد استخدامًا إنتاجيًا لأغراض أخرى.
هذه ليست انتقادًا. رايلز تحدثت علنًا عن أن “المنصة الأساسية” مفتوحة المصدر، بينما Axyl وEnygma عبارة عن مكونات تجارية، وأن BUSL مع تحويل بعد أربع سنوات إلى Apache أيضًا ممارسة ناضجة في الصناعة. لقد كتبته فقط لأن كلمة “open source” تُستخدم في الانتشار أحيانًا بشكل عشوائي كأن الحدود غير موجودة—لكن الحدود مكتوبة بوضوح في ملفات الترخيص.
من أين جاءت الشيفرة؟ المستودع نفسه يقول ذلك.
قسم الشكر في مستودع Axyl صريح/نادر. جزء الإجماع في مساحة العمل Rust مشتق من Telcoin Network، وهذه الأخيرة مبنية على Sui’s Narwhal وBullshark، ورايلز قامت بعد ذلك بإعادة هيكلة وتعديلات كبيرة بناءً على هذا الأساس. تنفيذ Bullshark مشتق بشكل واسع من قاعدة كود Sui لدى Mysten Labs، وبناءً على Apache 2.0. طبقة التنفيذ تستخدم reth وalloy. واجهة OFT الخاصة بـ LayerZero تحفظ ترخيص MIT الأصلي.
كتابة نسب المكوّنات (التراث/الأصول) بشكل واضح أسهل لجعل فريق الهندسة يثق أكثر من مجرد الادعاء بأن “كل شيء تم تطويره ذاتيًا”، لأن المُدقِّق يمكنه أن يتبع هذا المسار ليرى نضج المكوّنات/المنبع upstream.
ما الجديد وما هو استمرار؟ وما الذي لم أتمكن من التحقق منه؟
ما تم فحصه/مراجعته هذا الأسبوع: المحتوى الكامل لREADME في مستودع Axyl، بما في ذلك البنية والأدوار والتكوينات والترخيص والإشادات/الشكر؛ وجداول التقارير الثلاثة في audits/README.md مع شرح ضغط تاريخ التقديم؛ ونظرة عامة شاملة للنظام في doc/index.md؛ وشروط المعيار في صفحة Axyl Performance Benchmarks؛ والوثائق الرسمية في صفحة Rayls Sovereign في قسم “What changed” (خمسة عناصر) مع إعدادات النشر على مستويين.
متابعة لما ورد في السابق: حدود المفاتيح الخاصة بـ Cryptographic Trust Suite، وكذلك أن Relayer لا يحتفظ بالمفاتيح—وهذه نقطة تحققـتُ منها الأسبوع الماضي ضمن كود مستودعي relayer و治理服务 (خدمات الحوكمة). لا توجد أدلة جديدة في هذا القسم.
استنتاجي: القيمة الرئيسية لتحويل عقدة واحدة إلى لجنة هي مرونة التشغيل وليس معدل الإنتاج؛ وأن تَعذُّر الوصول لسلسلة أدلة الإصلاح في المستودع المفتوح هو قيد فعلي من منظور التدقيق/العناية الواجبة؛ وكتابة “سلالة الكود/أصوله” بشكل واضح هو أمر إيجابي.
الإشارة. هذه الثلاث مواد لا تكتب ذلك بهذه الطريقة.
لم أستطع التحقق من: لا توجد لدي أي أدلة أن أي جهة قامت فعليًا بتشغيل هذا التكوين. كل ما يتحدث عنه هذا النص هو قدرات موثقة في الوثائق والكود.
مسار إعادة الإنتاج: ابحث في GitHub عن raylsnetwork/axyl، والملفان README في الدليل الجذري و audits/README.md يغطيان معظم الأرقام الواردة في هذا النص؛ ابحث في المستندات الرسمية عن صفحتي Rayls Sovereign وAxyl Performance Benchmarks؛ وبخصوص زمن إنتاج الكتل فالأمر يكفي استعلام /api/v2/stats في متصفح السلسلة العامة بعد تعديل زمن إنشاء الكتل.