أكثر من نصف Hooks في Uniswap v4 تتضمن سلوكًا خبيثًا، ومن الضروري للغاية الحفاظ على الحد الأدنى لمصلحة المستخدمين دون تهاون
15 سبتمبر، وفقًا لتقرير التحليل الذي نشره فريق 0x الخاص ببنية وخدمات DEX الأساسية، فإن آلية Hooks في Uniswap v4 تتضمن سلوكيات تلاعب خبيثة؛ ففي الوقت الذي تُستخدم فيه لتعزيز قابلية توسيع البروتوكول، يتم أيضًا استغلالها بشكل واسع من قِبل بعض البرك السيئة.
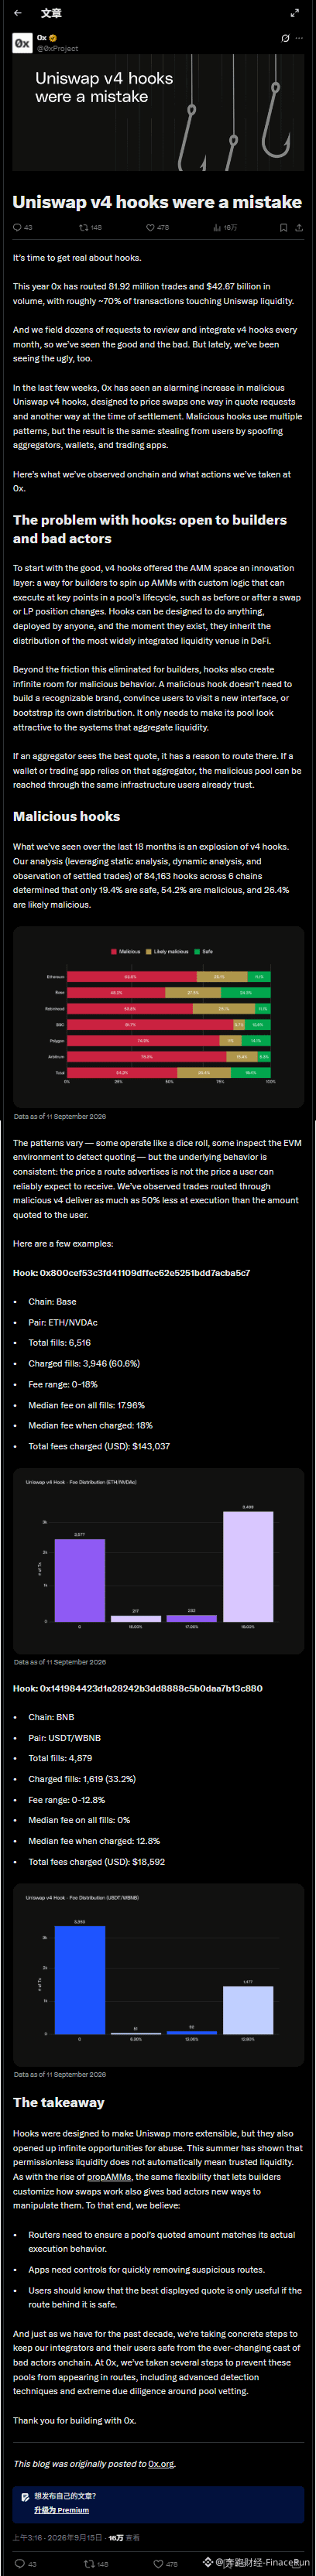
تشير البيانات إلى أنه خلال الـ18 شهرًا الماضية، حلّل هذا الفريق 84,163 من الـhooks عبر 6 سلاسل مختلفة؛ حيث لم يُعتبر سوى 19.4% منها آمنًا، فيما وُجدت سلوكيات خبيثة في 54.2%، كما أن 26.4% تحمل مخاطر محتملة.
وعلى وجه التحديد، تُضر الـmalicious Hooks بمصلحة المستخدمين عبر أساليب مثل التلاعب بالاقتباسات (الأسعار) وخداع الأسعار. ووفقًا لتحليل بيانات 0x، فإن تنفيذ الأسعار الفعلي للمعاملات المارة عبر هذه البرك قد يكون أقل بنسبة تصل إلى 50% من السعر الذي يراه المستخدم في العرض.
لا تحتاج هذه الـhooks الخبيثة إلى بناء علامة تجارية، ولا إلى توجيه المستخدمين إلى واجهات جديدة؛ يكفي أن تجعل البركة تبدو جذابة لنظام التجميع (الـaggregator)، وبذلك تتمكن من إتمام الاحتيال اعتمادًا على ثقة المستخدمين في البنية التحتية القائمة.
ويذكر التقرير مثالين نموذجيين على كلٍّ من شبكتي Base وBNB، وهما يتضمنان آلاف المعاملات. ومن خلال تحليل الأمثلة الواقعية، يمكن فهم أساليب تشغيل الـmalicious Hooks والخسائر الفعلية التي تُحدثها بشكل أكثر وضوحًا.
إضافة إلى ذلك، اتخذ فريق 0x تدابير لتحسين تقنيات الكشف وتعزيز تدقيق البرك بهدف منع وصول تلك البرك الخبيثة ذات الصلة إلى مسار التجميع. كما يوصى بأن يضمن مُوجِّهو المسارات تطابق العرض مع التنفيذ، وأن تتوفر لديهم آلية لإزالة المسارات المشبوهة بسرعة.
ختامًا، تُبرز هذه الواقعة مجددًا صعوبة إيجاد توازن بين الابتكار والأمان في عالم DeFi؛ إذ يحتاج القطاع إلى وضع آليات تنظيمية أكثر فعالية ومعايير أمان، كي يتم الحفاظ على الحد الأدنى لمصلحة المستخدمين مع السعي إلى قابلية التوسع.
#报价操纵 #价格欺骗
15 سبتمبر، وفقًا لتقرير التحليل الذي نشره فريق 0x الخاص ببنية وخدمات DEX الأساسية، فإن آلية Hooks في Uniswap v4 تتضمن سلوكيات تلاعب خبيثة؛ ففي الوقت الذي تُستخدم فيه لتعزيز قابلية توسيع البروتوكول، يتم أيضًا استغلالها بشكل واسع من قِبل بعض البرك السيئة.
تشير البيانات إلى أنه خلال الـ18 شهرًا الماضية، حلّل هذا الفريق 84,163 من الـhooks عبر 6 سلاسل مختلفة؛ حيث لم يُعتبر سوى 19.4% منها آمنًا، فيما وُجدت سلوكيات خبيثة في 54.2%، كما أن 26.4% تحمل مخاطر محتملة.
وعلى وجه التحديد، تُضر الـmalicious Hooks بمصلحة المستخدمين عبر أساليب مثل التلاعب بالاقتباسات (الأسعار) وخداع الأسعار. ووفقًا لتحليل بيانات 0x، فإن تنفيذ الأسعار الفعلي للمعاملات المارة عبر هذه البرك قد يكون أقل بنسبة تصل إلى 50% من السعر الذي يراه المستخدم في العرض.
لا تحتاج هذه الـhooks الخبيثة إلى بناء علامة تجارية، ولا إلى توجيه المستخدمين إلى واجهات جديدة؛ يكفي أن تجعل البركة تبدو جذابة لنظام التجميع (الـaggregator)، وبذلك تتمكن من إتمام الاحتيال اعتمادًا على ثقة المستخدمين في البنية التحتية القائمة.
ويذكر التقرير مثالين نموذجيين على كلٍّ من شبكتي Base وBNB، وهما يتضمنان آلاف المعاملات. ومن خلال تحليل الأمثلة الواقعية، يمكن فهم أساليب تشغيل الـmalicious Hooks والخسائر الفعلية التي تُحدثها بشكل أكثر وضوحًا.
إضافة إلى ذلك، اتخذ فريق 0x تدابير لتحسين تقنيات الكشف وتعزيز تدقيق البرك بهدف منع وصول تلك البرك الخبيثة ذات الصلة إلى مسار التجميع. كما يوصى بأن يضمن مُوجِّهو المسارات تطابق العرض مع التنفيذ، وأن تتوفر لديهم آلية لإزالة المسارات المشبوهة بسرعة.
ختامًا، تُبرز هذه الواقعة مجددًا صعوبة إيجاد توازن بين الابتكار والأمان في عالم DeFi؛ إذ يحتاج القطاع إلى وضع آليات تنظيمية أكثر فعالية ومعايير أمان، كي يتم الحفاظ على الحد الأدنى لمصلحة المستخدمين مع السعي إلى قابلية التوسع.
#报价操纵 #价格欺骗