#sideswapsuspendsliquidservices
استغلال في Liquid Network يثير مخاوف أمنية حول العملات المشفرة
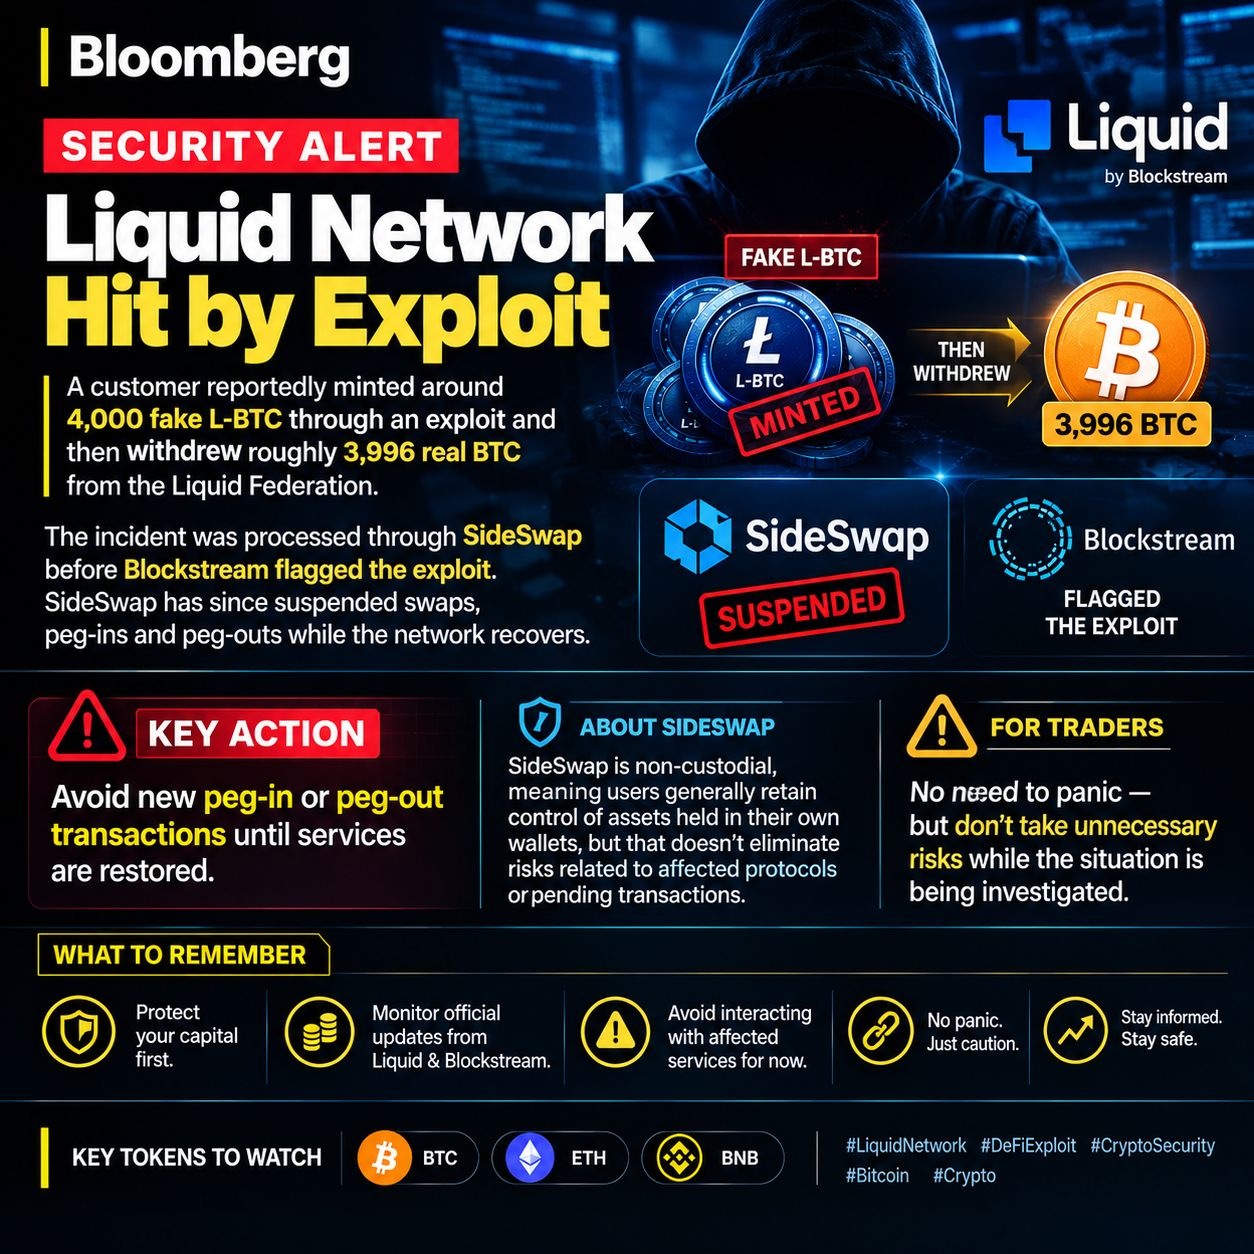
أثار استغلال برمجي مُبلّغ عنه في شبكة Liquid Network مخاوف جديدة بشأن أمن البنية التحتية للعملات المشفرة، بعد أن ادّعى مهاجم أنه قام بإصدار حوالي 4,000 نسخة مزيفة من L-BTC واستخدمها لسحب نحو 3,996 بيتكوين حقيقية من Liquid Federation.
يُقال إن الحادث مرّ عبر SideSwap قبل أن تحدد Blockstream المشكلة وتُطلق الإنذار.
بعد الحادث، علّق SideSwap خدمات المبادلة وعمليات peg-in وpeg-out إلى أن تعمل الشبكة على معالجة الموقف.
بالنسبة للمستخدمين والمتداولين، تتمثل الأولوية الفورية في إدارة المخاطر. إن إرسال أصول جديدة عبر جسر أو بروتوكول متأثر بينما يتم التحقيق في وجود استغلال يمكن أن يخلق تعرضًا غير ضروري.
ينبغي على المستخدمين أيضًا التمييز بين التحكم في المحفظة غير الحافظة ومخاطر البروتوكول. إن الاحتفاظ بالأصول في محفظة تتحكم فيها بمفاتيحك الخاصة يختلف عن التفاعل مع خدمة قد تتأثر حاليًا باستغلال.
تُعد الحادثة تذكيرًا آخر بأن حتى البنية التحتية الراسخة للعملات المشفرة يمكن أن تواجه ثغرات تقنية غير متوقعة.
حتى يتم استعادة الخدمات وتصبح الصورة أوضح، يتمثل النهج الأكثر أمانًا في تجنب المعاملات غير الضرورية التي تنطوي على الخدمات المتأثرة والانتظار للحصول على تحديثات رسمية.
بالنسبة لسوق العملات الرقمية الأوسع، تُبرز الحوادث مثل هذه سبب استمرار أهمية الأمن والشفافية وإدارة المخاطر بشكل صحيح.
$BTC $ETH $BNB
#LiquidNetwork #DeFiExploit #CryptoSecurity #Bitcoin #Crypto