في المنشور السابق، قدّمت بإيجاز verify-insight-receipt.
هذه المرة، أريد التركيز على المشكلة التي يحلّها فعليًا:
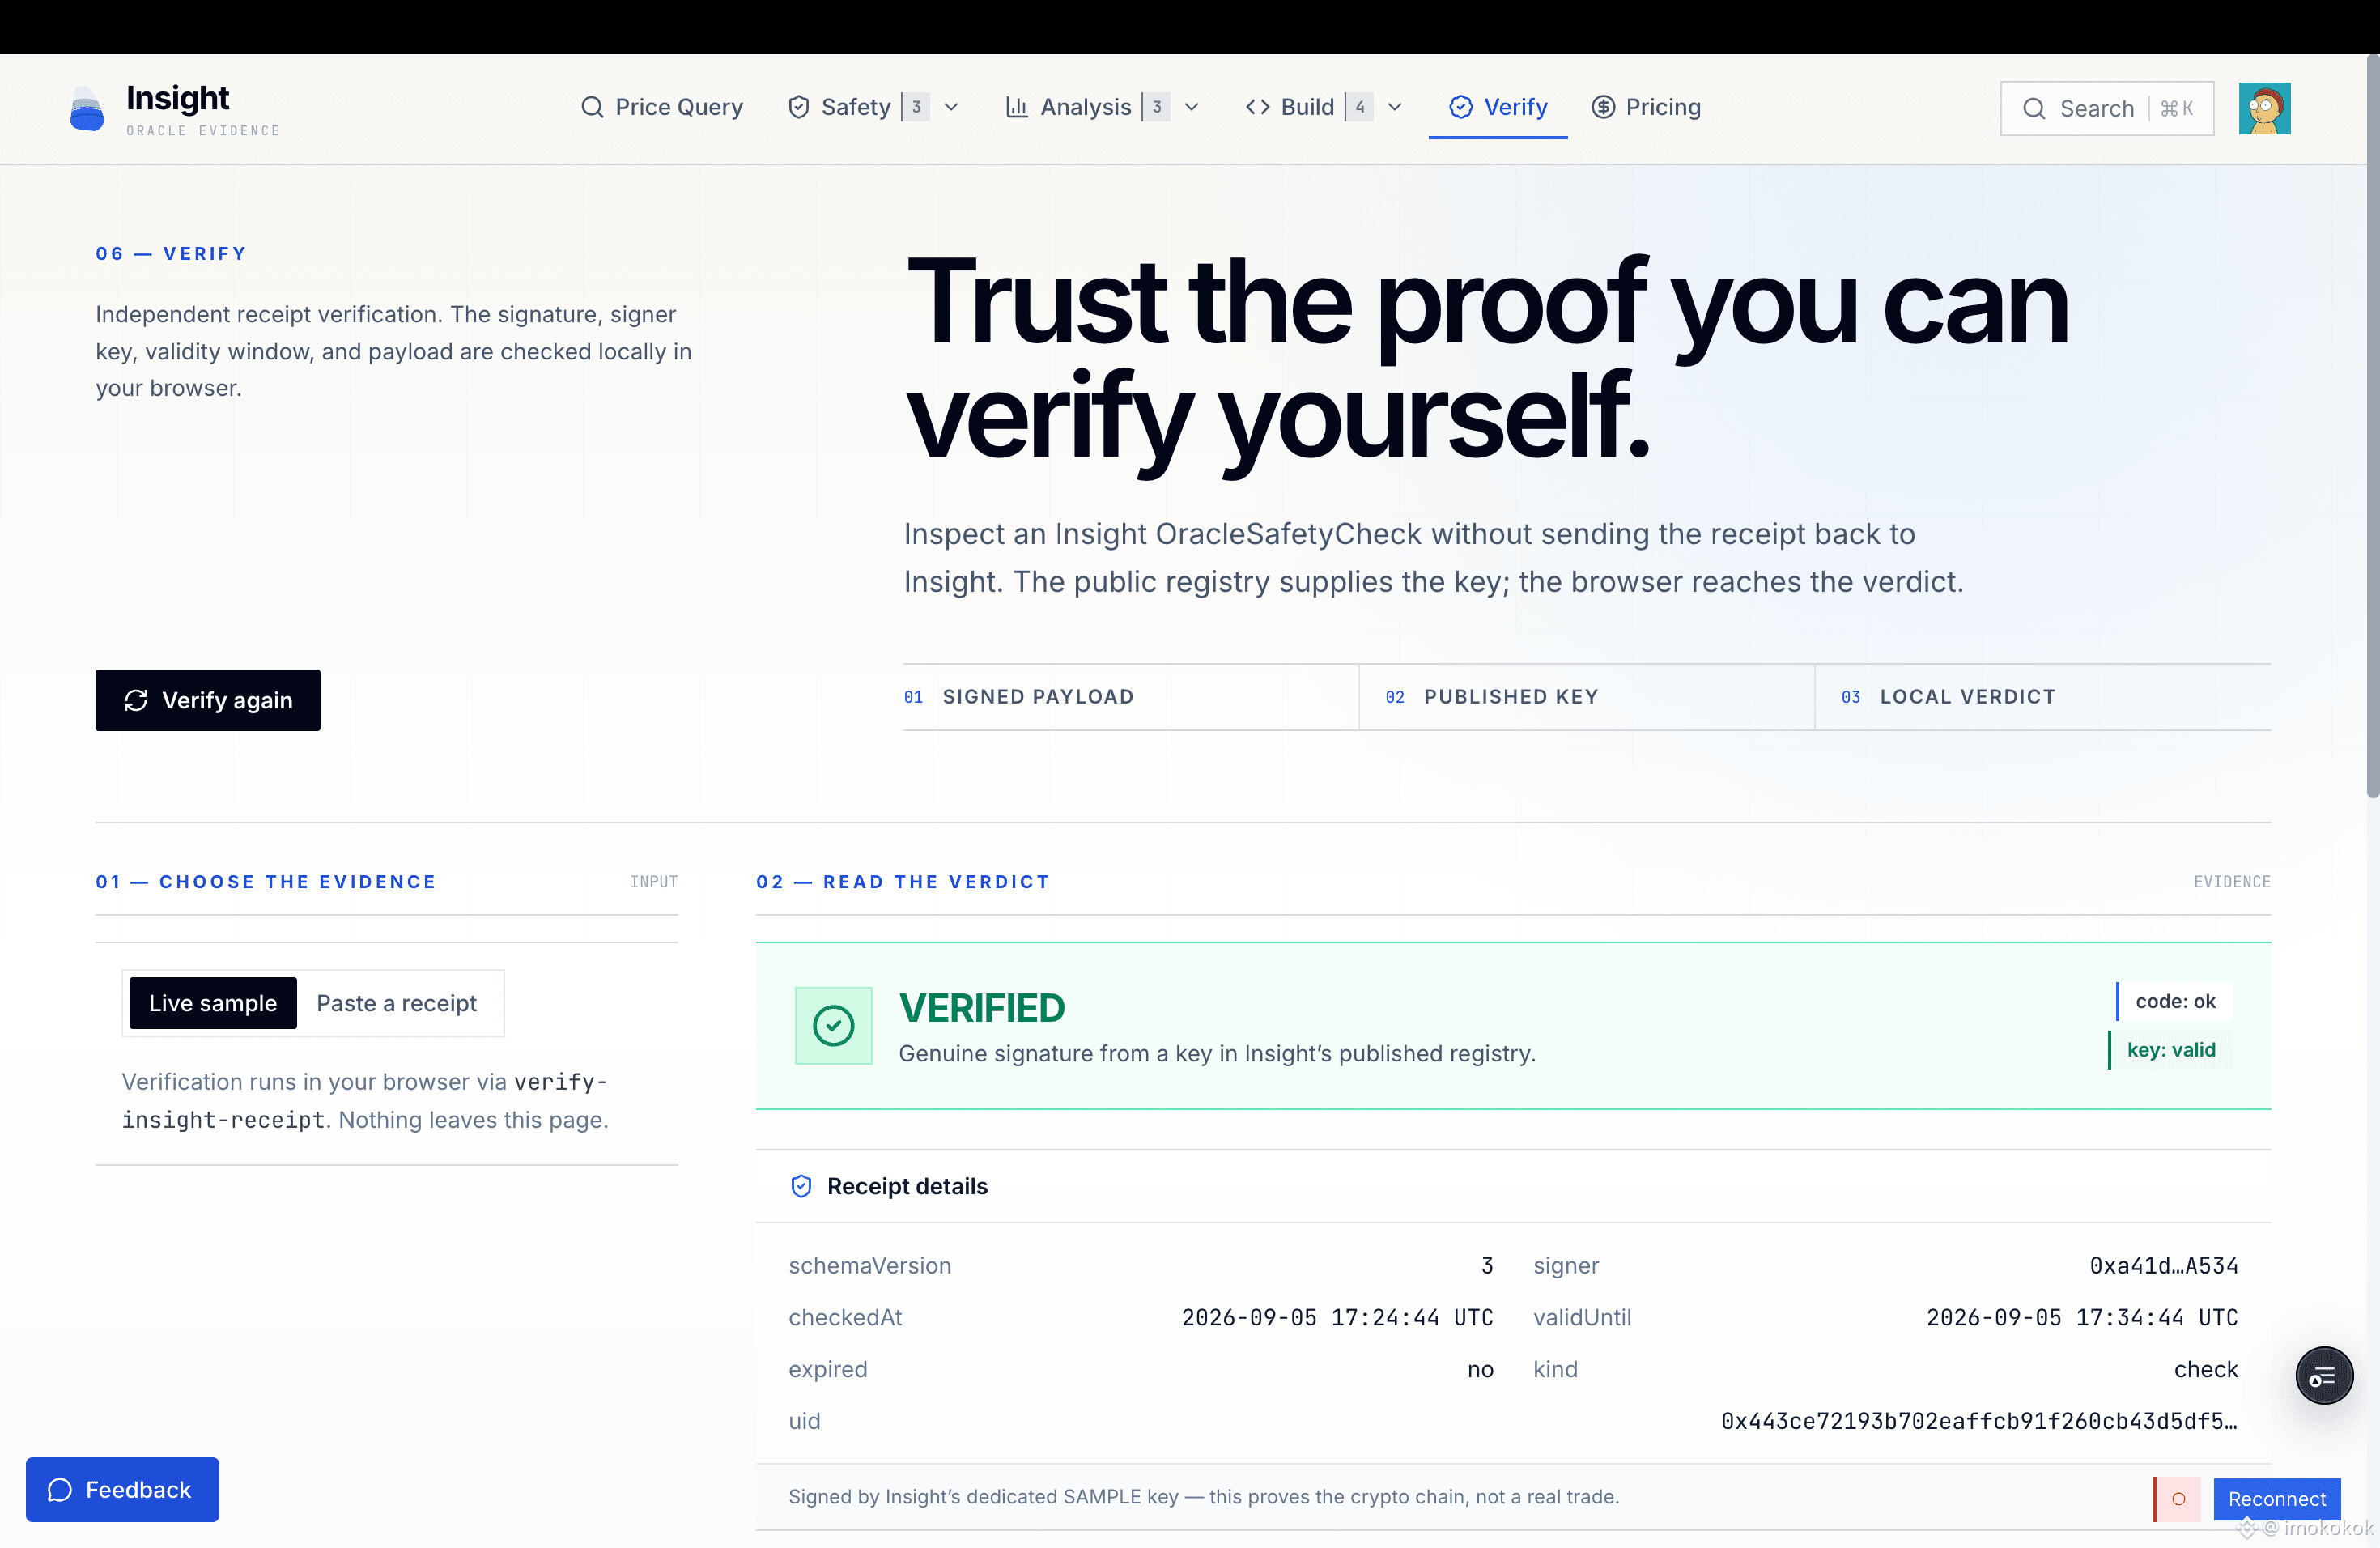
عندما يُرجع النظام نتيجة “آمنة”، كيف يمكنك التحقق من تلك النتيجة بشكل مستقل؟
تحتوي Insight Oracle Safety Receipt على توقيع، وتجزئات الطلبات (request hashes)، وبيانات الصلاحية، ونتيجة التحقق الأصلية. لكن استلام كائن JSON لا يعني أنه يمكنك الوثوق به.
لا يزال يتعين عليك تحديد ما إذا:
• تم تعديل الإيصال بعد إصداره
• ينتمي التوقيع إلى المُوقّع المزعوم
• يتطابق UID مع الحمولة (payload) المعاد بناؤها لـ EIP-712
• تم ربط إعادة التحقق بالطلب الأصلي
• انتهت صلاحية الإيصال
• ما زال مفتاح التوقيع يُعتبر موثوقًا
هذا هو ما صُمم verify-insight-receipt لأجله.
التثبيت:
npm install verify-insight-receipt
الاستخدام:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
تحدث عملية التحقق بالكامل محليًا:
• لا يوجد مفتاح Insight API
• لا يوجد رفع للإيصال
• لا يوجد اعتماد على كون Insight متصلًا بالإنترنت
• يتم إعادة بناء النتيجة من مخطط EIP-712 العام ومن التوقيع التشفيري
وهذا يحوّل الإيصال من شيء يُعرض بواسطة منصة إلى دليل يمكن للمطوّرين ووكلاء الذكاء الاصطناعي والمدققين وأنظمة التنفيذ التحقق منه بأنفسهم.
إن التوقيع الصالح لا يضمن أن صفقة ما صحيحة، ولا يعني الموافقة على الاستثمار.
بل يثبت شيئًا أضيق وأكثر فائدة:
المحتوى المذكور تم توقيعه بواسطة المفتاح المقابل ولم يتم تغييره منذ ذلك الحين.
تحقّق، ولا تثق بشكل أعمى.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents
هذه المرة، أريد التركيز على المشكلة التي يحلّها فعليًا:
عندما يُرجع النظام نتيجة “آمنة”، كيف يمكنك التحقق من تلك النتيجة بشكل مستقل؟
تحتوي Insight Oracle Safety Receipt على توقيع، وتجزئات الطلبات (request hashes)، وبيانات الصلاحية، ونتيجة التحقق الأصلية. لكن استلام كائن JSON لا يعني أنه يمكنك الوثوق به.
لا يزال يتعين عليك تحديد ما إذا:
• تم تعديل الإيصال بعد إصداره
• ينتمي التوقيع إلى المُوقّع المزعوم
• يتطابق UID مع الحمولة (payload) المعاد بناؤها لـ EIP-712
• تم ربط إعادة التحقق بالطلب الأصلي
• انتهت صلاحية الإيصال
• ما زال مفتاح التوقيع يُعتبر موثوقًا
هذا هو ما صُمم verify-insight-receipt لأجله.
التثبيت:
npm install verify-insight-receipt
الاستخدام:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
تحدث عملية التحقق بالكامل محليًا:
• لا يوجد مفتاح Insight API
• لا يوجد رفع للإيصال
• لا يوجد اعتماد على كون Insight متصلًا بالإنترنت
• يتم إعادة بناء النتيجة من مخطط EIP-712 العام ومن التوقيع التشفيري
وهذا يحوّل الإيصال من شيء يُعرض بواسطة منصة إلى دليل يمكن للمطوّرين ووكلاء الذكاء الاصطناعي والمدققين وأنظمة التنفيذ التحقق منه بأنفسهم.
إن التوقيع الصالح لا يضمن أن صفقة ما صحيحة، ولا يعني الموافقة على الاستثمار.
بل يثبت شيئًا أضيق وأكثر فائدة:
المحتوى المذكور تم توقيعه بواسطة المفتاح المقابل ولم يتم تغييره منذ ذلك الحين.
تحقّق، ولا تثق بشكل أعمى.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents