

بدأتُ رهن RLS منذ مرحلة التعهّد المسبق، وأقرأ المدونة الرسمية عادةً فقط لأعرف ما إذا كانت مراكزي ستتأثر. أما المقال المنشور في 30 أغسطس عن الكمّيات فكان مختلفًا؛ إذ كان يشرح للمؤسسات، من البداية إلى النهاية، كيف تقوم بالشراء، ولم تكن له علاقة مباشرة بشخص مثلي من المستثمرين الأفراد. ومع ذلك قرأته حتى النهاية، لأنه وضع في بدايته قاعدة صارمة جدًا، وهذه القاعدة هي التي أعادتني لاحقًا إلى المقال نفسه.
القاعدة هي كالتالي: إذا كان هناك ادعاء بـ”الأمان الكمي“، ولم يُذكر بوضوح أي خوارزمية معيارية استُخدمت، وعلى أي مستوى من المعلمات، فهو ليس ادعاءً بل مجرد وسم.
هذه العبارة أنا متفق معها. لذلك قمت بشيء يشجّع عليه المقال نفسه: قلبت هذه المسطرة لقياسها هي نفسها.
الإشعار لا يذكر أي مستوى تستخدمه هي.
الجزء الخلفي من هذه المقالة يضع للمؤسسات ستة أسئلة ينبغي طرحها على المورد. الثالث منها هو:
أين تم استخدام خوارزميات ما بعد التشفير المعيارية الصادرة عن NIST؟ ما هي المعايير تحديدًا، وعلى أي مستوى من المعاملات؟ وأضاف المقال عمدًا جملة تقول إن مستوى معاملات ML-KEM البالغ 512 ليس هو نفسه مستوى ML-KEM-1024.
أما في النصف الأول عند تفكيك سير دفع Enygma، ففي المكوّن الثاني مكتوب: كان التصميم المبكر يستخدم CSIDH لتبادل مفاتيح طرف التدقيق، والآن تمت استبداله إلى ML-KEM.
من هنا لا يوجد ما يلي. لم تُكتب مستويات المعاملات.
أخذت هذه النقطة على حدة، ليس بهدف انتقادها. بل على العكس تمامًا؛ لأن هذه المقالة نفسها أدرجت مستويات المعاملات كمسألة محورية، ومن الأمثلة التي ساقتها ML-KEM تحديدًا، فإن هذا الفراغ يستحق الإشارة. من الواضح أنها تدرك أهمية هذا التمييز، لكنها عندما تتحدث عن نفسها لم تتوسع فيه.
لماذا ليست مستويات المعاملات تفاصيل؟
بحثت عن ماهية مستوى المعاملات هذا في الواقع.
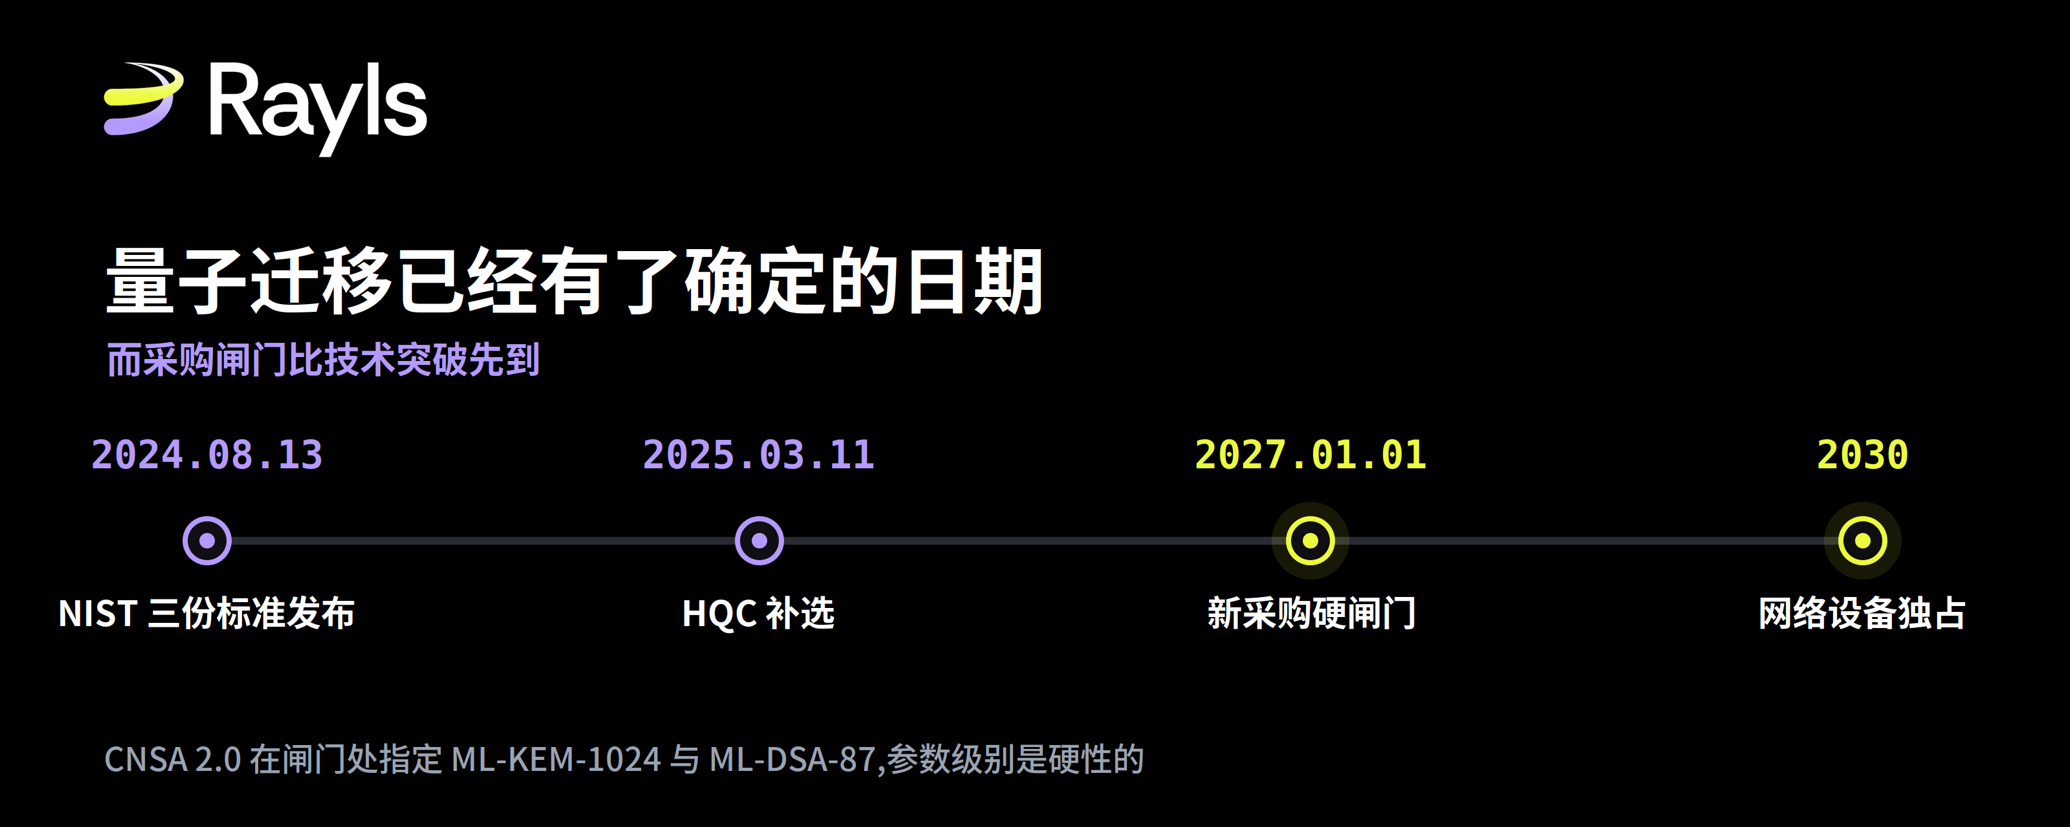
حزمة CNSA 2.0 لدى وكالة الأمن القومي الأمريكية (NSA) تحدد صراحةً ML-KEM-1024 و ML-DSA-87، وتختار أعلى مستوى من المعاملات. بدءًا من 1 يناير 2027، يجب أن يدعم أي شراء جديد موجّه لأنظمة الأمن القومي الأمريكي خوارزميات CNSA 2.0، ما لم يُكتب استثناء في وثائق الشراء.
بعبارة أخرى، نظام يستخدم ML-KEM لكنه يتوقف عند مستوى 512 أو 768، يقع عند بوابة الاختيار نفسها في نفس الجانب مع نظام لم يستخدم خوارزميات ما بعد الكم إطلاقًا. هذا ليس فرقًا دقيقًا من ناحية قوة الأمان، بل هو فرق هل يمكنه المرور إلى عملية الشراء أم لا.
بعد CNSA 2.0 توجد تواريخ أخرى مرتبة. يجب على أجهزة الشبكة تحقيق استخدام حصري قبل 2030، وبعد ذلك تُحدَّد أهداف هجرة معظم الأجهزة إلى 2033، ويُحاذي في النهاية التوافق الشامل لمقاومة الكم مع هدف NSM-10 لعام 2035. لكن بالنسبة للمورّدين، فإن ما يعضّون عليه أولًا فعلًا هو بوابة 2027، لأن المشكلة عندهم في مرحلة الشراء لا في مرحلة التشغيل.
عنوان هذه المقالة يكتب «قبل عام 2027»، لذا فهي بلا شك تعرف هذه النقطة الزمنية. كما أنها تذكر بدقة في نصها CNSA 2.0 التي تحدد ML-KEM-1024. الشيء الوحيد الذي لم تذكره هو: أي مستوى من المعاملات تختاره هي نفسها.
خمسة منها مقاومـة للكم بالفعل، ثم تفكيك طبقة إضافية
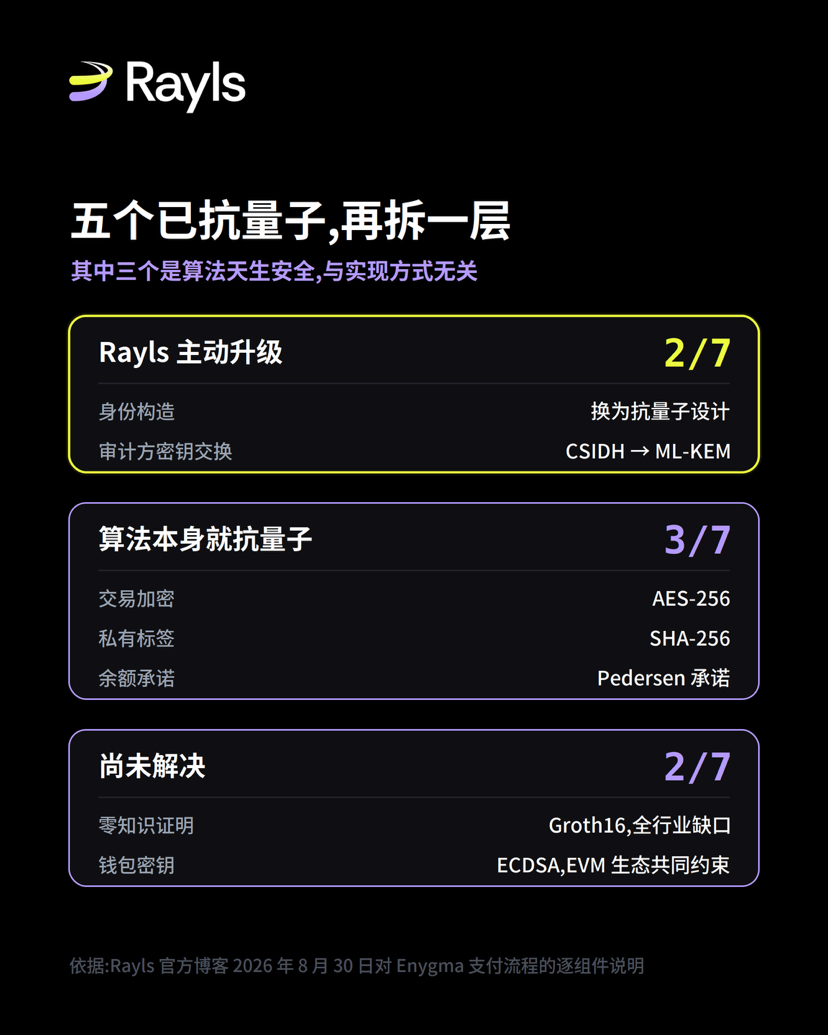
خلاصة المقال تقول إن خمسة من بين سبعة مكوّنات مقاومة للكم بالفعل. هذا القول نفسه ليس خطأ، لكنّه يجمع بين نوعين مختلفين من الخصائص.
انظر إلى الحالة التي وسمتها هي لكل مكوّن. المكوّن الأول لبناء الهوية، والمكوّن الثاني لتبادل المفاتيح، مُعلّمان بأنه: addressed، أي «تمت معالجته». هاتان النقطتان تم تعديلهما استباقيًا بواسطة Rayls: بناء الهوية كان يعتمد في الأصل على منحنى Baby Jubjub، وبعد Enygma v2.5 تم تغييره إلى تصميم مقاوم للكم؛ وتبادل المفاتيح كان يعتمد في الأصل على CSIDH، وتم تغييره إلى ML-KEM.
المكوّنات 3 و4 و5 مُعلّمة بأنها: لا إجراء مطلوب، «لا يلزم التعامل معها». عملية تشفير حمولة المعاملة تعتمد على AES-GCM، حيث إن الشدة الفعّالة لـ AES-256 تنخفض إلى النصف تحت خوارزمية Grover؛ ويتبقى ما يعادل مستوى أمان كميًا مقداره 128 بت. وهذا الهامش يكفي حاليًا. تُستخدم SHA-256 في بند «الوسم الخاص»، وهذا الحجم من دوال التجزئة أصلًا لا يخاف من هجمات الحوسبة الكمّية. أما البند الثالث فهو التزام الرصيد، ويستخدم التزام Pedersen؛ وسأتحدث عنه بشكل منفصل لاحقًا.
لا تحتاج هذه البنود الثلاثة إلى أي تغيير، وذلك لأن هذه الخوارزميات من البداية لا تخاف الحواسيب الكمّية؛ وأي شخص يستخدمها سيكون الأمر نفسه. كما أنها لا تعكس أي استثمار هندسي خاص بــ Rayls.
لذا وبحسب حجم العمل، ما أنجزه Rayls بشكل استباقي يساوي ثلثي العمل تقريبًا، وليس 5/7.
لا أعتقد أنها مبالغة متعمدة. الورقة وسمت حالة كل بند بوضوح شديد؛ ومن كان صادقًا في القراءة يمكنه التمييز بنفسه. فقط عبارة «خمسة مقاومة للكم» كخلاصة ستمتد أبعد من تفكيكها الأصلي، لكن عندما تُنظر إليها وحدها تبدو كأنها أنجزت 70% من العمل.
الكلمات التي استخدمتها الورقة ليست متطابقة كثيرًا مع صياغة الإشعار
تقول الورقة إن المواصفات الأكاديمية لـ Rayls منشورة في أرشيف IACR لعلم التشفير، ويمكن للمؤسسات التحقق بشكل مستقل من هذه الادعاءات. هذه الجملة هي دعوة علنية، لذلك ذهبت للتحقق.
ما وجدته هو المقال رقم 2025/1639، وعنوانه Rayls: A Novel Design for CBDCs، والمؤلفان Mario Yaksetig و Jiayu Xu. بالنسبة إلى Rayls II الذي يُذكر في المقال، لم أجد رقمًا عامًا مطابقًا، لذلك لم أتمكن من التحقق من هذه النقطة.
في الورقة موضعان جديران بالانتباه.
أولًا، كلام الورقة عن Groth16. هي تذكر بوضوح أسباب تفضيل Groth16، وهي أن عبء حساب طرف التحقق خفيف، كما تذكر بوضوح قيود هذا الحل. لكن القيود التي تسميها الورقة هي أن الأمر يحتاج إلى إعداد موثوق، وتقول إن هذا الإعداد يمكن إتمامه بطرق متعددة الأطراف لتقليل افتراضات الثقة. أي أن الورقة عندما تتحدث عن Groth16 فهي تناقش مشكلة افتراضات الثقة، بينما الإشعار بتاريخ 30 أغسطس عندما يتحدث عن Groth16 يتحدث عن مسألة كمومية. ليست كلتا الناحيتين عن نفس الشيء. الإشعار يقول: «الورقة تعترف بذلك صراحةً»؛ لكن على الأقل في المقال الذي تمكنت من العثور عليه، فإن ما تم الاعتراف به ليس الشيء نفسه المشار إليه بـ «بذلك».
ثانيًا، الكلمة التي وصفت بها الورقة تصميمها هي quantum-private، أي «خصوصية كمّية». وتفسير ذلك هو أن الخصم الكمّي لا يستطيع استنتاج المرسل والمستلم والمبلغ في المعاملة داخل الشبكة. هذه ادعاء حول السرّية.
أما إطار الإشعار كاملًا فيعتمد على مفهوم quantum-resistant، أي مقاومة الكم. في علم التشفير، تُعدّ السرّية وعدم القابلية للتزوير خاصيتين منفصلتين. يمكن لنظام ما أن يحقق الأولى دون الثانية.
عندما يُترجم هذا الفرق إلى التزام Pedersen في المكوّن الخامس تحديدًا، يصبح الأمر ملموسًا. الخاصية القياسية لـ التزام Pedersen هي أن خاصية الإخفاء تتحقق دون شروط بشكل غير مشروط، بينما خاصية الارتباط تتحقق حسابيًا فقط، والارتباط يعتمد على مسألة اللوغاريتم المتقطع الصعبة، وهي فئة المسائل التي يمكن للكمبيوتر الكمّي حلها. تقول الإشعار إن هاتين الخاصيتين في سيناريو استخدام Enygma تظلان آمنتين كمّيًا، وتم تمييزها بأنها «لا يلزم التعامل معها».
لا أعرف ما إذا كانت هذه العبارة صحيحة أم لا. فهي تقول: «في سيناريو استخدامها في Enygma»، لكن ما هو السيناريو تحديدًا لم يفصّل الإشعار، ولا أملك القدرة على الحكم من الخارج. ما أريد قوله فقط هو أنه هذه النقطة هي الوحيدة بين سبعة مكوّنات تتعارض فيها نتيجة الإشعار—على نحو سطحي—مع الطبيعة المدرسية/الكتاب المدرسي (type textbook)؛ ومع ذلك تم وسمها بأنها «لا يلزم التعامل معها». وبحسب معيار الدقة الذي تدعو إليه هذه المقالة نفسها، فإن هذه النقطة تستحق توضيحًا.
الأجزاء التي لم يتم تحديدها بعد
هناك مكوّنان اثنان يذكر الإشعار عنهما أنهما لم يحلا هذه المشكلة من الأساس. وأرى أن هذا التعامل كان صريحًا جدًا.
التحقق عديم المعرفة المستخدم فيه Groth16 مبني على التشفير القائم على الاقتران (pairing)، ولا يوجد حاليًا بديل ما بعد كم يمكن استخدامه في الإنتاج. يقول الإشعار إن هذه فجوة على مستوى الصناعة كلها وليست حكرًا على Rayls، وأن جميع السلاسل التي تستخدم SNARK للخصوصية تقع في نفس المكان. أرى أن هذا القول صحيح. وتعاملهم مع ذلك هو تصميم نظام الإثبات ليكون معياريًا وقابلًا للاستبدال: وعند نضج أبحاث التشفير الكمي عديم المعرفة، يتم استبداله.
مفاتيح المحفظة تستخدم ECDSA القياسي في EVM، ولا تُقاوم الكم. هذا قيد مشترك في كامل نظام إيثيريوم البيئي. اليوم لا توجد أي سلسلة متوافقة مع EVM طرحت حلول مفاتيح محافظ ما بعد كم يمكن استخدامها في الإنتاج.
بالإضافة إلى ذلك، لدي أيضًا أشياء لم أتمكن من التحقق منها: رقم نشر ورقة Rayls II، وكذلك مستوى معاملات ML-KEM في المكوّن الثاني. هاتان النقطتان لا يمكنني استنتاجهما من الخارج، ولا بد من إضافة رسمية.
وجهة نظري
الحجّة الأساسية في هذا الإشعار أنا أتفق معها: في مواجهة الهجرة الكمّية، يكون تفصيل الوضع مكوّنًا بمكوّن أكثر قيمة بكثير من وسم «آمن كمّياً». كما أن الموردين الذين يعترفون بالثغرات أكثر موثوقية من أولئك الذين يكتفون بلصق الملصقات.
مقالتي هذه ليست للجدال معها، بل على العكس تمامًا تقبل افتراضاتها. مقال يدعو إلى الدقة يستحق أن يُقرأ بدقة—وهذا ما تطلبه هي نفسها.
كيف نَحكم لاحقًا؟ أنا أركز على نقطة واحدة: هل سيتم استكمال مستوى معاملات ML-KEM؟
هذا هو السؤال الثالث الذي يسرده الإشعار بنفسه، والإجابة تكفي سطر واحد. إذا تمت الإضافة، فذلك يعني أن الستة أسئلة ليست فقط لامتحان الآخرين؛ وإذا لم تُضف، فلن تتحقق عبارة «الدقة تتفوق على الملصقات» على نفسها. أرى أن هذا أفضل مؤشر ملاحظات نظيف، لأن كلفته منخفضة جدًا ولا توجد مساحة لتبرير «غير قادر على ذلك».
بالإضافة إلى ذلك، سأتوقف عند مكانين آخرين على الهامش. إذا تم الإفصاح عن رقم الورقة الخاصة بـ Rayls II رسميًا، فستصبح جملة «قابلة للتحقق بشكل مستقل» في الإشعار صحيحة فعلًا. أما بالنسبة لـ «سيناريو الاستخدام» في بند التزام Pedersen، فإذا أراد المسؤولون يومًا ما توسيع شرحه، فسيكون ذلك من أكثر أجزاء قائمة المكوّنات جدارة بالقراءة.
على سبيل الإشارة لشيء ليس له علاقة مباشرة بالإشعار لكنه مرتبط بهذا الموضوع. عندما تحققت من الخط الزمني، وجدت أن NIST في 13 أغسطس 2024، وتاريخ نفاذها 14 أغسطس، أصدر ثلاث معايير: FIPS 203 و204 و205. أما HQC فلم يتم اختياره إلا في 11 مارس 2025، بينما FIPS 206 المبني على FALCON ما يزال قيد الإعداد حتى الآن. توجد تقارير ثانوية كثيرة على الإنترنت تُدخل FIPS 206 ضمن مجموعة 2024 تلك، وهذا خطأ. هذه المقالة كتبت ذلك بدقة في هذه النقطة.
المصادر المرجعية: مدونة Rayls الرسمية The Quantum Clock is ticking: what financial institutions need to do before 2027، Selvaggia di Fazio، 30 أغسطس 2026؛ صفحة مشروع توحيد التشفير ما بعد الكم لدى NIST، تم إصدار FIPS 203 / 204 / 205 بتاريخ 13 أغسطس 2024، وذكرت الجريدة الرسمية الفيدرالية أن تاريخ النفاذ هو 14 أغسطس، وتم اختيار HQC في 11 مارس 2025، وFIPS 206 قيد الإعداد؛ جدول مواعيد NSA CNSA 2.0، بوابة شراء جديدة بتاريخ 1 يناير 2027، مع تحديد ML-KEM-1024 و ML-DSA-87؛ سجل IACR للإلكترونيات الخاصة بالتشفير رقم 2025/1639، Rayls: A Novel Design for CBDCs، Mario Yaksetig و Jiayu Xu.