
هل يمكن لطلب توكن خبيث أن يؤثر على مستخدم STON.fi؟
الأمان في التمويل اللامركزي (DeFi) لا يقتصر فقط على البروتوكول الذي تستخدمه. بل يتعلق أيضًا بفهم ما الذي يطلبه محفظتك تحديدًا للموافقة عليه.
بالنسبة لمستخدمي STON.fi على شبكة TON، توجد نقطة مهمة غالبًا ما يتم تجاهلها: لا تستخدم التوكنات القياسية الخاصة بـ TON نموذج الموافقة والإذن على طريقة ERC-20. بموجب TEP-74، فإن نقل التوكن يصرح بطلب نقل محدد بدلًا من منح إذن قابل لإعادة الاستخدام يمكن لعقد آخر إنفاقه لاحقًا.
هذا الاختلاف يغيّر طريقة تفكير المستخدمين في طلبات التبادل الخبيثة والواجهات المزيفة وأذونات المحفظة.
كيف تختلف جيتونات TON عن ERC-20
على Ethereum، غالبًا ما تعتمد رموز ERC-20 على approve وallowance وtransferFrom. قد يوافق المستخدم على سبندر لمبلغ معيّن، وبعد ذلك يمكن لذلك السبندر نقل الرموز دون الحاجة إلى موافقة جديدة لكل معاملة.
تعمل جيتونات TON القياسية بشكل مختلف.
في إطار TEP-74، لا توجد آلية قياسية لـ approve أو allowance أو transferFrom. بدلًا من ذلك، يتم تفويض تحويل الجيتون للمعاملة التي يجري تنفيذها.
في محفظة جيتون يتم تنفيذها بشكل صحيح، يجب رفض التحويل الذي لا ينشأ من المالك. وهذا يعني أن مجرد التفاعل مع رمز أو توصيل محفظة لا يؤدي تلقائيًا إلى إنشاء سماح تحويل جيتون غير محدود ومستمر.
هذه تمييز أمني حاسم.
فهل يمكن لطلب جيتون خبيث أن يسبب ضررًا حتى الآن؟
نعم.
إن غياب سماحات ERC20 لا يجعل المستخدم محصّنًا ضد الطلبات الخبيثة. قد تأتي الخطورة مما يوقّعه المستخدم فعليًا.
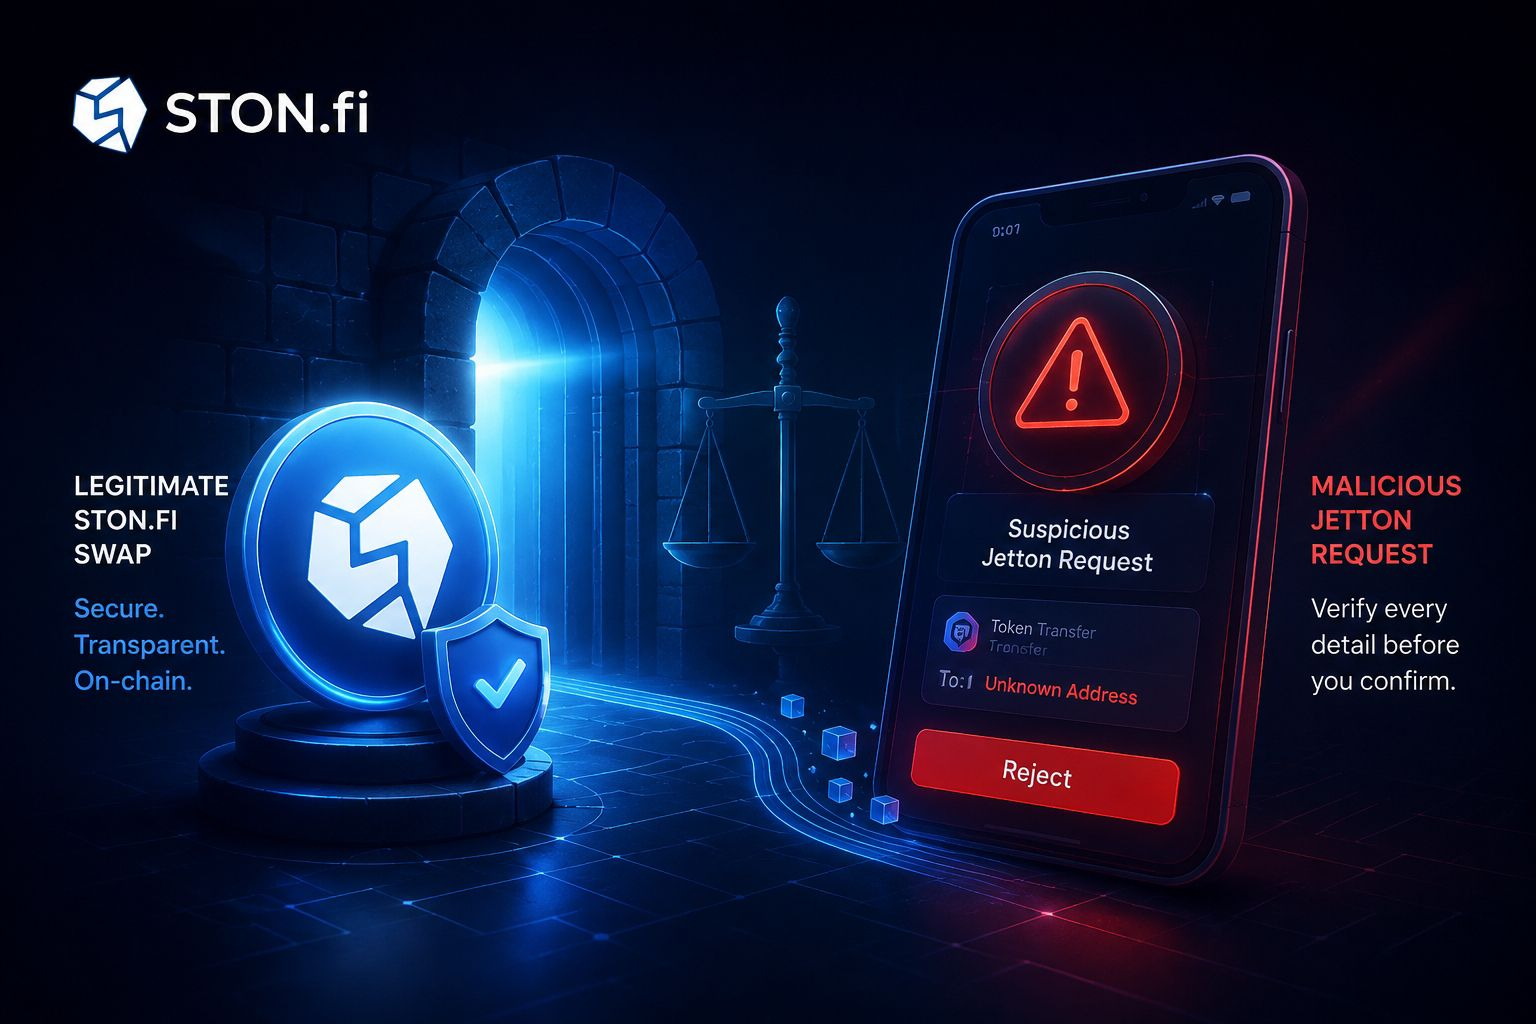
قد يُقلّد موقع ويب مزيف واجهة DeFi شرعية ويعرض معاملة تبدو كمبادلة على STON.fi بينما يكون في الواقع يطلب تحويلًا مباشرًا للجيتونات إلى عنوان يتحكم به مهاجم.
قد تبدو المعاملة شرعية من النظرة الأولى، لكن السؤال المهم هو:
ما الذي يُطلب مني تحديدًا إرسالُه عبر محفظتي وأين سيتجه؟
يمكن لـ TON Connect أيضًا عرض طلبات تحتوي على رسالة خروج واحدة أو أكثر. بمجرد أن يوافق المستخدم على تلك الرسائل، تنفذ المحفظة ما تمت الموافقة عليه.
لهذا السبب فإن النقر الأعمى على تأكيد هو أمر خطير، حتى عندما يبدو الطلب متعلقًا برمز أو بروتوكول مألوف.
كيف تعمل مبادلة جيتون حقيقية على STON.fi
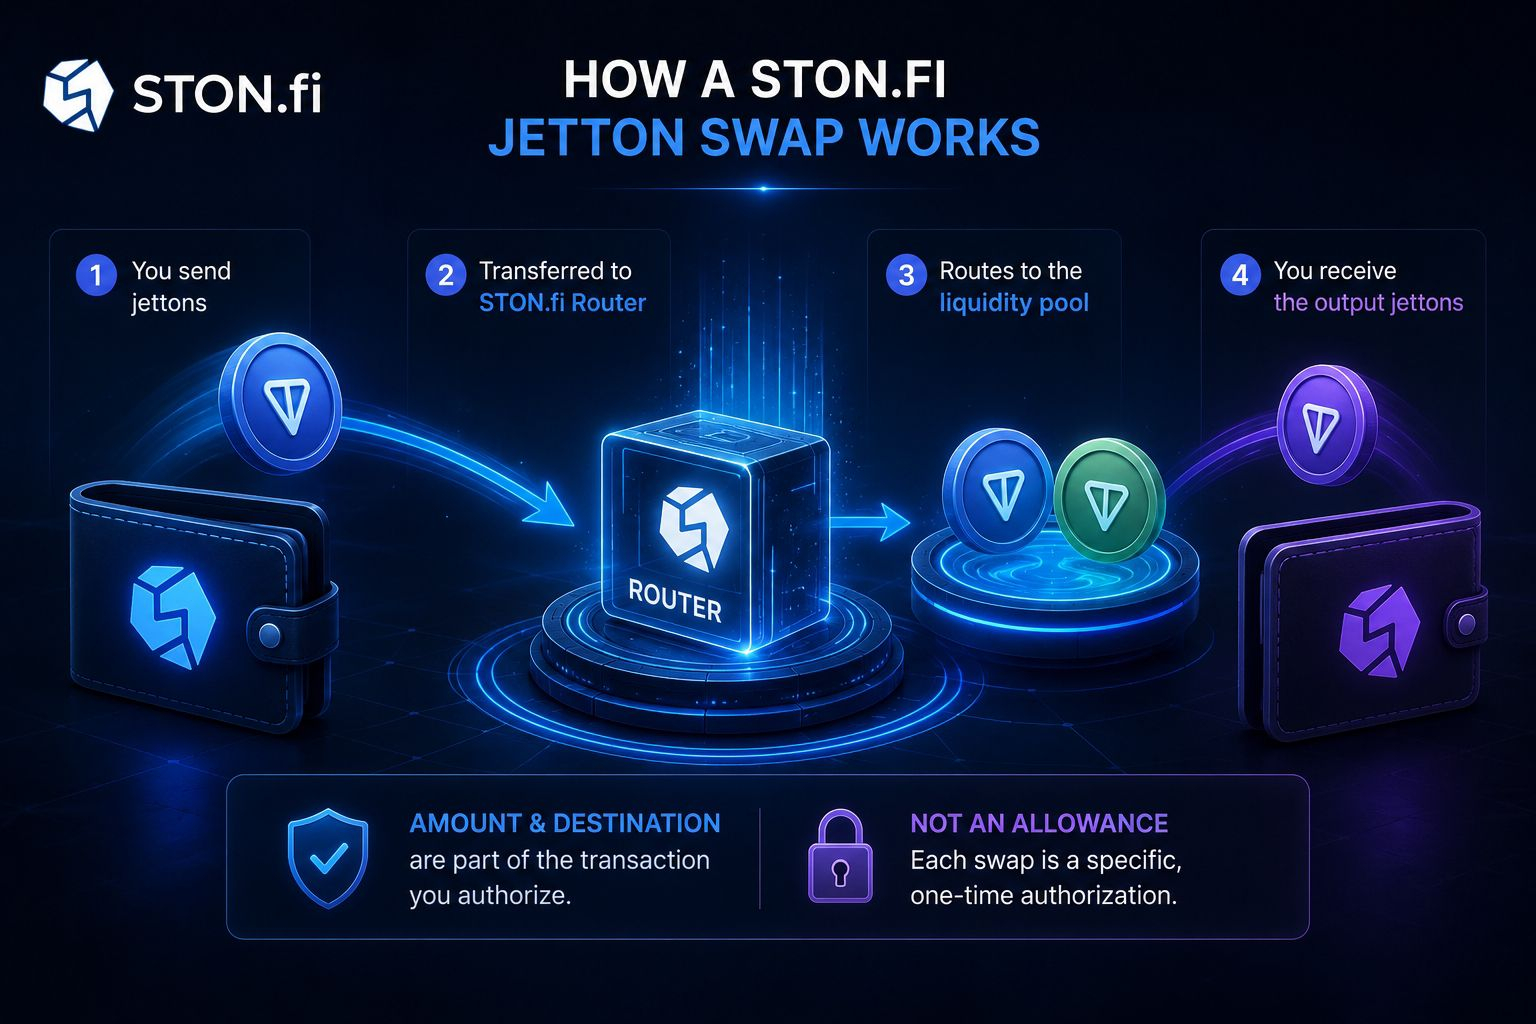
تتبع عملية مبادلة جيتون إلى جيتون في STON.fi تدفق معاملات محدد.
يتم نقل الجيتونات الخاصة بالمستخدم إلى مسار Router ذي الصلة مع حمولة تتضمن معلومات تساعد الـ Router على معالجة المبادلة. ثم يحول الـ Router الطلب إلى مجمع السيولة المناسب وتستمر المبادلة وفق منطق البروتوكول.
النقطة الأمنية المهمة هي أن مبلغ التحويل جزء من المعاملة التي يوافق عليها المستخدم.
هذا ليس مكافئًا لمنح STON.fi سماحًا غير محدود وقابلًا لإعادة الاستخدام على نمط TEP-74.
لذلك، فإن تفويض مبادلة شرعية واحدة لا يعني تلقائيًا أن عقد جيتون قياسي قد منح STON.fi أو أي عقد آخر إذنًا لإنفاق رصيد غير محدود في معاملات مستقبلية.
أين تظهر المخاطر الحقيقية
الخطر الأكبر غالبًا ليس سماحًا مخفيًا على نمط ERC-20، بل هو قيام مستخدم بالموافقة عن غير قصد على المعاملة الخاطئة.
قد تطلب واجهة خبيثة:
تحويل جيتون مباشر
بدلًا من إرسال الرموز إلى Router المقصود في STON.fi، قد ترسل المعاملة تلك الرموز مباشرة إلى محفظة المهاجم.
مبلغ غير متوقع
قد يكون المبلغ المطلوب أكبر مما كان ينوي المستخدم مبادلته.
وجهة مضللة
قد يشبه الواجهة بصريًا STON.fi بينما يوجّه الأموال إلى مكان مختلف تمامًا.
امتداد محفظة أو قدرة أوسع
يمكن لامتدادات المحفظة V5 أن تُدخل قدرات تتجاوز مجرد تحويل لمرة واحدة. ينبغي تقييمها بدقة أكبر بكثير لأن آثار الأمان قد تكون أوسع من عملية مبادلة فردية.
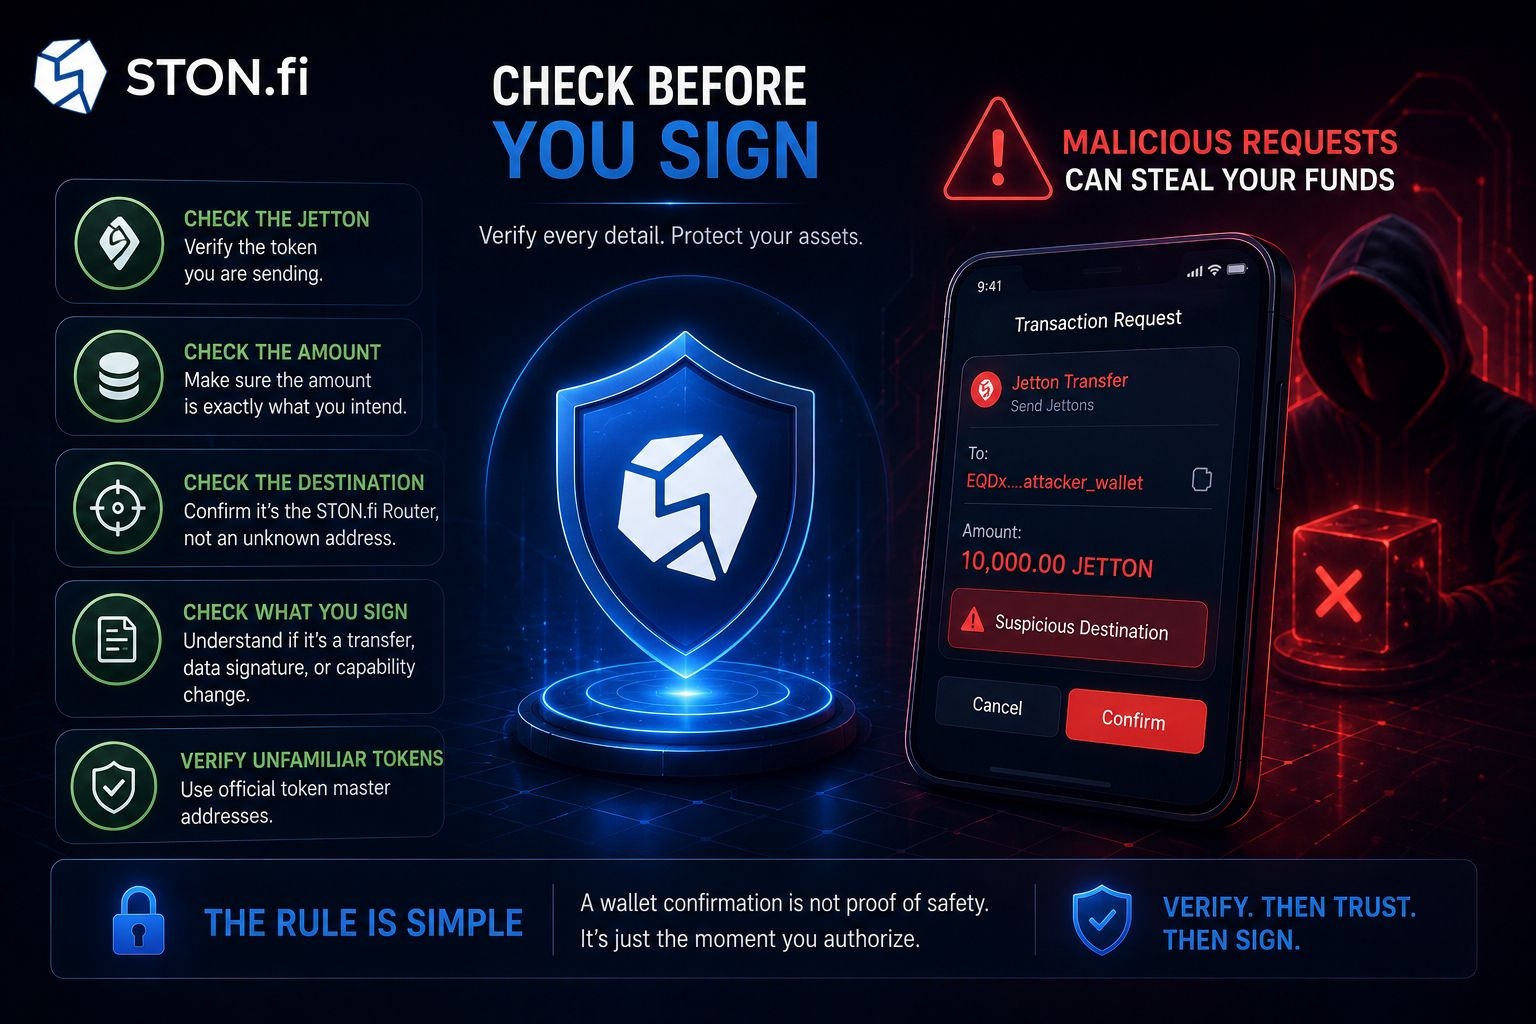
ماذا يجب على مستخدمي STON.fi التحقق منه قبل التوقيع؟
قبل الموافقة على معاملة، لا تركز فقط على مظهر موقع الويب. افحص المعاملة نفسها.
تحقق من الجيتون الذي ترسله وتأكد أنه الأصل المقصود.
تحقق من المبلغ الدقيق الجاري تحويله. لا يجعل الرمز المألوف المبلغ غير المألوف آمنًا.
افحص الوجهة وبنية المعاملة. أكد أن الطلب يطابق التفاعل المتوقع مع STON.fi وليس مجرد تحويل عادي إلى عنوان غير معروف.
حدد أيضًا ما الذي تقوم بتوقيعه. هل هو:
تحويل رمز،
توقيع بيانات،
أم تغيير امتداد/قدرة في المحفظة؟
تلك الإجراءات لها آثار أمنية مختلفة جدًا.
بالنسبة للأصول غير المألوفة، تحقّق من عنوان المالك الرسمي للرمز بدلًا من الاعتماد فقط على اسم الرمز أو الرمز المختصر (ticker) أو الشعار أو العلامة التجارية للموقع. يمكن للمهاجمين إنشاء جيتونات تبدو متطابقة.
نقطة محورية حول التحويلات الخبيثة لمرة واحدة
افترض أن المستخدم تم خداعه للموافقة على تحويل جيتون خبيث.
يمكن أن يؤدي ذلك إلى فقدان فوري للمبلغ الذي تمت الموافقة عليه. ومع ذلك، فإن التحويل المكتمل لا يصبح تلقائيًا سماحًا قابلًا لإعادة الاستخدام على نمط TEP-74 يمكن للمهاجم استغلاله لاحقًا في عمليات مبادلة عشوائية على STON.fi.
هذا التمييز مهم.
المعاملة الخبيثة ما تزال خطرة، لكن يجب فهم خطورتها بشكل صحيح. سلوك TEP-74 القياسي ليس هو نفسه منح مهاجم سماح ERC-20 غير محدود.
لكن الوضع يتغير بشكل كبير إذا أصبحت المحفظة الأساسية نفسها مخترقة.
ماذا لو كانت المحفظة أو المفتاح مخترقًا؟
قد تؤثر عبارة الاسترداد (seed phrase) المخترقة أو المفتاح الخاص أو إضافة محفظة قوية بما يكفي على أكثر من مجرد معاملة واحدة في STON.fi.
في ذلك السيناريو، قد يتمكن المهاجم من تفويض المعاملات المستقبلية مباشرة من المحفظة، اعتمادًا على الإمكانيات التي حصل عليها.
لهذا السبب تظل أمان المحفظة أساسيًا حتى عندما لا يقوم معيار الرمز نفسه بتنفيذ سماحات مستمرة.
هناك اعتبار مهم آخر أيضًا:
جيتونات غير قياسية
ليست كل جيتون تتصرف تمامًا مثل تنفيذ بسيط للمعيار.
قد يؤدي جيتون غير قياسي أو مخصص إلى منطق إداري إضافي، أو قيود نقل، أو hooks، أو أذونات، أو سلوك عقد آخر. لذلك يجب على المستخدمين تجنب افتراض أن كل أصل يحمل بالضرورة نفس ملف المخاطر تمامًا مثل تنفيذ TEP-74 الأساسي.
قاعدة الأمان العملية
أكثر منظور أمان هو أمر بسيط:
لا تسأل فقط، “هل أستخدم STON.fi؟”
اسأل:
“ما هي المعاملة التي تطلب محفظتي مني تفويضها؟”
يجب التعامل مع واجهة STON.fi الشرعية بحذر أيضًا. تحقّق من الأصل والمبلغ ووجهة المعاملة وإجراء المحفظة قبل التوقيع.
تأكيد المحفظة ليس دليلًا على أن المعاملة آمنة. إنه ببساطة اللحظة التي تُجيز فيها حدوث المعاملة.
الخلاصة النهائية
يمكن لطلب جيتون خبيث أن يؤثر على مستخدم STON.fi فعلاً، ولكن ليس لأن جيتونات TON القياسية تعمل سرًا مثل ERC-20 مع سماحات غير محدودة.
في إطار TEP-74، لا يوجد نموذج قياسي لـ approve أو allowance أو transferFrom. يتم تفويض تحويل الجيتون كمعاملة محددة يجري تنفيذها.
تأتي الخطورة الحقيقية من توقيع المعاملة الخاطئة، أو الثقة بواجهة خبيثة، أو التفاعل مع جيتون مزيف، أو الموافقة على رسائل خروج غير متوقعة، أو تعريض المحفظة نفسها عبر مفتاح أو إضافة مخترقة.
لكل تفاعل مع STON.fi، أبطئ قبل التوقيع.
تحقق من الجيتون.
تحقق من المبلغ.
تحقق من الوجهة.
تحقق مما يتم تفويضه فعليًا بواسطة محفظتك.
في DeFi، فإن أكثر معاملة آمنة ليست تلك التي تبدو مألوفة.
إنها المعاملة التي تحققت منها.
استكشف المزيد على STON.FI