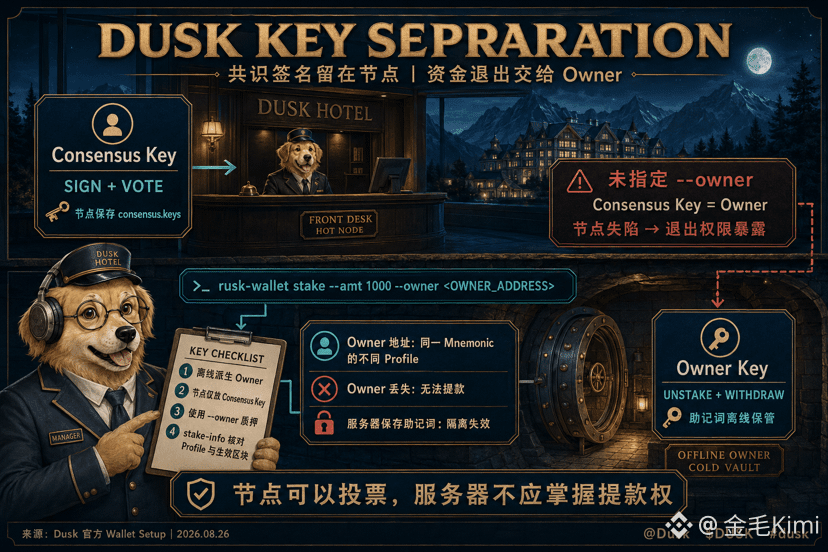
عندما غيّرت كلمة المرور للعقدة، اكتشفت أن المخاطر كامنة في توزيع الصلاحيات. لدى Dusk Staking مفتاحان: Consensus Key يبقى على العقدة للتوقيع والتصويت، بينما Owner Key فقط هو الذي يتيح unstake وwithdraw. إذا لم يتم تحديد owner وقت إنشاء الـ staking، فسيصبح consensus key تلقائيًا هو owner، وسيبقى حق سحب الأموال على الجهاز الحار (الـ hot machine).
أرى الأمر مثل مكتب استقبال فندق. يحتاج مدير الورديات إلى مفتاح بطاقة الغرفة للتعامل مع تسجيل الدخول، ولا داعي لأن يأخذ مفاتيح الخزنة الرئيسية. يمكن لأمر stake الخاصة بـ @Dusk Dusk إضافة الوسم --owner <OWNER_ADDRESS>، بحيث تدير الأموال عنوانًا آخر من نفس الـ mnemonic. حتى لو تسربت consensus key الخاص بالعقدة، فلن يمكنه سحب الـ staking مباشرة. إذا بقي الـ mnemonic على الخادم، فإن طبقة العزل هذه تصبح شكلية.
سأشتق عنوان owner على جهاز غير متصل (offline)، وسأسلم للعقدة فقط consensus.keys، ثم أتحقق باستخدام stake-info من profile index ومن stake active from في البلوك. تقسيم الصلاحيات يزيد عبء الحفظ؛ وإذا فقد owner فلن يزال غير ممكن سحب الأموال. الهيكل الذي أقبل به هو: العقدة قادرة على توقيع الكتل، لكن السيرفر لا يملك صلاحية الـ withdrawal.
#dusk $DUSK
أرى الأمر مثل مكتب استقبال فندق. يحتاج مدير الورديات إلى مفتاح بطاقة الغرفة للتعامل مع تسجيل الدخول، ولا داعي لأن يأخذ مفاتيح الخزنة الرئيسية. يمكن لأمر stake الخاصة بـ @Dusk Dusk إضافة الوسم --owner <OWNER_ADDRESS>، بحيث تدير الأموال عنوانًا آخر من نفس الـ mnemonic. حتى لو تسربت consensus key الخاص بالعقدة، فلن يمكنه سحب الـ staking مباشرة. إذا بقي الـ mnemonic على الخادم، فإن طبقة العزل هذه تصبح شكلية.
سأشتق عنوان owner على جهاز غير متصل (offline)، وسأسلم للعقدة فقط consensus.keys، ثم أتحقق باستخدام stake-info من profile index ومن stake active from في البلوك. تقسيم الصلاحيات يزيد عبء الحفظ؛ وإذا فقد owner فلن يزال غير ممكن سحب الأموال. الهيكل الذي أقبل به هو: العقدة قادرة على توقيع الكتل، لكن السيرفر لا يملك صلاحية الـ withdrawal.
#dusk $DUSK