
الجسر ما زال متوقفًا، وهذا ما أعود إليه باستمرار خلال فترة من الوقت.
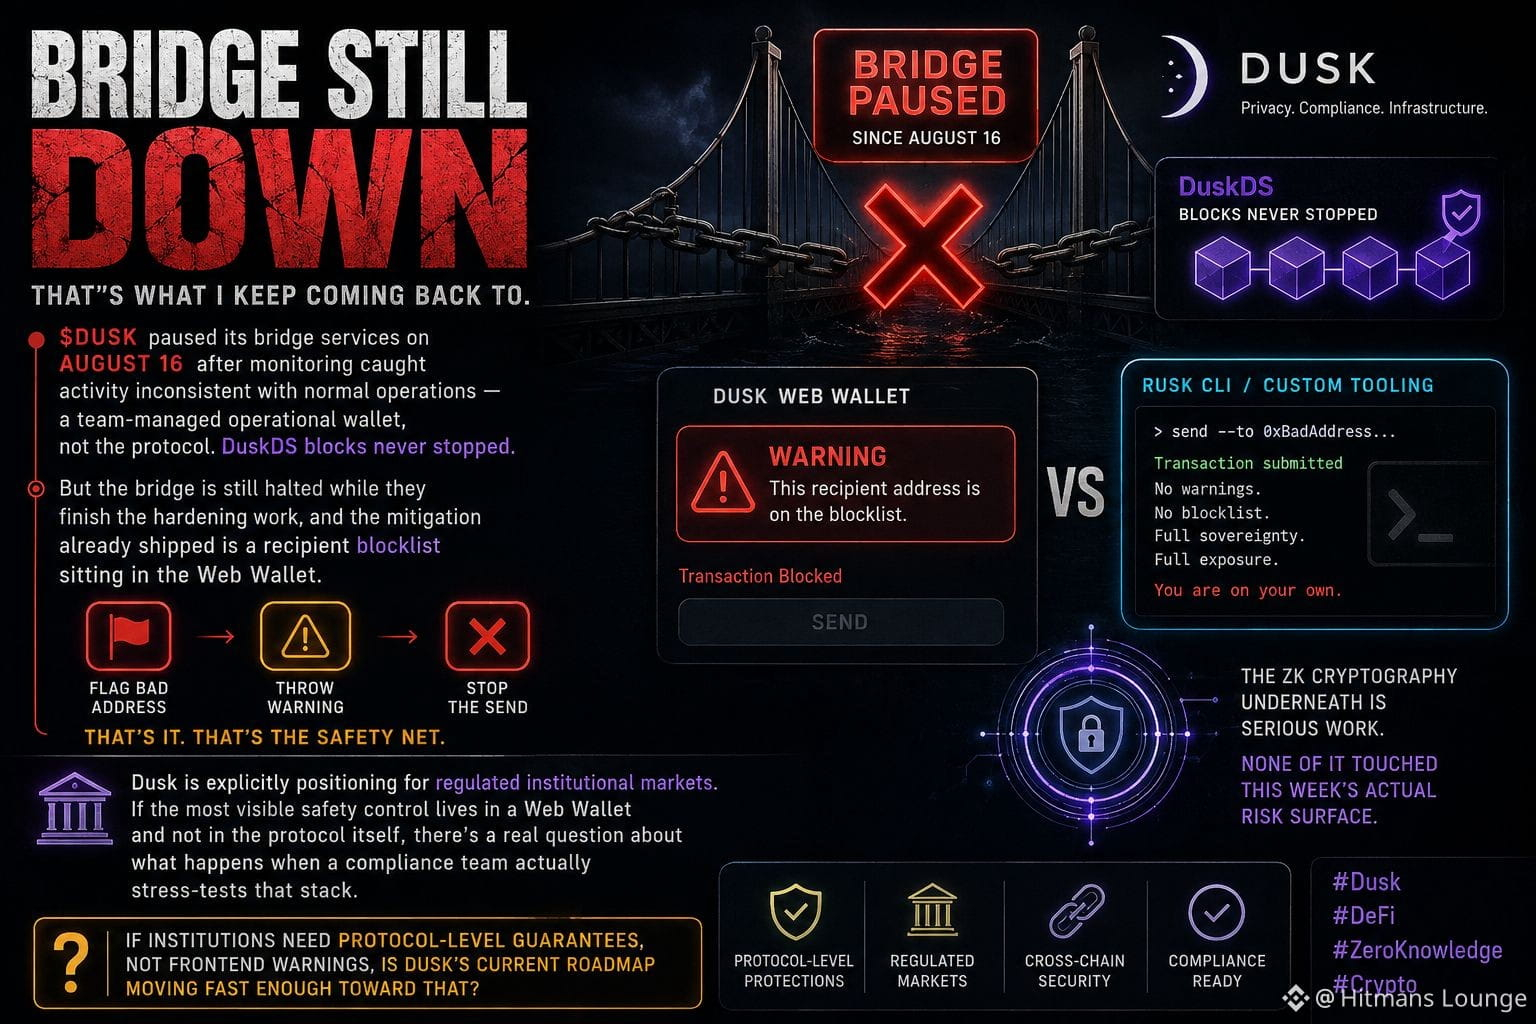
@Dusk أوقف خدمات الجسر في 16 يناير بعد أن رصدت المراقبة نشاطًا غير متسق مع العمليات المعتادة — وهو ما يشير إلى محفظة تشغيلية مُدارة بواسطة فريق، وليس البروتوكول. لم تتوقف أبدًا حواجز DuskDS. لكن الجسر لا يزال متوقفًا بينما ينتهون من أعمال التهيئة/التقوية الصعبة، والحل للتخفيف الذي تم إصداره بالفعل هو قائمة حظر عناوين للمستلمين موجودة في Web Wallet. علِّم عنوانًا سيئًا، أطلق تحذيرًا، أوقف الإرسال.
هذا كل شيء. هذه هي شبكة الأمان.
وهنا ما لا أستطيع التوقف عن التفكير فيه: إذا كنت تستخدم Rusk CLI أو أدواتك الخاصة، فلن يَصدر ذلك التحذير أبدًا. أنت تتمتع بسيادة كاملة — ومكشوف بالكامل. التشفير بالـ ZK الموجود أسفل ذلك عملٌ جاد جدًا. لم يلمس أيٌّ من ذلك سطح المخاطر الحقيقي لهذا الأسبوع.
لا أعتقد أن إنشاء قائمة الحظر كان قرارًا خاطئًا. عمليًا هو صحيح — غطِّ أكبر عدد من المستخدمين بأسرع طريقة، ثم أصلح البنية بعد ذلك.
لكن $DUSK تُعرِّف نفسها صراحةً بأنها تتجه للأسواق المؤسسية المُنظَّمة. إذا كانت أظهر ضوابط السلامة موجودة في Web Wallet وليس داخل البروتوكول نفسه، فهناك سؤال حقيقي عمّا يحدث عندما يقوم فريق امتثال بإجراء اختبارات ضغط فعليّة لهذه المنظومة.
هذه هي الفجوة التي أراقبها. ليس التشفير — بل الحوكمة/الإدارة المتعلقة بمكان وجود الحماية فعليًا.
إذا كانت المؤسسات تحتاج إلى ضمانات على مستوى البروتوكول، وليس تحذيرات الواجهة الأمامية، فهل خارطة طريق Dusk الحالية تمضي بسرعة كافية نحو ذلك؟
#Dusk #DeFi #ZeroKnowledge #Bridge #DuskDS
@Dusk أوقف خدمات الجسر في 16 يناير بعد أن رصدت المراقبة نشاطًا غير متسق مع العمليات المعتادة — وهو ما يشير إلى محفظة تشغيلية مُدارة بواسطة فريق، وليس البروتوكول. لم تتوقف أبدًا حواجز DuskDS. لكن الجسر لا يزال متوقفًا بينما ينتهون من أعمال التهيئة/التقوية الصعبة، والحل للتخفيف الذي تم إصداره بالفعل هو قائمة حظر عناوين للمستلمين موجودة في Web Wallet. علِّم عنوانًا سيئًا، أطلق تحذيرًا، أوقف الإرسال.
هذا كل شيء. هذه هي شبكة الأمان.
وهنا ما لا أستطيع التوقف عن التفكير فيه: إذا كنت تستخدم Rusk CLI أو أدواتك الخاصة، فلن يَصدر ذلك التحذير أبدًا. أنت تتمتع بسيادة كاملة — ومكشوف بالكامل. التشفير بالـ ZK الموجود أسفل ذلك عملٌ جاد جدًا. لم يلمس أيٌّ من ذلك سطح المخاطر الحقيقي لهذا الأسبوع.
لا أعتقد أن إنشاء قائمة الحظر كان قرارًا خاطئًا. عمليًا هو صحيح — غطِّ أكبر عدد من المستخدمين بأسرع طريقة، ثم أصلح البنية بعد ذلك.
لكن $DUSK تُعرِّف نفسها صراحةً بأنها تتجه للأسواق المؤسسية المُنظَّمة. إذا كانت أظهر ضوابط السلامة موجودة في Web Wallet وليس داخل البروتوكول نفسه، فهناك سؤال حقيقي عمّا يحدث عندما يقوم فريق امتثال بإجراء اختبارات ضغط فعليّة لهذه المنظومة.
هذه هي الفجوة التي أراقبها. ليس التشفير — بل الحوكمة/الإدارة المتعلقة بمكان وجود الحماية فعليًا.
إذا كانت المؤسسات تحتاج إلى ضمانات على مستوى البروتوكول، وليس تحذيرات الواجهة الأمامية، فهل خارطة طريق Dusk الحالية تمضي بسرعة كافية نحو ذلك؟
#Dusk #DeFi #ZeroKnowledge #Bridge #DuskDS