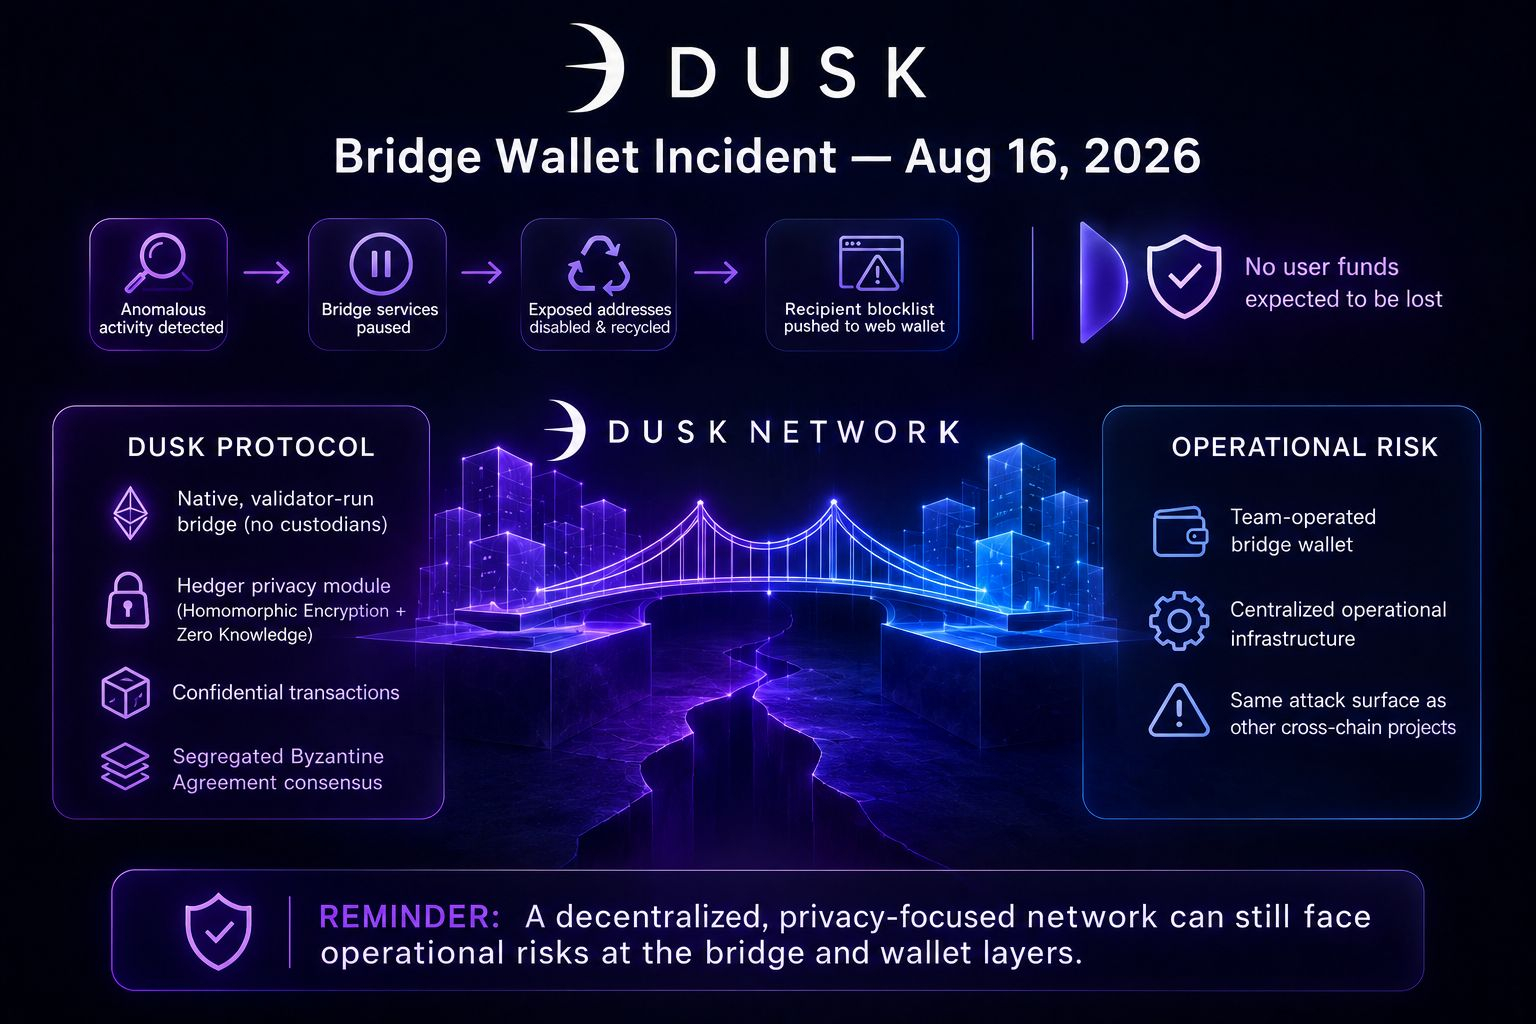
في 16 أغسطس 2026، قامت أنظمة المراقبة التابعة لـ Dusk Network برصد سلوك غير معتاد مرتبط بمحفظة كانت<br/>الـفريق نفسه يديرها من أجل عمليات الجسر. تم إيقاف خدمات الجسر، وتعطيل وإعادة تدوير دفعة من العناوين المُعرّضة، كما تم دفع قائمة حظر المستلمين إلى محفظة الويب حتى تتمكن من التحذير من الآن فصاعدًا قبل أن تصل عملية تحويل إلى وجهة معروفة بأنها خطِرة أو مُعلَّمة. يقول الفريق إن عددًا صغيرًا من المعاملات حدث خلال تلك النافذة، وتم التنسيق بسرعة مع Binance بمجرد أن لامس جزء من مسار المعالجة البورصة، كما يؤكدون أنه لا يُتوقع فقد أي أموال للمستخدمين. ليس لدي سبب للشك في هذا الحساب، كما لم تتأثر DuskDS نفسها على مستوى البروتوكول.
وهنا الجزء الذي يستحق التوقف عنده. يعتمد طرح Dusk Network بالكامل على عبارات مثل “غير موثوق بالوسطاء” و“مُركزي بلا مركزية”، وتصف وثائقها نفسها جسر DuskEVM الأحدث بأنه أصلي ويعمل عبر المدققين دون الحاجة إلى أمناء حفظ خارجيين. يقع هذا الجسر الأحدث تحت شبكة DuskEVM الرئيسية القادمة، وهي نفس الطبقة المُفترض أن تحمل في النهاية المعاملات السرّية عبر Hedger، وحدة الخصوصية المبنية على التشفير المتماثل (Homomorphic Encryption) وإثباتات المعرفة الصفرية. لم تحدث حادثة أغسطس هناك. بل حدثت في محفظة أقدم يديرها الفريق كانت تُستخدم لعمليات الجسر عبر السلاسل — نوع البنية التحتية التشغيلية التي توجد إلى جانب البروتوكول وليست ضمن قواعد الإجماع الخاصة به. هذا التمييز حقيقي، لكنه هو أيضًا الوصلة الدقيقة التي تميل فيها المخاطر المركزية إلى أن تعيش في المشاريع التي تتسوق بخطاب اللامركزية.
لا أعتقد أن هذه الحادثة تُضعف براهين أمان Phoenix أو إجماع اتفاقية البيزنطية المنعزلة (Segregated Byzantine Agreement) تحت السلسلة. لكنّها تذكير واضح بأن شبكة تركز على الخصوصية والامتثال لا تزال تحمل سطح الهجوم التشغيلي نفسه الذي تحمله أي جهة تقوم بنقل الأصول عبر سلاسل، ويستحق هذا السطح التدقيق بغض النظر عن مدى إحكام التشفير.
@Dusk #dusk $DUSK
وهنا الجزء الذي يستحق التوقف عنده. يعتمد طرح Dusk Network بالكامل على عبارات مثل “غير موثوق بالوسطاء” و“مُركزي بلا مركزية”، وتصف وثائقها نفسها جسر DuskEVM الأحدث بأنه أصلي ويعمل عبر المدققين دون الحاجة إلى أمناء حفظ خارجيين. يقع هذا الجسر الأحدث تحت شبكة DuskEVM الرئيسية القادمة، وهي نفس الطبقة المُفترض أن تحمل في النهاية المعاملات السرّية عبر Hedger، وحدة الخصوصية المبنية على التشفير المتماثل (Homomorphic Encryption) وإثباتات المعرفة الصفرية. لم تحدث حادثة أغسطس هناك. بل حدثت في محفظة أقدم يديرها الفريق كانت تُستخدم لعمليات الجسر عبر السلاسل — نوع البنية التحتية التشغيلية التي توجد إلى جانب البروتوكول وليست ضمن قواعد الإجماع الخاصة به. هذا التمييز حقيقي، لكنه هو أيضًا الوصلة الدقيقة التي تميل فيها المخاطر المركزية إلى أن تعيش في المشاريع التي تتسوق بخطاب اللامركزية.
لا أعتقد أن هذه الحادثة تُضعف براهين أمان Phoenix أو إجماع اتفاقية البيزنطية المنعزلة (Segregated Byzantine Agreement) تحت السلسلة. لكنّها تذكير واضح بأن شبكة تركز على الخصوصية والامتثال لا تزال تحمل سطح الهجوم التشغيلي نفسه الذي تحمله أي جهة تقوم بنقل الأصول عبر سلاسل، ويستحق هذا السطح التدقيق بغض النظر عن مدى إحكام التشفير.
@Dusk #dusk $DUSK