حول Citadel of Dusk، في الواقع فكّرت فيه فترة طويلة.
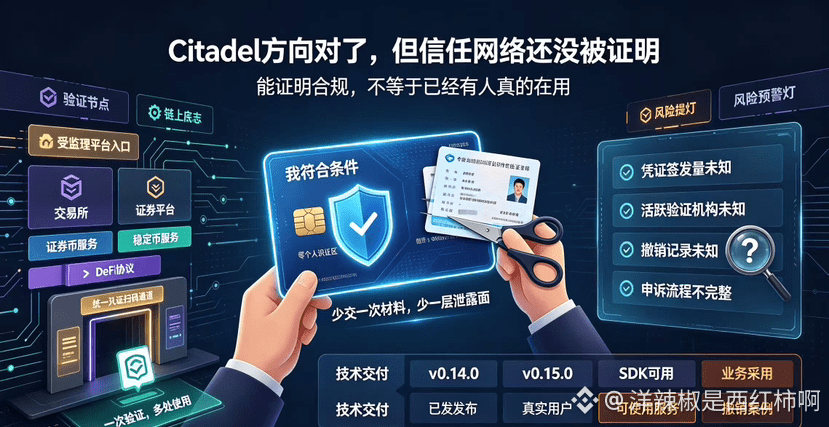
الفكرة التي يريد القيام بها أوافق عليها إلى حد كبير—يجري المستخدم مرة واحدة تحققًا وفقًا للامتثال، ويحصل على شهادة/إثبات. وبعد ذلك، عند الدخول إلى منصات مختلفة، يكفي أن يثبت أنه “يستوفي الشروط”، دون الحاجة إلى تكرار تقديم بطاقة الهوية وإثبات العنوان. في كل مرة يتم تقليل المستندات المطلوبة، تقل أيضًا مساحة التعرض للتسريب بمقدار طبقة. ومن منظور المستخدم، هذا يريح كثيرًا.
إعلان Dusk لعام 2023 يقول إن Citadel قد “تم إصداره”. وفي أغسطس 2024 تم نشر v0.14.0، كما توجد تحديثات أيضًا لـ v0.15.0 في عام 2025. ومن زاوية وجود الكود، فإنه فعلاً كان مستمرًا في التطوير.
لكن هناك شيء لم أتمكن من فهمه: مضى ثلاث سنوات على الإطلاق، فكم عدد الأشخاص الذين يستخدمونه فعلًا؟ لست أسأل إن كان الكود موجودًا—بل أسأل إن كانت توجد مستخدمون حقيقيون يحملون شهادة Citadel ويدخلون أي أسواق حقيقية خاضعة للرقابة. لا يمكن العثور على بيانات مثل حجم إصدار الشهادات، وعدد الجهات/المؤسسات التي تقوم بالتحقق النشط، وسجلات الإلغاء في المواد المنشورة علنًا. التسليم التقني والاعتماد/الاستخدام التجاري أمران مختلفان، ولا يمكن خلطهما معًا.
وهناك أمر آخر يجعلني غير مرتاح قليلًا. يمكن للبرهان صفري المعرفة أن يثبت أن الشهادة تستوفي الشروط، لكن إذا أخطأ مُصدر الشهادة في إدخال البيانات، أو إذا احتاجت الشهادة إلى الإلغاء—كيف يتقدم المستخدم بالاعتراض؟ هل ستستمر المنصات الأخرى في قبولها؟ يمكن استخدام شهادة واحدة عبر المنصات، وهذا يعزز الكفاءة، لكن أي خطأ من جهة الإصدار قد يتضاعف أثره ليصل إلى أماكن أكثر. وبالنسبة لآلية التحمل للأخطاء وخطوات التحديث، لم أر وصفًا كاملًا حتى الآن.
أنا لست أقول إن Citadel بلا قيمة. إن فصل “أنا أستوفي الشروط” عن “جميع بياناتي” هو بالفعل الاتجاه الصحيح لخصوصية قائمة على الامتثال. لكن وجود الورقة ووجود الـSDK مكتملان لا يثبتان أن شبكة الثقة قد تشكلت بالفعل.
عندما يعلن Dusk الجهة/جهات أول إصدار للشهادات، والخدمات التي يمكن استخدامها، وسجلات الإلغاء والاعتراض—عندها فقط أستطيع الحكم إن كانت حقًا جدارًا حصينًا أم بروتوكولًا آخر لم يكتمل تشغيله. وحتى ذلك الحين، سأضع علامة استفهام.
#dusk $DUSK @Dusk
الفكرة التي يريد القيام بها أوافق عليها إلى حد كبير—يجري المستخدم مرة واحدة تحققًا وفقًا للامتثال، ويحصل على شهادة/إثبات. وبعد ذلك، عند الدخول إلى منصات مختلفة، يكفي أن يثبت أنه “يستوفي الشروط”، دون الحاجة إلى تكرار تقديم بطاقة الهوية وإثبات العنوان. في كل مرة يتم تقليل المستندات المطلوبة، تقل أيضًا مساحة التعرض للتسريب بمقدار طبقة. ومن منظور المستخدم، هذا يريح كثيرًا.
إعلان Dusk لعام 2023 يقول إن Citadel قد “تم إصداره”. وفي أغسطس 2024 تم نشر v0.14.0، كما توجد تحديثات أيضًا لـ v0.15.0 في عام 2025. ومن زاوية وجود الكود، فإنه فعلاً كان مستمرًا في التطوير.
لكن هناك شيء لم أتمكن من فهمه: مضى ثلاث سنوات على الإطلاق، فكم عدد الأشخاص الذين يستخدمونه فعلًا؟ لست أسأل إن كان الكود موجودًا—بل أسأل إن كانت توجد مستخدمون حقيقيون يحملون شهادة Citadel ويدخلون أي أسواق حقيقية خاضعة للرقابة. لا يمكن العثور على بيانات مثل حجم إصدار الشهادات، وعدد الجهات/المؤسسات التي تقوم بالتحقق النشط، وسجلات الإلغاء في المواد المنشورة علنًا. التسليم التقني والاعتماد/الاستخدام التجاري أمران مختلفان، ولا يمكن خلطهما معًا.
وهناك أمر آخر يجعلني غير مرتاح قليلًا. يمكن للبرهان صفري المعرفة أن يثبت أن الشهادة تستوفي الشروط، لكن إذا أخطأ مُصدر الشهادة في إدخال البيانات، أو إذا احتاجت الشهادة إلى الإلغاء—كيف يتقدم المستخدم بالاعتراض؟ هل ستستمر المنصات الأخرى في قبولها؟ يمكن استخدام شهادة واحدة عبر المنصات، وهذا يعزز الكفاءة، لكن أي خطأ من جهة الإصدار قد يتضاعف أثره ليصل إلى أماكن أكثر. وبالنسبة لآلية التحمل للأخطاء وخطوات التحديث، لم أر وصفًا كاملًا حتى الآن.
أنا لست أقول إن Citadel بلا قيمة. إن فصل “أنا أستوفي الشروط” عن “جميع بياناتي” هو بالفعل الاتجاه الصحيح لخصوصية قائمة على الامتثال. لكن وجود الورقة ووجود الـSDK مكتملان لا يثبتان أن شبكة الثقة قد تشكلت بالفعل.
عندما يعلن Dusk الجهة/جهات أول إصدار للشهادات، والخدمات التي يمكن استخدامها، وسجلات الإلغاء والاعتراض—عندها فقط أستطيع الحكم إن كانت حقًا جدارًا حصينًا أم بروتوكولًا آخر لم يكتمل تشغيله. وحتى ذلك الحين، سأضع علامة استفهام.
#dusk $DUSK @Dusk