#dusk $DUSK @Dusk
كنت أتصفح وثائق Dusk لمحاولة فهم ما الذي تعنيه فعليًا عبارة «الخصوصية افتراضيًا، وإمكانية التدقيق عند الحاجة» على مستوى البروتوكول، لأن هذه العبارة تظهر في كل مكان تقريبًا ضمن مواد RWA الخاصة بهم، وأردت معرفة من الذي يجري عملية التدقيق.
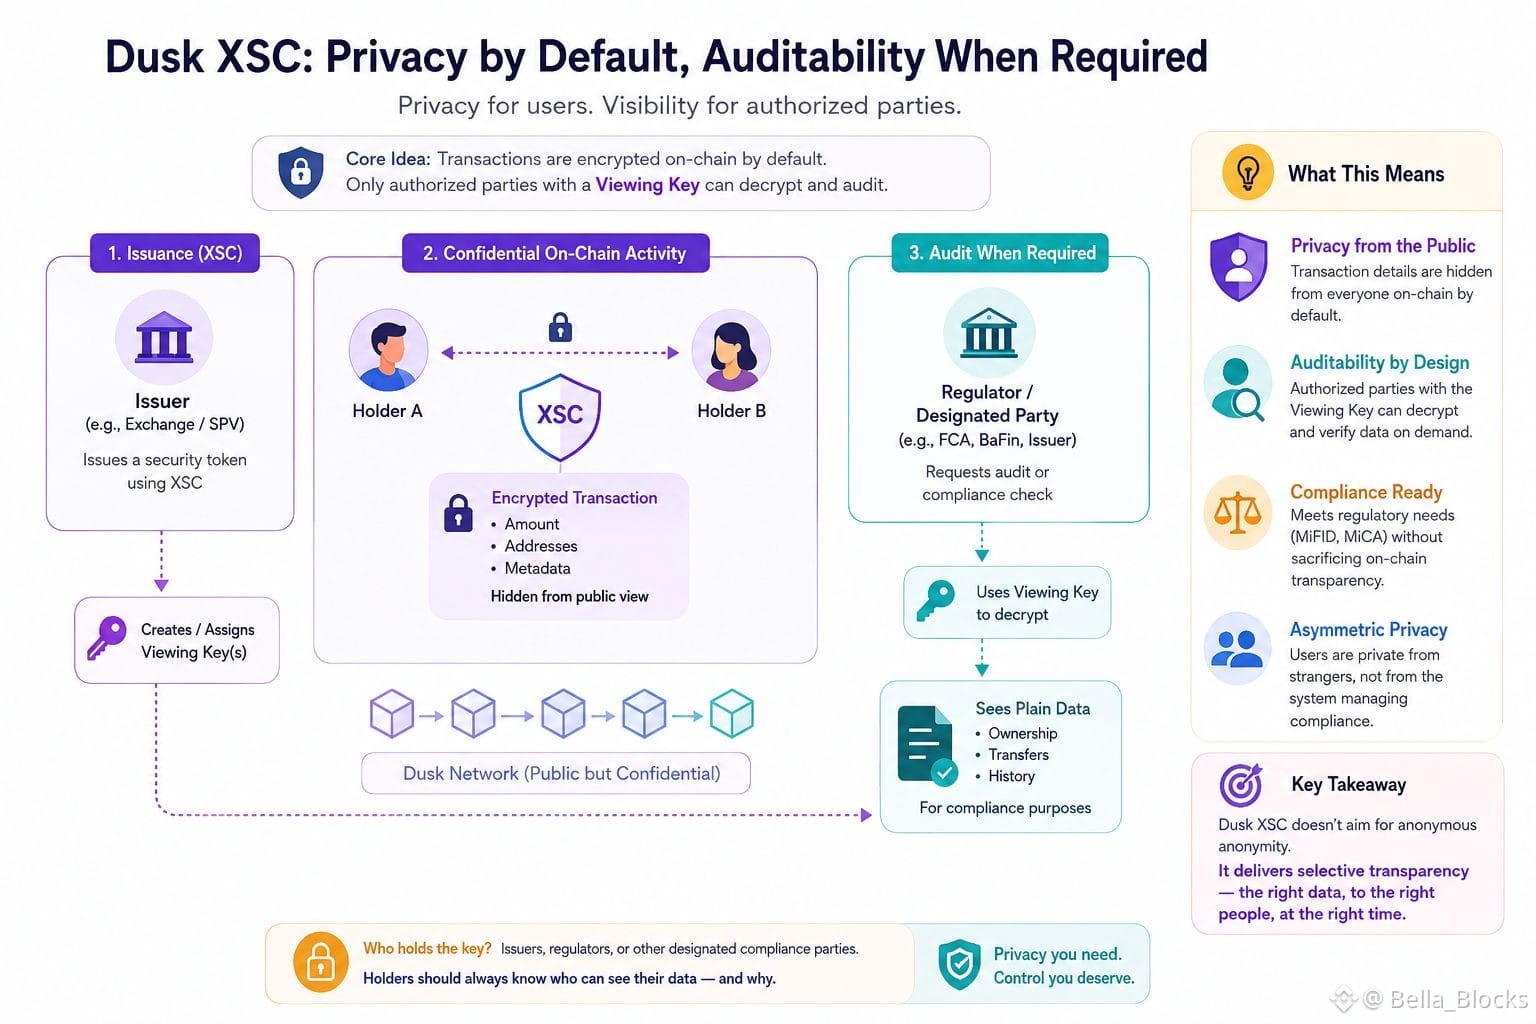
اتضح أن معيار XSC يتضمن مفاتيح عرض اختيارية مرتبطة بطبقة الامتثال — لذلك عندما يتم إصدار رمز أمني عبر XSC، يمكن للمُصدر (أو جهة تنظيمية معينة) الاحتفاظ بمفتاح يقوم بفك تشفير تفاصيل المعاملات التي تظل مخفية عن الجميع على السلسلة العامة. عدت إلى الوثائق مرتين لأنني قرأتها في البداية على أنها خصوصية كاملة من طرف إلى طرف، من النوع الذي تحصل عليه مع معاملة مُشفّرة تقليدية. الأمر ليس كذلك تمامًا. إنها خصوصية من الجمهور، وليست بالضرورة من الطرف المقابل الذي يقوم بتطبيق قواعد الامتثال.
هذه ليست ثغرة، بل هي الفكرة كلها — إذ لا يمكنك الحصول على رمز أمني متوافق مع MiFID أو MiCA بدون وجود شخص قادر على إثبات الملكية ومسار تدفق الأموال عند الطلب. لكن هذا يعني أن ضمان الخصوصية غير متماثل بطبيعته، وأعتقد أنه ليس واضحًا لأي شخص يقرأ «سري» في الصفحة الرئيسية ويفترض إخفاء هوية متماثلًا مثل عملة خصوصية.
الحافز الذي يخلقه هذا مثير للاهتمام: يحصل المُصدرون على راحة عند وضع أوراق مالية حقيقية على سلسلة عامة تحديدًا لأنهم يحتفظون بالرؤية. يحصل المستخدمون على خصوصية من الغرباء، لا من النظام الذي يديرهم. وتجدر الإشارة إلى أنه من المفيد التساؤل عن عدد الحَمَلة الذين يعرفون فعلًا من الذي يمسك بهذا المفتاح على أي أصل في وقت معيّن.
كنت أتصفح وثائق Dusk لمحاولة فهم ما الذي تعنيه فعليًا عبارة «الخصوصية افتراضيًا، وإمكانية التدقيق عند الحاجة» على مستوى البروتوكول، لأن هذه العبارة تظهر في كل مكان تقريبًا ضمن مواد RWA الخاصة بهم، وأردت معرفة من الذي يجري عملية التدقيق.
اتضح أن معيار XSC يتضمن مفاتيح عرض اختيارية مرتبطة بطبقة الامتثال — لذلك عندما يتم إصدار رمز أمني عبر XSC، يمكن للمُصدر (أو جهة تنظيمية معينة) الاحتفاظ بمفتاح يقوم بفك تشفير تفاصيل المعاملات التي تظل مخفية عن الجميع على السلسلة العامة. عدت إلى الوثائق مرتين لأنني قرأتها في البداية على أنها خصوصية كاملة من طرف إلى طرف، من النوع الذي تحصل عليه مع معاملة مُشفّرة تقليدية. الأمر ليس كذلك تمامًا. إنها خصوصية من الجمهور، وليست بالضرورة من الطرف المقابل الذي يقوم بتطبيق قواعد الامتثال.
هذه ليست ثغرة، بل هي الفكرة كلها — إذ لا يمكنك الحصول على رمز أمني متوافق مع MiFID أو MiCA بدون وجود شخص قادر على إثبات الملكية ومسار تدفق الأموال عند الطلب. لكن هذا يعني أن ضمان الخصوصية غير متماثل بطبيعته، وأعتقد أنه ليس واضحًا لأي شخص يقرأ «سري» في الصفحة الرئيسية ويفترض إخفاء هوية متماثلًا مثل عملة خصوصية.
الحافز الذي يخلقه هذا مثير للاهتمام: يحصل المُصدرون على راحة عند وضع أوراق مالية حقيقية على سلسلة عامة تحديدًا لأنهم يحتفظون بالرؤية. يحصل المستخدمون على خصوصية من الغرباء، لا من النظام الذي يديرهم. وتجدر الإشارة إلى أنه من المفيد التساؤل عن عدد الحَمَلة الذين يعرفون فعلًا من الذي يمسك بهذا المفتاح على أي أصل في وقت معيّن.