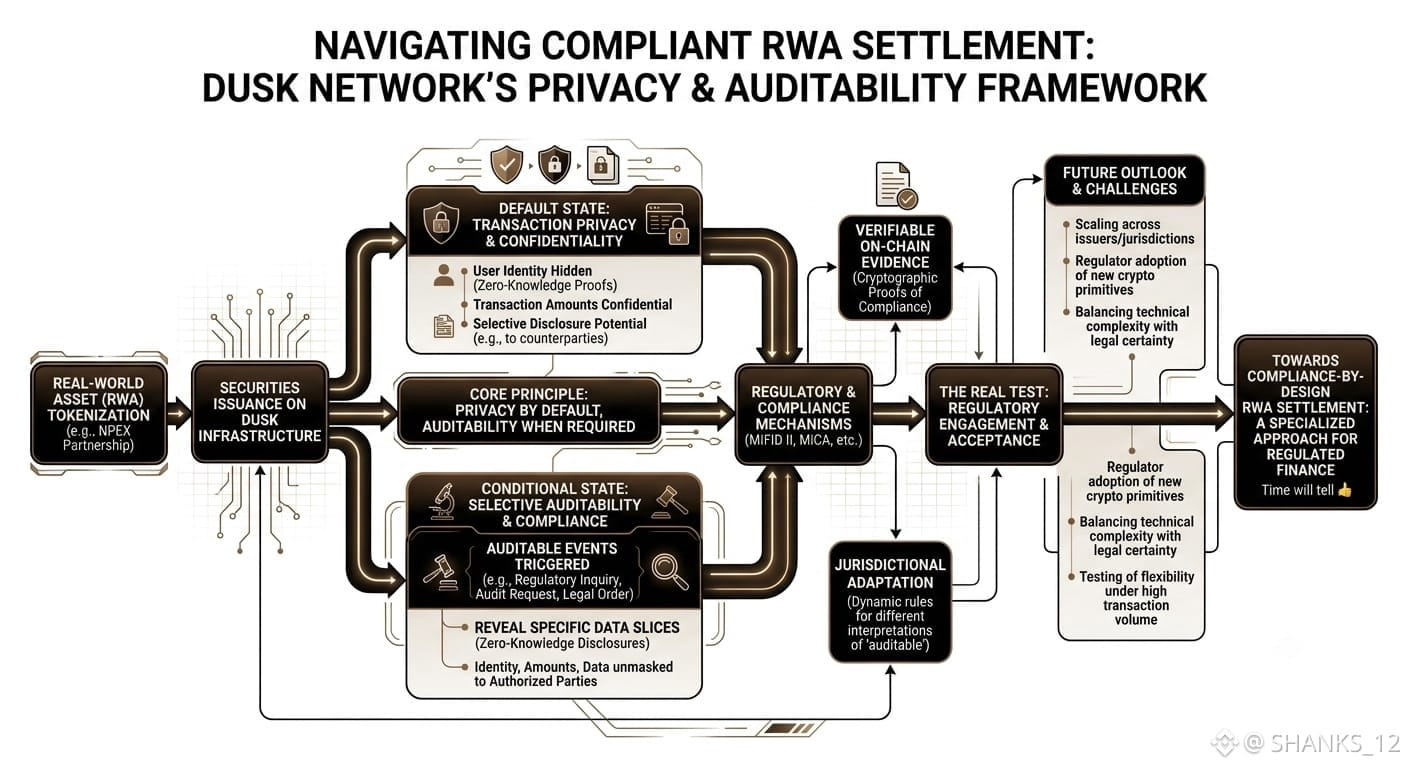
كنت أقرأ قبل قليل نهج Dusk للتسوية المطابقة للامتثال في الأصول المرمّزة (RWA)، وتفصيل واحد كان يستمر في جذب انتباهي بعيدًا عن كل شيء آخر: فكرة «الخصوصية افتراضيًا، وإمكانية التدقيق عند الحاجة». في البداية تبدو كحل وسط أنيق، لكن كلما جلست معها أكثر، أصبح أقل وضوحًا كيف يُحافَظ فعليًا على هذا التوازن في الممارسة.
يبدو مثيرًا للاهتمام أن هذا يرتبط بشراكة NPEX وبالأوراق المالية المرمّزة التي يتم تسويتها عبر بنية Dusk التحتية. على الورق، تبدو المعاملات السرّية التي تظل متوافقة مع MiFID II أو MiCA تمامًا كما تحتاجه المؤسسات. لكنني أحيانًا أتساءل كيف يتصرف الإفصاح الانتقائي فعليًا عندما يحتاج المنظمون والمدققون والأطراف المقابلة جميعهم إلى شرائح مختلفة من البيانات نفسها في أوقات مختلفة. هل تم تصميم هذه المرونة بشكل نظيف داخل البروتوكول، أم أنها تعتمد على افتراضات ثقة لا يتم اختبارها إلا عندما يزيد حجم التداول؟
السؤال الذي يخطر في بالي هو ما إذا كانت «المطابقة بالتصميم» تصبح قوة بالضبط لأنها محدودة ومركزة على التمويل الخاضع للرقابة بدلًا من محاولة أن تكون كل شيء في آنٍ واحد. ومن الخارج، يبدو أن هذا التخصص مقصود، وربما ضروري. ومع ذلك، لست متأكدًا تمامًا من مدى قابليته للتوسع عندما يدخل المزيد من المُصدِرين والمناطق القضائية إلى الصورة، وكلٌ منها يملك تفسيره الخاص لما يجب أن يعنيه «قابلية التدقيق».
هذا يجعلني أفكر في أن الاختبار الحقيقي ليس التشفير بحد ذاته، بل ما إذا كان المنظمون بالفعل يتفاعلون معه بالطريقة التي تفترضها الهندسة المعمارية. ربما يكون هذا هو الاختبار الحقيقي القادم... في كل حال، الأيام ستخبرنا👍#dusk $DUSK @Dusk
$HEMI $TREE
#CryptoRally #FOMCWatch #ColdcardTheftInvestigationAdvances #WyomingMovesFRNTToChainlinkCCIP