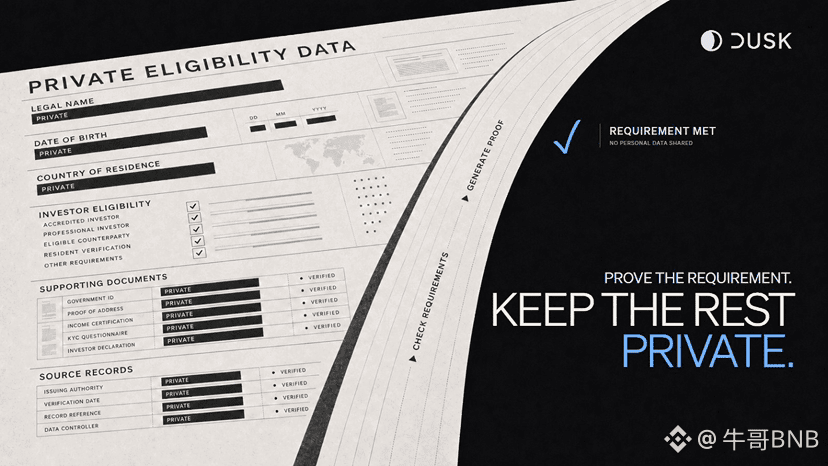
كان اهتمامي الأول بالـ @Dusk منصبًّا بالكامل على سرعة توليد ZKP (البراهين ذات الصفر من المعرفة)، حتى اكتشفت خلال اليومين الأخيرين—عندما انحنيت لأتفحص مخططًا معماريًا لكيفية معالجة تدفقات الأصول وفقًا للامتثال—أنني كنت أنظر في الاتجاه الخطأ. فلو كان الهدف مجرد إخفاء المعاملة، لكانت ماكينة الخلط (mixer) أو مجرد Privacy Coin خالص كافية. لكن الواقع أن التمويل المؤسسي في العالم الحقيقي لا يحتاج إلى إخفاءٍ تام، بل إلى تحقيق الإفصاح المُتحكَّم في أسرار الأعمال ضمن شروط الامتثال (Compliance Constraints). فالمعلومات الحساسة للأصول المالية لا يمكن أن تُعرض للعامة بلا حماية، وفي الوقت نفسه يجب أن تبقى شفافة أمام جهة تدقيق محددة.
وعندما كنت أشغّل عقدة محلية، لاحظت تفصيلًا: لم تحاول Dusk حل كل المشكلات عبر نموذج معاملة واحد، بل صنعت مجموعة من الوحدات المتفصّلة على نحو شديد الانضباط. فطبقة DuskDS في الأساس تتولى التعامل مع Consensus (آلية الإجماع) و Data Availability (إتاحة البيانات)، لضمان الحسم النهائي لحالة الشبكة؛ بينما تقوم طبقة التنفيذ الأعلى بدمج سلس بين نموذج Account-based الشفاف والعلني من جهة، ونموذج Shielded الموجَّه للخصوصية من جهة أخرى. وعندما تنتقل رمزة خاضعة للرقابة، لا يحتاج العقد الذكي إلى بث تفاصيل التحويل الحقيقية إلى جميع عقد الشبكة.
وبمتابعة الشفرة المصدرية الأساسية، يتبيّن أنها تستخدم Confidential Smart Contracts الأصلية بحيث يقدّم طرفا التفاعل إثباتًا فعّالًا خفيف الوزن. سواء كانت حالة KYC الخاصة بالمرسل، أو مبلغ التحويل، أو لقطة (snapshot) الحيازة على المستوى السفلي، فكل ذلك يتم—وبشكل أصلي—مع الحفاظ على الحالة كـ Ciphertext (نص مشفّر) أثناء اجتياز فحص القبول. وبالاقتران مع تصميم Viewing Key، لم تعد الخصوصية تعني قفل المعلومات إلى الأبد، بل أصبحت الإفصاح فعلًا خاضعًا للترخيص والتحكم. هذه الهندسة التي تكتب Access Control (التحكم في الوصول) و Settlement (التسوية) كعقود رياضية قابلة للبرمجة جعلتني أراجع تعريف الخصوصية على السلسلة مرة أخرى. لذلك، عندما أنظر إلى $DUSK الآن، لم أعد أعتبره مجرد سلسلة بلوكشين خصوصية رقيقة/محدودة، بل إنه آلة حالات (state machine) امتثال مخصّصة لـ RWA على مستوى المؤسسات. وهذه هي حقًا الفجوة/الحاجز الذي يصعب تجاوزه عبر Fork بسيط. #dusk $DUSK