


في 16 أغسطس، نشرت شركة محافظ الأجهزة SafePal، التي استثمرت فيها Binance، بيانًا على منصة X تعترف فيه بوقوع حادث أمني، وتم سرقة بيانات ما يقرب من 40 ألف مستخدم.
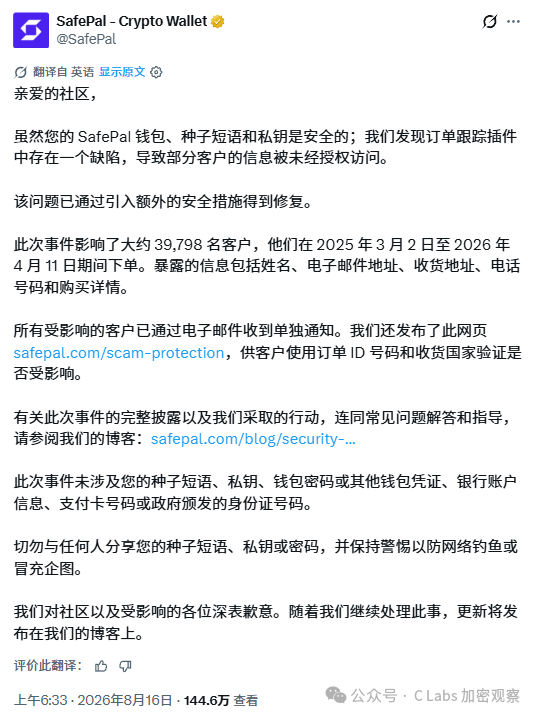
على الرغم من أن SafePal قالت إن المعلومات الأساسية مثل عبارة الاسترداد والـمفتاح الخاص وكلمة مرور المحفظة لا تزال آمنة، إلا أن اسم المستخدم والبريد الإلكتروني وعنوان الشحن ورقم الهاتف وغيرها من معلومات الشحن التي يتركها المستخدمون عند شراء محفظة الأجهزة بالكامل تم تسريبها واستخراجها.
سبب التسريب هو إضافة طرف ثالث على موقع SafePal تسمح للمستخدمين بالتحقق من حالة تقدم طلباتهم، وبها «ثغرة تفويض». في الأصل كان بإمكان المستخدم إدخال رقم الطلب فقط لعرض سجلات مشترياته هو، لكن اكتشفها أحد الأشخاص فغيّر معلمة بشكل عشوائي لتمكينه من رؤية عنوان الشحن ورقم هاتف شخص آخر.
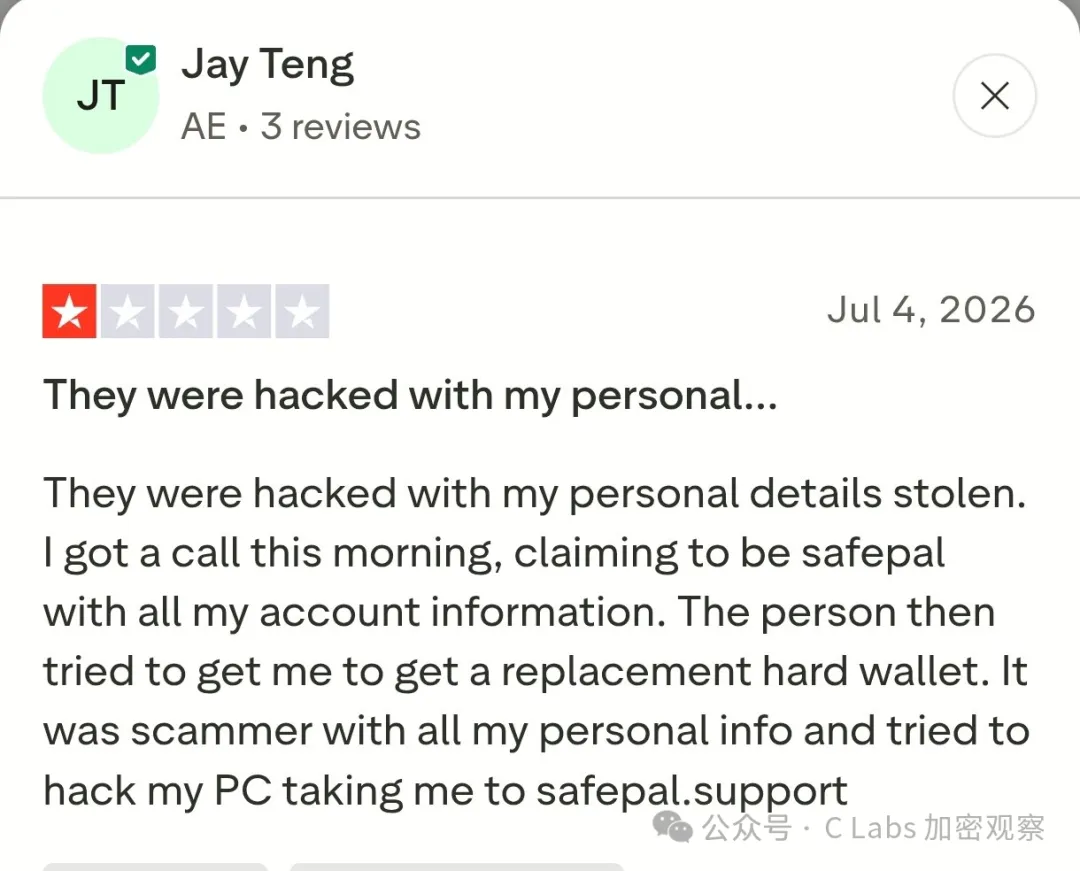
قالت SafePal إنها “لم تجد السبب الجذري إلا مؤخرًا”، لكن في الحقيقة، منذ يوليو بالفعل كان هناك مستخدمون يبلغون عبر الإنترنت عن تلقي اتصالات احتيالية يعرف فيها المتصل اسمهم وعنوانهم.
أي أن بيانات مستخدمي SafePal ربما كانت مكشوفة على الإنترنت لأكثر من شهر.
شهد قطاع التشفير هذا العام سلسلة متكررة من حوادث السلامة. وبالإضافة إلى حوادث سرقة defi التي اعتاد عليها الجميع، فإن ما يُقال إنه أكثر المحافظ الأجهزة أمانًا تعرض أيضًا لوقائع متكررة.
الجهة الرائدة عالميًا في محافظ الأجهزة Ledger واجهت في شهر يناير من هذا العام مشكلة مع شريكها Global-e عند الدفع. وقد تم تسريب أسماء بعض العملاء ومعلومات التواصل الخاصة بهم.
على الرغم من أن هذه الحادثة، مثل SafePal، لا تتعلق بالأدلة الجوهرية لمحفظات العملات مثل عبارات الاستعادة (seed) أو المفاتيح الخاصة، إلا أن تسريب خصوصية مستخدمي Ledger في التاريخ تسبب في “هجوم المفك”، بل إن مؤسس Ledger المشارك نفسه أصبح ضحية في عام 2025.
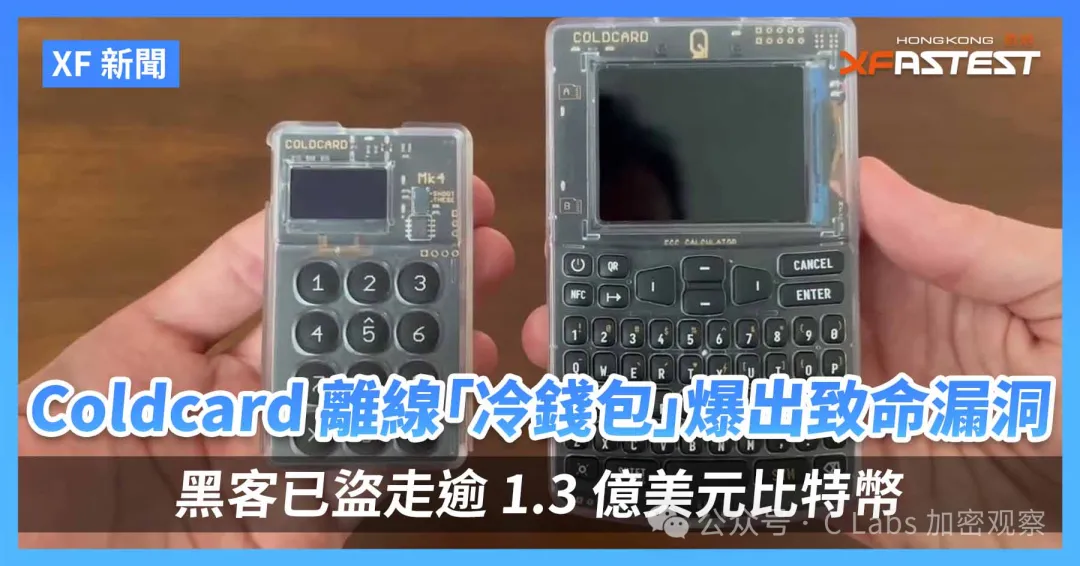
في 30 يوليو من هذا العام، تم سرقة شركة المحافظ الأجهزة الكندية Coldcard، التي كانت تدّعي أنها “موثوقة بشكل مطلق على مستوى التشفير”.
استغل المهاجم ثغرة في البرامج الثابتة كانت موجودة منذ مارس 2021 وتسللت لمدة 5 سنوات. واكتشف أن بعض أجهزة Coldcard عند توليد عبارات الاستعادة لا تتمتع بعشوائية كافية، فانخفضت قوة المفاتيح من 128 بت إلى أقل حد 40 بت، ما أدى إلى تمكن قراصنة من كسر المفاتيح بالقوة الغاشمة.
بدأ المهاجمون تنفيذ هجماتهم في 30 يوليو على أربع موجات. وخلال 41 دقيقة فقط استولوا من 1196 عنوانًا على نحو 70 مليون دولار، ثم ارتفعت الخسائر في النهاية إلى أكثر من 130 مليون دولار. وتسببت في ضرر لأكثر من 5200 عنوان، لتصبح ثالث أكبر حادثة سرقة للعملات المشفرة حتى الآن في عام 2026.
أما SafePal، الذي تم تسريب معلومات مستخدميه هذه المرة، فهو مشروع محافظ أجهزة استثمرت فيه Binance، وقد تم إطلاقه ضمن مشروع أجهزة سبق عرضه على Binance Launchpad، ويُعد من الوافدين الجدد التابعين لمنظومة Binance.
تدّعي أنه يمكن نقل سيولة تداول Binance، وقنوات إدخال الأموال والخروج بالعملة الورقية مباشرة إلى تطبيق المحفظة. ومع تسعير الدخول عند أقل من 50 دولارًا، حظيت باهتمام كبير من مستثمري العملات المشفرة.
على الرغم من أن SafePal حققت أقصى درجات الأمان في طبقة “التوقيع دون اتصال”، إلا أنها في طبقة “طلبات التجارة الإلكترونية” استخدمت حماية بمستوى متوسط لدى الصناعة.
الآن أيضًا يعرف المهاجمون ذلك جيدًا. فهم لا يهاجمون “العظم الصلب” المتمثل في تشفير البرامج الثابتة، بل يركزون على نقاط الضعف في أنظمة مثل نظام الطلبات. بعد الحصول على معلومات مثل الاسم والعنوان ورقم الهاتف، يمكن استخدامها للخطوة التالية: تصيّد دقيق (phishing)، والتحايل على خدمة العملاء، وحتى “هجوم المفك” في الموقع (threaten باستخدام العنف لإجبارك على تسليم المفتاح الخاص).
حتى لو لم تكن هذه المعلومات محل اهتمام المجرمين، فإن امتلاكها من قبل “عمّامات القبعات” أو جهات الضرائب ليس أمرًا جيدًا أيضًا.